

이미지: METAL
요약
- 시스코 탈로스는 10월 31일 훔친 정보를 오픈라우터로 AI 모델에 보내 피해자 자산 순위를 매기는 윈도 악성코드 VOLTA를 분석했다.
- 기본 모델은 Claude Opus 4.6이고 거절 문구가 나오면 Kimi K2, Gemini 2.5 Flash 순으로 최대 세 모델을 시도한다.
- 탈로스는 VOLTA를 판매용 빌더 구조로 보고 크롬 헤드리스 실행 제한과 volta_debug.txt 보존을 권고했다.
- 발표
- 2026년 10월 31일 · 시스코 탈로스 블로그 「Appraisal by AI」
- 분석
- 라이언 페터먼 · 시스코 탈로스 연구원
- 이름
- VOLTA-AUTODOXER(악성코드가 스스로 붙인 이름) · 자기 삭제형 윈도 정보탈취 악성코드
- 발견 경로
- CAIRN · 탈로스가 2026년 9월 22일 공개·오픈소스화한 AI 악성코드 추적 도구
- 표본
- 64비트 윈도 실행 파일(PE32+) · 빌드 시각 2026-08-17 · 최초 포착 2026-10-11 12:46 UTC
- AI 창구
- 오픈라우터 chat completions 엔드포인트
- 모델 사슬
- Claude Opus 4.6 기본 → Kimi K2 → Gemini 2.5 Flash · 최대 세 모델
- 설정
- 온도 0.2 · SDK 없이 손으로 조립한 JSON · API 키 없으면 AI 단계 생략
- 출력 항목
- WHAT THEY'RE WORTH(현금화 가치 낮음·중간·높음) · THEIR OPSEC(보안 습관 평가)
- 추가 수집
- 지메일 영수증(아마존·도어대시·우버이츠·그럽허브·월마트·페이팔)로 집 주소 확정 · 배달 주문 내역 · 디스코드 · 로블록스 시세
- 파일
- Identity_Report.txt → AI_Analysis.txt · 세 단계 유출(volta_log.zip · volta_dox.zip · volta_doxnet.zip)
- 배포 구조
- 빌드 때 채우는 교체형 칸 6개 · 판매용 빌더로 판단 · 공격자 소유 서버 없음
- 방어 권고
- 크롬 헤드리스 실행 제한 · volta_debug.txt 보존 · 토큰 폐기·비밀번호 변경 · 평문 시드 지갑 이전
시스코의 보안 연구 조직 탈로스가 훔친 개인정보를 대형언어모델(LLM)에 넘겨 피해자의 돈 될 자산에 순위를 매기는 정보탈취 악성코드를 찾아냈다. 탈로스의 라이언 페터먼(Ryan Fetterman) 연구원은 10월 31일 공개한 분석에서 스스로를 VOLTA-AUTODOXER라고 부르는 이 악성코드를 「선택형 AI 통합 계층을 갖춘 성숙한 탈취 도구」로 규정했다. 감염된 윈도 PC에서 비밀번호와 세션, 암호화폐 지갑을 쓸어 담은 뒤 그 묶음을 AI 모델에 보내 표적 평가서를 받아 낸다는 것이 핵심이다. 페터먼은 "모델이 운영자의 분류 분석가 역할을 한다"며 "날것의 자격증명 로그를 우선순위와 인용 근거가 붙은 피해자 신상 보고서로 바꾼다"고 밝혔다.
VOLTA는 탈로스가 9월 22일 공개하고 오픈소스로 푼 연구 도구 CAIRN을 통해 드러났다. CAIRN은 악성코드 파일을 내려받거나 실행하지 않고 그 안에 박힌 프롬프트, 모델 제공사 접속 주소, API 키 같은 흔적으로 AI를 품은 악성코드를 찾아 분류하는 도구다. 분석한 표본은 64비트 윈도 실행 파일로, 실행 파일 안의 빌드 시각은 2026년 8월 17일, 처음 포착된 시각은 10월 11일 12시 46분(UTC)이다. 실행이 끝나면 스스로를 지우고, 관측된 접속 주소는 전부 제3자 서비스였다. 공격자가 직접 운영하는 서버는 하나도 없었다.
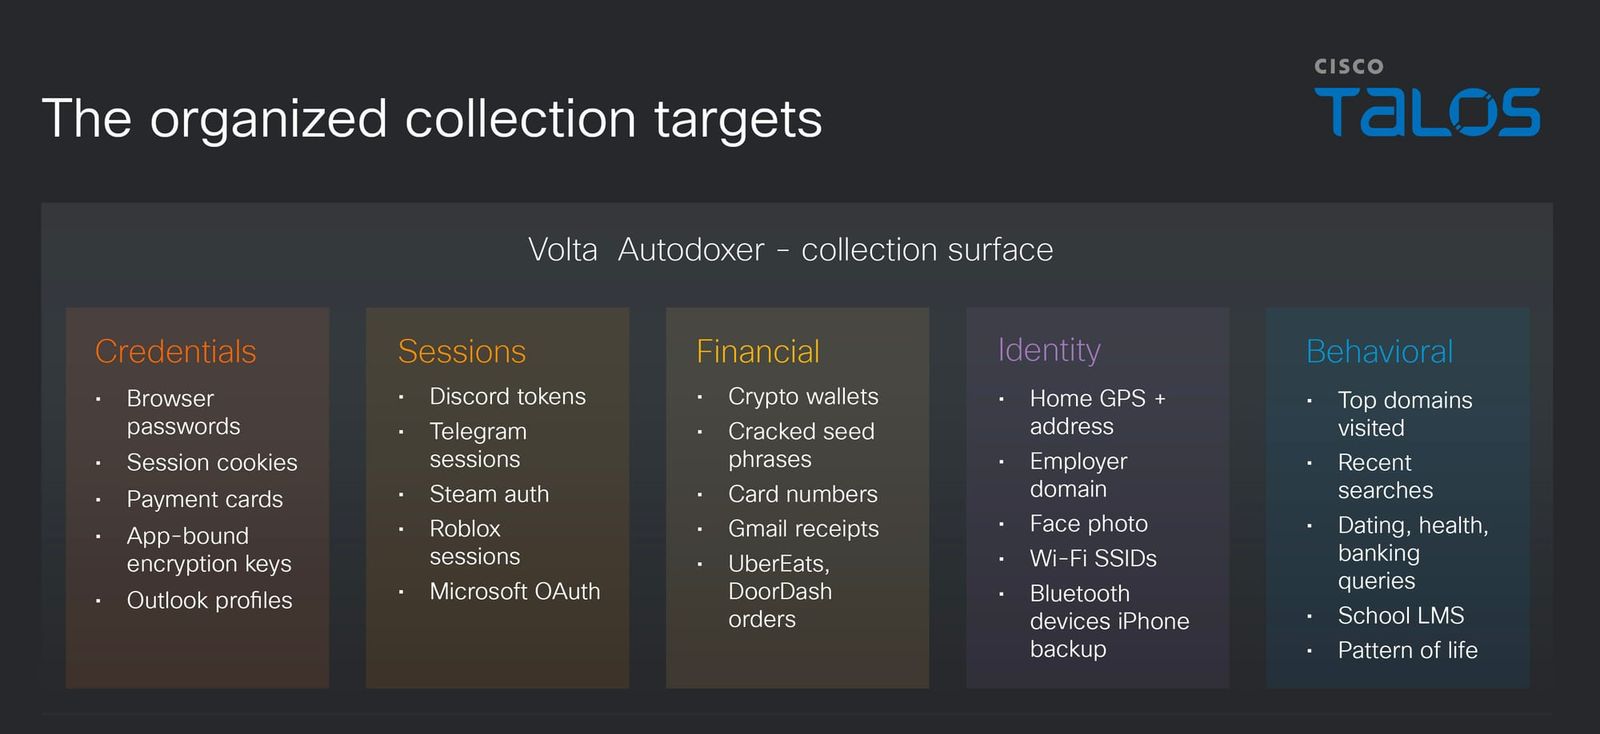
훔치는 범위는 웬만한 디지털 생활 전체다. 크롬 계열 브라우저의 비밀번호와 쿠키, 저장된 결제 카드, 파이어폭스와 썬더버드, 아웃룩 프로필, 슬랙 워크스페이스, 스팀과 배틀넷 세션, 디스코드 토큰, 텔레그램 세션, 로블록스 계정, 마이크로소프트 OAuth 토큰, SSH 키와 gcloud 같은 클라우드 설정 파일이 한 번에 빠져나간다. 저장된 와이파이 비밀번호는 윈도 함수 WlanGetProfileList를 직접 불러 평문으로 뽑는다. 암호화폐 지갑은 복사로 끝내지 않고 내장된 해독기로 그 자리에서 금고를 깨려 시도한 뒤 결과를 자체 보고서의 「WALLET VAULTS CRACKED」 줄에 적는다.
기존 탈취 도구와 갈리는 지점은 수집 다음 단계다. VOLTA는 훔친 세션으로 피해자 정보를 한 번 더 캔다. 피해자 본인의 지메일 인증 토큰으로 받은편지함에서 아마존, 도어대시, 우버이츠, 그럽허브, 월마트, 페이팔 영수증을 찾아 집 주소를 확정한다. 우버이츠와 도어대시 세션으로는 주문 내역을 직접 불러오고, 디스코드 토큰으로 계정 정보를 보강하며, 로블록스 아이템 가치는 시세 사이트를 실시간 조회해 매긴다. 이렇게 모은 위치와 집 주소, 고용주와 회사 도메인, 추정 출생 연도, 카드 끝 네 자리, 문서 작성자 정보, 아이폰 백업 흔적이 「Identity_Report.txt」 파일 하나로 정리된다.
이 파일은 JSON으로 묶여 여러 AI 모델을 한 창구로 쓰게 해 주는 오픈라우터로 전송된다. 함께 보내는 시스템 프롬프트는 모델에게 "표적 평가서를 작성하는 포렌식 정보 분석가"처럼 행동하라고 지시하고, 「WHAT THEY'RE WORTH」 항목에 피해자의 자산을 현금화 가치에 따라 낮음·중간·높음 세 등급으로 나열하게 한다. 「THEIR OPSEC」 항목에는 피해자의 보안 습관과 비밀번호 관리 수준을 평가하게 한다. 프롬프트에는 "넓게가 아니라 깊게… 직설적이고 구체적이며 정확하게"라는 주문이 들어 있다. 이름이나 주소, 출신 대학을 비밀번호 패턴과 이어 보라는 요구도 있다. 탈로스는 모델이 자료를 찾는 것이 아니라 이미 긁어 온 자료를 늘려 추론하도록 요구받는다고 분석했다.
설정값은 운영자가 모델의 거절을 처음부터 계산에 넣었다는 사실을 보여 준다. 기본 모델은 Claude Opus 4.6이고, 응답에 「I can't」나 「I'm not able」 같은 거절 문구가 보이면 Kimi K2, 이어 Gemini 2.5 Flash로 넘어가 최대 세 모델까지 시도한다. 온도값은 0.2로 고정돼 매번 비슷한 답이 나오게 했고, 요청은 SDK 없이 손으로 조립한 JSON으로 보낸다. API 키가 없으면 AI 단계를 건너뛰고 탈취만 한다. 추론 왕복은 전부 피해자의 PC와 피해자의 네트워크 연결 위에서 일어난다. 모델의 답은 「AI_Analysis.txt」로 저장되고, 결과물은 탈취 직후, AI 호출 직후, 추가 수집 직후의 세 단계로 나뉘어 텔레그램으로 빠져나간다.
탈로스는 VOLTA가 판매용 빌더 구조라고 판단했다. 텔레그램 채널과 API 키, 설정값이 코드에 박혀 있지 않고 빌드할 때 채우는 교체형 칸 여섯 개로 비어 있다. 제작자가 접근권을 팔고 구매자가 자기 값을 넣으면 주문마다 맞춤 실행 파일이 나오는 방식이라는 설명이다. 칸에 든 자격증명은 암호화돼 있지만, 열쇠가 같은 파일 안에 있는 상수 두 개의 SHA-256 값이라 파일을 뜯어보면 누구나 되살릴 수 있다. 이 구조가 맞다면 AI 신상 보고서는 실력과 상관없이 아무 구매자나 텔레그램 받은편지함에서 받아 보는 상품 기능이 된다.
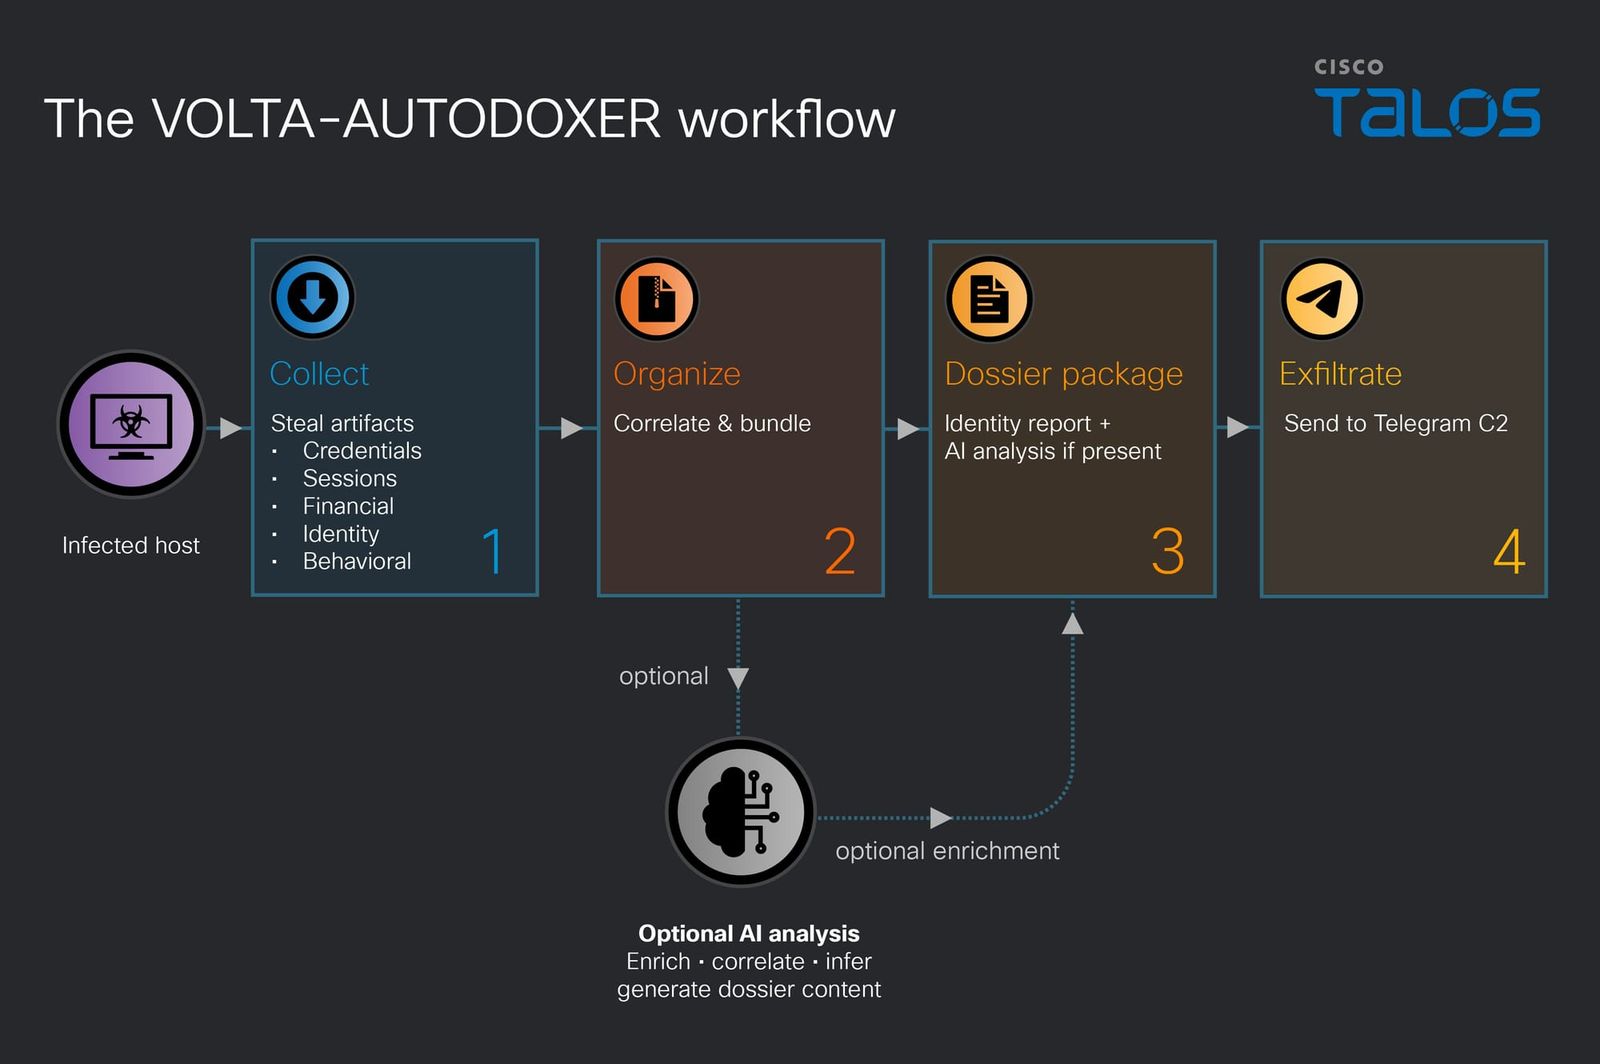
메탈은 대만 보안업체가 중국 국가배후 해킹조직의 공격이 AI 도입 뒤 두 배로 늘었다고 경고한 소식과 스트라이프가 오픈라우터를 인수한 소식을 보도한 바 있다. 메탈이 확인한 탈로스 원문에는 모델 선택 코드와 시스템 프롬프트 원문, 수집 대상 표, 세 단계 유출 흐름이 그림으로 실려 있다. AI 엔지니어의 눈으로 보면 이 설계에서 새로운 부품은 거의 없다. 범용 모델 중계 서비스, 거절 감지와 대체 모델 사슬, 낮은 온도값은 정상적인 AI 서비스가 안정성을 위해 쓰는 바로 그 패턴이다. 모델 하나의 안전장치가 거절해도 다음 모델로 넘어가는 사슬을 붙이면 공급자 한 곳의 정책이 막을 수 있는 범위는 좁아진다.
페터먼은 VOLTA의 AI 계층이 속도나 규모가 아니라 「노력의 대체」를 겨냥한다고 진단했다. 탈로스가 앞서 CAIRN의 첫 사례로 공개한 CLOSEDQUORUM이 다른 단계에서 같은 논리를 보였다는 것이다. 사람이 가장 오래 붙잡고 있어야 하는 단계를 찾아 모델 호출 하나로 바꾸는 방식이다. 그는 "방어자에게 남은 질문은 이 패턴이 다른 곳에도 나타날지가 아니라 다음에 어느 단계를 건드릴지"라고 밝혔다. 이어 사이버 범죄는 원래 기회주의적이라면서도 "넓게 던진 그물과 스스로 분류하는 넓은 그물 사이에는 차이가 있다"고 덧붙였다. 모델의 거절에 대비한 복원력이 앞으로 AI 악성코드의 표준 설계 요건이 될 수 있다는 것이 탈로스의 전망이다.
탈로스가 내놓은 방어책은 구체적이다. VOLTA의 토큰 탈취 상당 부분은 크롬의 앱 바운드 암호화를 우회하는 데 기대고 있어, 어떤 프로세스가 크롬을 헤드리스 모드로 띄울 수 있는지 제한하는 애플리케이션 통제 정책만으로 그 해독 경로가 막힌다. 최소한 개발 도구가 아닌 프로세스가 크롬을 헤드리스로 실행할 때 경보를 울려야 한다는 권고다. 감염이 의심되면 실행 파일이 지워졌더라도 「volta_debug.txt」 기록 파일을 보존해야 한다. 이 파일에는 무엇을 가져갔는지와 AI 호출이 성공했는지가 시각별로 남는다. 이후 토큰을 폐기하고 비밀번호를 바꾸며, 시드 문구가 평문으로 디스크에 있던 지갑은 완전히 털린 것으로 보고 인터넷과 분리된 기기에서 새로 만든 지갑으로 자금을 옮기라고 탈로스는 밝혔다.
댓글