

이미지: METAL
요약
- 오픈AI는 10월 21일 캘리프가 GPT-5.6 Sol로, 위즈가 독자적으로 찾아낸 PHP 취약점 두 건(CVE-2026-109618·109619, CVSS 9.2)의 공동 대응을 이끌었다고 발표했다.
- 결함은 PHP 엔진의 메모리 오류 처리에 있어 인증 없는 원격 코드 실행과 메모리 유출이 가능하고, PHP는 8.5.12·8.4.27·8.3.36·8.2.35로 고쳤다.
- 공개 일정은 유출로 하루 당겨졌고 클라우드플레어는 공격 트래픽을 관측했으며, 오픈AI는 AI 시대의 5단계 취약점 대응 틀을 제안했다.
- 발표
- 2026년 10월 21일 · 오픈AI 발표문 · 공식 X 게시물
- 발견
- 캘리프가 GPT-5.6 Sol로 발견(패치 더 플래닛) · 위즈 독자 발견·신고
- 식별 번호
- CVE-2026-109618 · CVE-2026-109619 · CVSS 9.2
- 영향 범위
- PHP 5.4 이후 거의 모든 버전 · PHP는 웹사이트 약 70%에서 쓰이는 것으로 추정
- 영향
- 인증 없는 원격 코드 실행 · 비밀번호·토큰·API 키 담긴 프로세스 메모리 유출
- 원인
- 치명적 오류(메모리 부족) 뒤 남은 오염 상태를 다음 요청이 재사용
- 신고 버그
- 4건 · 업로드 진행 해제 후 사용 · 메모리 유출 · 백트레이스 해제 후 사용 · OPcache 타입 혼동
- 시연
- php2shell · 워드프레스·드루팔·줌라 최신 컨테이너 이미지에서 로그인 없는 원격 코드 실행
- 사용 모델
- 위즈 아틀라스 · Gemini 4 Argon · GPT-5.6 Sol
- 작업 기간
- 연구자 한 명이 일주일 · 예전엔 최고 수준 팀이 몇 달
- 일정
- 8월 19일 발견 · 8월 20~21일 원격 코드 실행 확인 · 8월 24일 신고 · 9월 21일 PHP 수용 · 10월 21일 수정판·공개
- 유출
- 10월 20일 온라인 게시물 유출 · 10월 22일 예정 공개를 10월 21일로 앞당김
- 수정 버전
- 8.5.12 · 8.4.27 · 8.3.36 · 8.2.35 · 7.4·8.0·8.1 소스 백포트
- 클라우드플레어
- 10월 초부터 WAF 규칙 개발 · 공개 약 9시간 전 배포 · 10월 21일 3시 2분(UTC)부터 무료 포함 기본 보호
- 공격
- 클라우드플레어 공격 트래픽 관측 · 확인된 침해 사례 없음 · 뱀부HR 예방 차원 서비스 중단
- 대응 틀
- 5단계 · 검증·수정 → 대응 시간 → 정부 공조 → 제품 업데이트 → 공개 지침
- 정부 협력
- 백악관 슈퍼 인텔리전스 포스 · ONCD · CISA · 해외 파트너
- 지원
- 데이브레이크 접근 10억 달러 · 메인테이너 전원 Codex for OSS 구독 · 러스트 재단 후원
- X 게시물
- 조회수 126만 회 · 좋아요 7500여 개
오픈AI가 오픈소스 프로그래밍 언어 PHP에서 나온 치명적 보안 취약점 두 건의 공동 대응을 이끌었다고 10월 21일 발표했다. 회사에 따르면 보안 기업 캘리프(Calif)가 오픈AI의 패치 더 플래닛(Patch the Planet) 프로그램 안에서 GPT-5.6 Sol로 결함을 찾았고, 클라우드 보안 기업 위즈(Wiz)도 두 취약점을 독자적으로 발견해 신고했다. PHP는 전 세계 웹사이트의 약 70%를 돌리는 언어로 추정된다. 오픈AI는 지난 두 달 동안 메인테이너와 연구자, 보안 업체로 이뤄진 연합을 꾸려 공개 전에 수정판과 방어책을 준비했다고 밝혔다.
취약점은 CVE-2026-109618과 CVE-2026-109619 두 식별 번호로 묶였고, 위즈는 심각도가 CVSS 9.2에 이른다고 밝혔다. 위즈 연구팀은 지난 10년 동안 나온 모든 PHP 버전이 이 가운데 적어도 하나의 영향을 받으며, 그 범위가 PHP 5.4까지 거슬러 올라간다고 썼다. 공격자는 인증 없이 원격으로 서버에서 코드를 실행하거나, 다른 요청에 속한 비밀번호와 인증 토큰, API 키, 인증서가 담긴 프로세스 메모리를 읽을 수 있다. 결함이 애플리케이션이 아니라 PHP 엔진 자체에 있어 "Hello World" 한 줄을 띄운 페이지도 공격 대상이 된다.
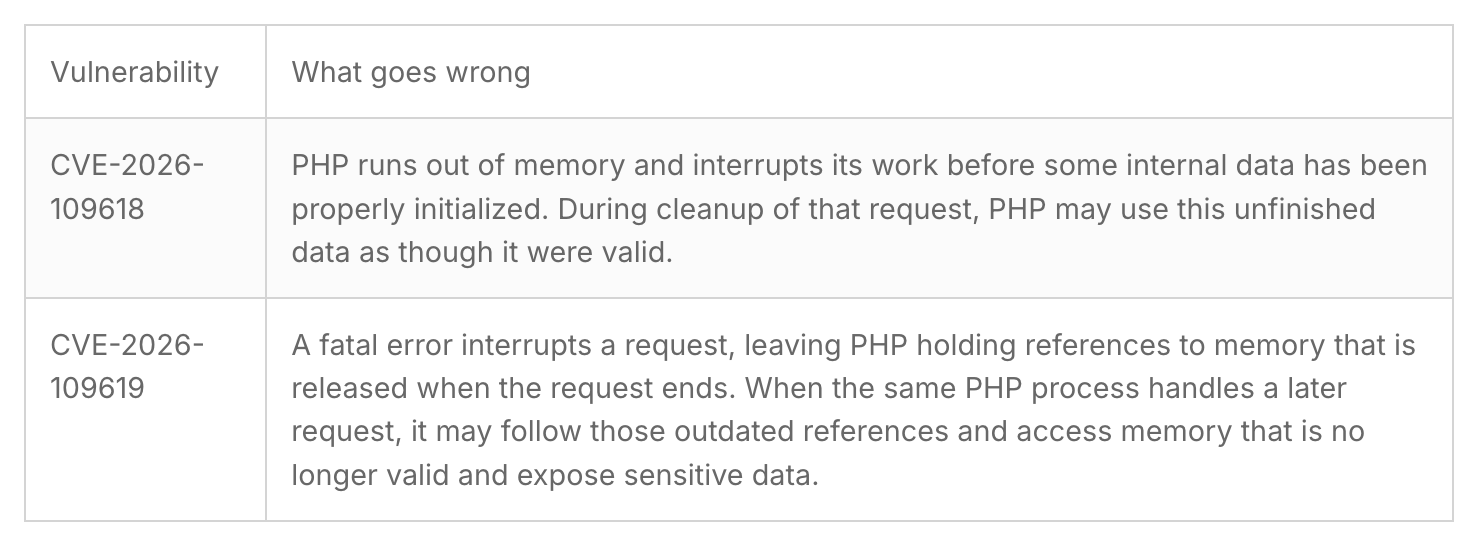
원인은 PHP가 요청을 처리하다 치명적 오류, 특히 메모리 부족 오류를 만났을 때의 뒷정리 방식이다. 요청이 갑자기 끊기면 PHP 내부 상태가 오염된 채 남고, 같은 작업 프로세스가 다음 요청을 받으면서 그 낡은 상태를 다시 쓰는 순간 메모리 유출이나 손상이 일어난다. 위즈는 업로드 진행 처리 과정의 해제 후 사용(use-after-free), 원격 프로세스 메모리 유출, 치명적 오류 백트레이스의 해제 후 사용, OPcache 타입 혼동까지 네 가지 버그를 PHP에 신고했다. 이를 하나로 엮은 공격 스크립트 php2shell은 워드프레스와 드루팔, 줌라의 최신 컨테이너 이미지에서 로그인 없이 원격 코드 실행에 성공했다.
이번 사건의 무게중심은 AI가 맡은 역할이다. 위즈는 문제의 코드가 10년 넘게 PHP 안에 있었지만, 여러 결함을 사슬처럼 잇고 대상마다 다른 메모리 배치에 맞춰 공격 코드를 고치는 일은 사람 연구자가 현실적으로 해낼 수 있는 경계에 있었다고 설명했다. 위즈는 결론에서 프런티어 AI 모델과 알맞은 도구를 갖춘 연구자 한 명이 예전 같으면 세계 최고 수준의 팀이 몇 달 걸렸을 일을 일주일 만에 끝냈다고 적었다. 연구에는 위즈 아틀라스(Wiz Atlas)와 Gemini 4 Argon, GPT-5.6 Sol이 쓰였고, 위즈는 발견과 공격 코드 개발, 패치 검증 전반에서 Gemini 4 Argon의 기여가 특히 컸다고 밝혔다. 라루카 아다 포파(Raluca Ada Popa) 구글 딥마인드 제미나이 보안 총괄은 "위즈 팀은 Gemini 4 Argon으로 프런티어 AI가 왜 사이버 방어의 판도를 바꾸는지 보여 줬다"고 말했다.
위즈가 공개한 일정에 따르면 첫 취약점은 8월 19일 발견됐고, 드루팔과 워드프레스에서 인증 없는 원격 코드 실행이 8월 20일과 21일 차례로 확인됐다. 위즈는 8월 24일 PHP 보안팀에 신고했고, PHP는 9월 21일 신고를 받아들여 공동 수정판 개발에 들어갔다. 수정판 배포와 공개는 10월 21일 함께 이뤄졌다. 오픈AI는 공식 X 계정에 수정이 매우 정교해 PHP 엔진을 크게 바꿔야 했기 때문에 이만한 기간이 필요했다고 적었다.
공개 일정은 유출로 하루 당겨졌다. 보도에 따르면 10월 20일 한 온라인 게시물이 두 CVE 번호와 함께 PHP 원격 코드 실행 결함이 10월 22일 공개될 예정이라고 퍼뜨렸고, PHP는 그날 저녁 사전 공지를 낸 뒤 공개를 10월 21일로 앞당겼다. 고쳐진 버전은 8.5.12, 8.4.27, 8.3.36, 8.2.35다. PHP 8.1 이하는 더 이상 PHP 프로젝트의 업데이트를 받지 못하지만, PHP 보안팀은 소스에서 직접 빌드하는 사용자를 위해 7.4와 8.0, 8.1용 백포트를 따로 냈다.
공개 전부터 공격 시도도 붙었다. 클라우드플레어는 10월 초부터 웹 애플리케이션 방화벽(WAF) 규칙을 만들어 공개 약 9시간 전에 배포했고, 협정 세계시 10월 21일 오전 3시 2분부터 무료 요금제를 포함한 WAF 사용 고객 전체를 기본값으로 보호했다고 밝혔다. 이 회사는 취약점이 공식 공개일 전에 새어 나갔고 고객을 겨냥한 공격 트래픽을 관측했다고 덧붙였다. 보도에 따르면 데인 넥트(Dane Knecht) 클라우드플레어 최고기술책임자(CTO)는 "초기 공격이 나타나고 있고, 새로운 공격 경로가 보이는 대로 방어책을 고치고 있다"고 말했다. 클라우드플레어는 요청과 응답을 한 거래 안에서 함께 보는 전체 트랜잭션 탐지 기능을 이번 규칙에 처음 썼다.
방화벽은 시간을 버는 장치일 뿐이다. 보도에 따르면 PHP 코어 개발자 지나 피터 바냐드(Gina Peter Banyard)는 설정 변경만으로 충분하지 않느냐는 질문에 "유일한 완화책은 PHP를 패치하거나 업그레이드하는 것"이라고 답했다. 워드프레스 같은 애플리케이션을 올려도 그 아래 PHP 런타임은 바뀌지 않아, 서버 패키지나 호스팅 업체, 컨테이너 이미지 쪽에서 PHP를 올린 뒤 아파치와 PHP-FPM 작업 프로세스를 다시 띄워야 한다. 보도에 따르면 확인된 침해 사례는 아직 없지만, 미국과 캐나다, 아일랜드에서 서비스를 내린 인사관리 업체 뱀부HR(BambooHR)처럼 예방 차원에서 서비스를 멈춘 곳도 나왔다.
오픈AI는 이번 경험을 바탕으로 AI 시대의 취약점 대응 틀을 제안했다. 상류 취약점의 검증과 수정, 영향받는 조직에 대응 시간 주기, 정부와의 공조, 영향받는 제품 전반의 업데이트 준비, 패치 뒤 공개 지침 발표까지 다섯 단계다. PHP 건에서 오픈AI는 백악관 슈퍼 인텔리전스 포스(Super Intelligence Force)와 국가사이버국장실(ONCD), 사이버보안·인프라보안국(CISA) 등 미국 정부 여러 곳과 해외 파트너에 손을 내밀었다고 밝혔다. 수정판 검증 단계에서는 프런티어 모델로 패치를 우회할 길과 변종을 찾는 적대적 시험도 거쳤다.
오픈AI는 이번 결함이 이미 찾아내 고치고 있는 여러 중대 취약점 가운데 하나이며, 비슷한 발견이 앞으로 몇 달 동안 가파르게 늘 것으로 본다고 밝혔다. 메탈은 오픈AI가 보안 자원이 부족한 방어 조직에 데이브레이크 접근 10억 달러를 지원한다고 보도한 바 있으며, 회사는 이번 발표에서 이 지원을 다시 앞세웠다. 메인테이너 전원에게 Codex for OSS 구독을 주고 러스트 재단 같은 프로젝트를 직접 후원한다는 계획도 함께 나왔다. 회사는 같은 능력이 공격 도구와 익스플로잇 개발도 빠르게 만든다며, 데이브레이크에 오남용을 막는 차단 분류기를 추가로 맞추고 있다고 설명했다.
메탈이 확인한 오픈AI 공식 X 게시물은 공개 당일 조회수 126만 회, 좋아요 7500여 개를 기록했다. 오픈AI는 이번 일을 방어자의 창(Defender's Window)이 작동한 사례로 규정했다. 회사는 "우리가 아는 한 프런티어 AI가 공격자보다 먼저 이 취약점을 찾아 방어자에게 준비할 시간을 줬다"고 적었다.
위즈는 2014년 하트블리드와 2021년 로그포셸처럼 PHP2Shell이 AI 시대의 전환점이 될 수 있다고 봤다. 공격 코드를 짜는 복잡함이 더 이상 방어벽이 되지 못하면, 무엇을 취약하다고 부를지의 기준부터 달라진다. 이번에는 방어 쪽이 먼저 찾았지만, 정보가 새고 공격 시도가 붙기까지는 하루면 충분했다. AI가 버그를 찾는 속도만큼 실제 서버에 패치를 까는 속도를 끌어올리는 일이 공동 대응의 다음 과제로 남았다.
댓글