


이미지: METAL
요약
- 오픈AI가 10월 9일 마이크로소프트 MXC 기반의 윈도용 Codex 샌드박스 모드를 공개했으며, 호환되는 윈도 11 기기가 필요하다.
- MXC는 운영체제 프로세스 격리를 써서 관리자 승인 설정·별도 윈도 계정·로컬 방화벽 규칙 없이 명령과 하위 프로세스의 파일·네트워크 권한을 강제한다.
- 데스크톱 앱 소비자 계정은 자동으로 MXC를 고르고, 기업·CLI 사용자는 prefer_mxc = true로 켜며, 조직은 allow_mxc = false로 막을 수 있다.
- 발표
- 2026년 10월 9일 · @OpenAIDevs · 윈도용 Codex 새 샌드박스 모드 · 조회 12만 회 이상
- 기반 기술
- Microsoft Execution Containers(MXC) · 10월 7일 정식 출시
- 오픈AI 설명
- 더 빠른 설정 · 더 강한 네트워크 통제 · 세분화된 파일 접근 통제 · 호환 윈도 11 기기 필요
- 윈도 샌드박스 3종
- mxc(권장) · elevated(관리자 승인 필요, 우선 대체) · unelevated(네트워크 격리 약함, 읽기 금지 경로 미지원)
- MXC 장점
- 관리자 승인 설정·별도 윈도 계정·로컬 방화벽 규칙 불필요
- 적용 범위
- Codex 명령과 하위 프로세스 전부에 파일·네트워크 권한 강제
- 켜기
- 데스크톱 앱 소비자 계정 자동 선택 · 기업·CLI는 config.toml prefer_mxc = true
- 막기
- 관리용 requirements.toml [windows] allow_mxc = false
- 요구 빌드
- 윈도 11 24H2 26100.9278 · 25H2 26200.9278
- 첫 도입
- 보도: 2026년 8월 27일 선택 업데이트 KB5120998
- 시험
- Codex CLI 0.162.0 이상 · 결과 MXC_OK · 종료 코드 0
- 주의
- 앞 명령 종료 시 남은 하위 프로세스 중단 · 관리형 네트워크는 allow_local_binding = true 필요
- 버그 보고
- 보도: 10월 4일 깃허브 이슈 · BitLocker 잠긴 드라이브 있으면 MXC 실패 · 10월 9일까지 열림
- 데스크톱 앱
- 윈도용 ChatGPT 앱 · WSL·가상머신 없이 파워셸에서 실행
- MXC 백엔드
- 프로세스 컨테이너(윈도 11·맥OS·리눅스) · 세션 컨테이너(윈도 11) · WSL 컨테이너(윈도 11) · 마이크로VM(실험)
- 운영 모드
- 강제 · 학습(차단+기록) · 관찰(허용+기록)
- 발언
- 로건 아이어 윈도 플랫폼·개발자 부문 부사장
- 지원 에이전트
- 깃허브 코파일럿 · 오픈클로 · 오픈AI Codex · 리플릿 · LM 스튜디오 · 언슬로스 AI · 준비 중: 클로드 코드·박스·퍼플렉시티·매너스 등
- 엔비디아
- 오픈셸을 MXC에 통합
- 예정
- 인튠 MXC 정책 · 엔트라 에이전트 활동 구분 · 에이전트 365 로컬 에이전트 관리
AI 기업 오픈AI가 코딩 에이전트 Codex의 윈도용 새 샌드박스 모드를 내놓았다. 마이크로소프트가 10월 7일 정식 출시한 에이전트 격리 기술 MXC(Microsoft Execution Containers)를 바탕으로 만든 모드로, 오픈AI 개발자 계정은 10월 9일 이 모드가 설정을 더 빠르게 하고 네트워크 통제를 더 강하게 걸며 파일 접근을 더 잘게 나눠 통제한다고 밝혔다. 호환되는 윈도 11 기기가 필요하다. 게시물 조회수는 하루 만에 12만 회를 넘었다.
변화의 핵심은 관리자 승인이 빠진 데 있다. 메탈이 확인한 Codex 공식 문서에 따르면 윈도에서 Codex가 쓸 수 있는 샌드박스는 세 가지다. MXC는 호환 기기에서 권장하는 방식으로, 운영체제가 제공하는 프로세스 격리를 그대로 쓰기 때문에 관리자가 승인하는 설정이나 별도의 윈도 계정, 로컬 방화벽 규칙이 필요 없다. 기존의 elevated 방식은 관리자 승인 설정을 거쳐 권한이 낮은 전용 샌드박스 사용자와 방화벽 규칙, 로컬 정책 변경을 만들어야 했다. 그보다 약한 unelevated 방식은 현재 사용자 계정에서 권한을 줄인 토큰으로 명령을 돌리지만 네트워크 격리가 약하고 읽기 금지 경로를 지원하지 않는다. 이제 두 방식은 MXC를 쓸 수 없을 때의 대체 수단으로 물러난다.
샌드박스가 하는 일은 Codex가 실행하는 명령과 그 명령이 띄운 하위 프로세스 전부에 현재의 파일·네트워크 권한을 강제하는 것이다. 어떤 경로를 읽고 쓸 수 있는지, 네트워크에 나갈 수 있는지는 권한 프로필이 정하고, 더 넓은 권한이 필요할 때 사용자에게 언제 물을지는 승인 정책이 따로 정한다. 윈도용 ChatGPT 데스크톱 앱은 WSL이나 가상머신 없이 파워셸에서 이 샌드박스로 Codex를 직접 돌린다.
켜는 방법은 사용자에 따라 다르다. 데스크톱 앱의 일반 소비자 계정은 기기가 지원하면 자동으로 MXC를 고른다. 기업 배포나 단독 CLI 사용자는 설정 파일 config.toml에 prefer_mxc = true를 넣어야 한다. 이 값은 MXC를 쓸 수 있으면 쓰고 안 되면 기존 방식으로 돌아가는 선호 설정이다. 반대로 windows.sandbox = "mxc"로 못 박으면 기기 기능이 없거나 정책이 막을 때 실행이 실패한다. 조직이 MXC를 막으려면 관리용 requirements.toml에 allow_mxc = false를 넣으면 된다.
기기 조건은 빌드 번호로 갈린다. 마이크로소프트는 윈도 11 24H2 빌드 26100.9278과 25H2 빌드 26200.9278에서 MXC 프로세스 격리를 도입했다. 보도에 따르면 이 기능은 8월 27일 선택 업데이트 KB5120998로 처음 들어왔다. 빌드만 맞는다고 되는 것도 아니다. 마이크로소프트가 윈도 11 기기에 기능을 차례로 배포하고 있어서, 문서는 Codex CLI 0.162.0 이상에서 저장된 설정을 바꾸지 않고 MXC를 한 번만 시험하는 명령을 안내한다. 결과로 MXC_OK와 종료 코드 0이 나오면 쓸 수 있다.
운영 방식도 일부 바뀐다. 문서에 따르면 MXC 아래에서는 앞에서 실행한 명령이 끝나면 남아 있던 하위 프로세스도 함께 멈춘다. 백그라운드에 개발 서버를 띄워 두는 작업 흐름은 미리 시험해 봐야 한다는 뜻이다. 관리형 네트워크를 쓰려면 allow_local_binding = true가 적용돼야 하고, MXC는 호스트 루프백의 서비스와 주고받는 연결을 허용한다. 보도에 따르면 10월 4일 Codex 깃허브 이슈 트래커에는 관련 없는 드라이브가 BitLocker로 잠겨 있으면 명령이 시작되기도 전에 MXC가 실패한다는 버그 보고가 올라왔고, 10월 9일까지 열려 있었다.
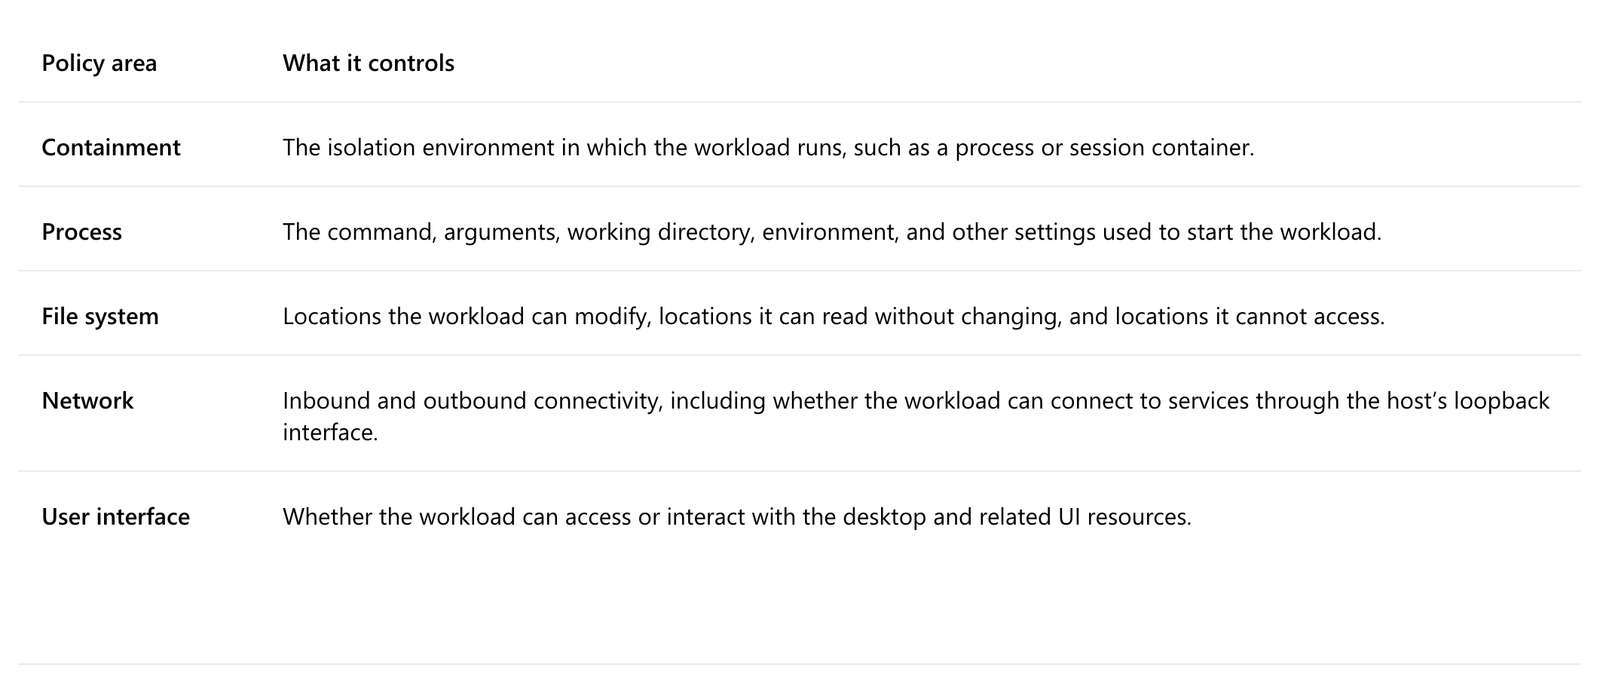
MXC는 마이크로소프트가 에이전트를 위해 만든 격리 계층이다. 개발자나 IT 관리자가 에이전트가 쓸 파일과 네트워크 목적지 같은 자원을 선언하면 MXC가 알맞은 컨테이너로 그 정책을 실행 중에 강제한다. 윈도 플랫폼·개발자 부문 로건 아이어 부사장은 정식 출시 글에서 "에이전트는 스스로의 보안 권한자가 될 수 없다"고 밝혔다. 정책이 에이전트 바깥에 있어서 에이전트나 에이전트가 만든 코드가 스스로 접근 권한을 늘릴 수 없다는 설명이다. 아이어 부사장은 무제한 접근을 주고 아무 일 없기를 바라거나 아예 막아 생산성을 잃는 두 선택지를 두고 "어느 쪽도 받아들일 수 없다"고 적었다.
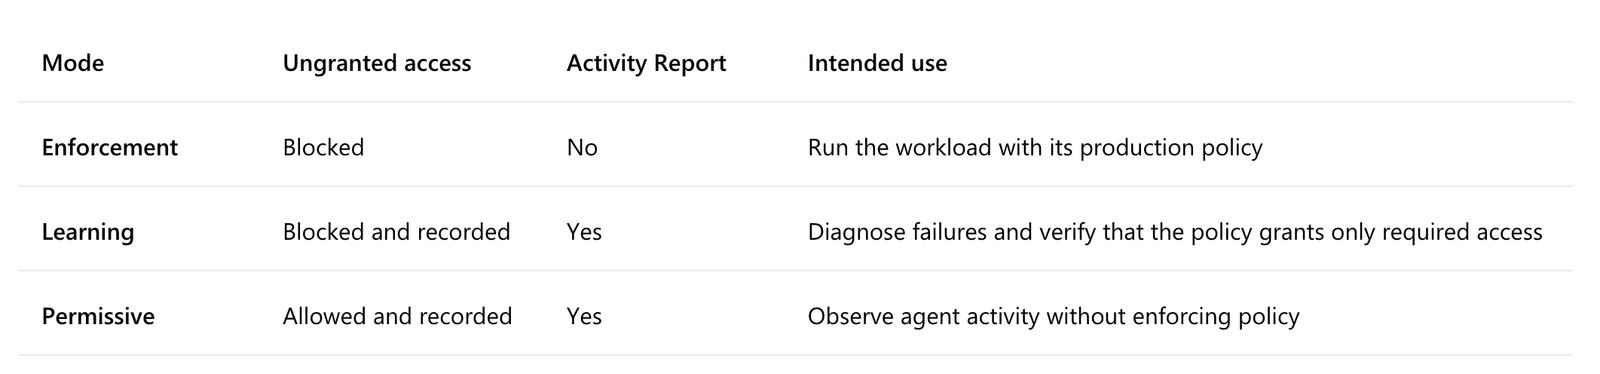
격리 수준은 네 가지 백엔드로 나뉜다. 프로세스 컨테이너는 윈도 11과 맥OS, 리눅스에서 돌며 윈도의 AppContainer, 맥OS의 Seatbelt, 리눅스의 Bubblewrap을 쓴다. 별도 윈도 계정과 세션에서 에이전트를 돌리는 세션 컨테이너와 WSL 컨테이너는 윈도 11 전용이고, 하드웨어 가상화 경계를 쓰는 마이크로VM은 실험 단계다. 정책은 차단만 하는 강제 모드, 차단하면서 기록하는 학습 모드, 허용하면서 기록하는 관찰 모드로 돌릴 수 있다.
Codex만의 일도 아니다. 마이크로소프트는 깃허브 코파일럿과 오픈클로, 리플릿, LM 스튜디오, 언슬로스 AI가 이미 MXC를 지원하고, 앤스로픽 클로드 코드와 박스, 퍼플렉시티, 매너스 등이 지원을 준비하고 있다고 밝혔다. 엔비디아는 오픈셸을 MXC에 통합했다. 기업 관리 도구는 아직 다 갖춰지지 않았다. 마이크로소프트는 MXC 프로세스 컨테이너를 관리하는 인튠 정책과, 에이전트 활동을 사람의 활동과 구분하는 엔트라 기능을 곧 내놓겠다고 밝혔다. 메탈은 오픈AI가 Codex 컴포저 예측 베타를 출시했다고 보도한 바 있다.
이번 변화는 코딩 에이전트의 안전 경계를 에이전트 자신이 아니라 운영체제가 쥐는 방향으로 옮긴다. 맥OS와 리눅스에서 Codex는 이미 운영체제 고유의 샌드박스를 써 왔고, 윈도는 관리자 승인과 별도 계정, 방화벽 규칙이라는 우회로를 거쳐야 했다. MXC로 그 차이가 줄었다. 개발 조직에 남는 일은 에이전트에게 허용할 경계를 정책 파일로 먼저 정해 두는 것이다.
댓글