


요약
- 오픈소스 AI 개발 도구 LiteLLM의 손상된 버전을 통해 2,500여개 조직의 자격증명이 테라바이트 단위로 유출됐다
- CloudSEK와 Hudson Rock은 지난 3월 40분간 열린 공격 창구에서 약 43만4천개 CI/CD 파이프라인의 인증정보가 새어나간 것으로 집계했다
- 취약점 스캐너 Trivy를 먼저 감염시킨 공급망 공격이 LiteLLM, KICS, Telnyx SDK로 확산됐고 청소년 중심 해킹그룹 TeamPCP가 배후로 지목됐다
- 유출 규모
- 테라바이트 단위 자격증명, 2,500여개 조직 대상
- 공격 대상
- 오픈소스 AI 개발 도구 LiteLLM (PyPI 배포 버전)
- 공개 시점
- CloudSEK·Hudson Rock, 2026년 8월 11~12일
- 공격 발생 시점
- 2026년 3월, 40분간 노출
- 영향받은 파이프라인
- CI/CD 파이프라인 약 43만4천건
- 피해 조직 예시
- 마이크로소프트, 아마존, 시스코, 삼성, 세일즈포스
- 배후 지목
- TeamPCP (주로 청소년으로 구성된 해킹그룹)
- 감염 확산 경로
- Trivy 스캐너 공급망 공격 → LiteLLM, KICS, Telnyx Python SDK
누군가의 AI 코드 도우미가 40분간 조용히 다른 곳으로 정보를 실어보냈다. 그 40분 사이 마이크로소프트, 아마존, 시스코, 삼성, 세일즈포스를 포함한 2,500여개 조직의 접근키가 통째로 빠져나갔다.
40분 만에 벌어진 일
보안업체 CloudSEK와 Hudson Rock은 지난 화요일과 수요일(현지시간 8월 11~12일) 잇따라 이 사실을 공개했다. 두 회사에 따르면 공격자는 오픈소스 AI 개발 도구 LiteLLM의 손상된 버전을 통해 지난 3월 단 40분짜리 창구를 열었고, 그 사이 파이썬 패키지 저장소 PyPI에서 해당 버전을 내려받은 조직들의 메모리에서 정보를 긁어갔다. Hudson Rock은 195테라바이트 분량 파일을 분석해 이번 유출을 확인했다고 밝혔다.
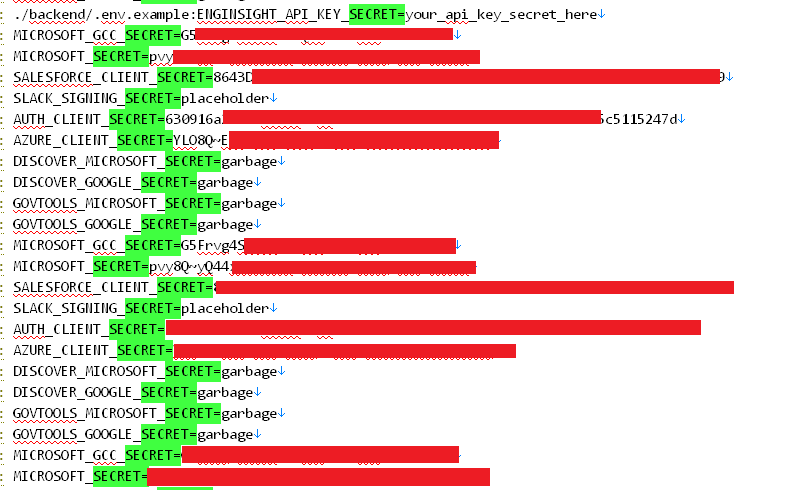
유출된 자료에는 클라우드 접속키, 저장소 토큰, SSH키, 쿠버네티스 시크릿, 패키지 배포 인증정보, 환경변수, AI 제공업체 API키까지 담겨 있었다. Hudson Rock이 공개한 자료에는 세일즈포스의 SALESFORCE_CLIENT_SECRET, 슬랙의 SLACK_SIGNING_SECRET, 마이크로소프트 애저 환경 정보까지 그대로 노출돼 있었다.
43만4천개 파이프라인이 뚫렸다
두 회사는 약 43만4천개의 CI/CD(지속적통합/배포) 파이프라인에서 자격증명이 새어나간 것으로 집계했다. CI/CD는 개발자가 코드를 작성하면 자동으로 빌드·테스트·배포까지 이어주는 통로다 — 이 인증정보가 뚫리면 공격자는 소스코드부터 운영 서버까지 곧바로 접근할 수 있다.
다만 유출 데이터에서 조직을 정확히 특정하는 일은 쉽지 않았다고 두 회사는 전했다. 예를 들어 @siriusxm.com 도메인의 이메일이 다수 발견됐지만, 실제로는 위성방송사 시리우스XM이 아니라 그 자회사인 애드위즈(AdsWizz)의 인프라에서 발생한 유출로 확인됐다.
| 감염 소프트웨어 | 역할 |
|---|---|
| Trivy | 취약점 스캐너, 최초 감염 지점 |
| LiteLLM | 다중 LLM API 통합 도구, 이번 대량 유출의 통로 |
| KICS | 인프라 코드 보안 검사 도구 |
| Telnyx Python SDK | 통신 API용 SDK |
사슬의 시작은 Trivy였다
LiteLLM이 뚫린 건 그 자체가 첫 침입지점이 아니었다. 널리 쓰이는 취약점 스캐너 Trivy가 먼저 감염됐고, 이 공급망 공격이 LiteLLM으로 옮겨붙었다. 같은 캠페인에서 보안 도구 KICS와 텔닉스(Telnyx)의 파이썬 SDK도 함께 감염된 것으로 파악됐다. 감염된 네 개 패키지 모두 감염 기기의 메모리에 접근해 내용을 긁어모은 뒤 공격자가 지정한 채널로 빼내는 코드를 담고 있었다.
이번 공격의 배후로는 TeamPCP가 지목됐다. 느슨하게 조직됐지만 실력은 상당한, 대부분 청소년으로 구성된 해킹 그룹으로 알려졌다. 독립 보안연구자 케빈 보몬트는 데이터의 실체를 확인했다며 "AI가 위협적이어서가 아니라 기업들이 AI 도입을 서두르며 보안을 허술하게 방치한 탓"이라고 말했다.
AI 개발 도구가 새로운 침입 경로가 됐다
LiteLLM은 여러 대형언어모델(LLM) API를 하나의 인터페이스로 묶어 개발자가 오픈AI, 앤스로픽, 구글 등 서로 다른 모델을 코드 한 줄만 바꿔 호출할 수 있게 해주는 오픈소스 도구다. 생성형 AI 붐과 함께 스타트업부터 대기업까지 빠르게 도입한 이 계층이 이번 공격의 통로가 됐다.
기업들이 AI 기능을 서둘러 붙이는 사이 보안 검증 절차는 뒤로 밀렸다는 지적이 나온다. 지난 8월 10일 오픈AI가 사이버보안 전용 모델 GPT-5.6-Cyber를 내놓으며 방어 역량을 키우고 있다고 밝혔지만, 공급망 자체의 신뢰 사슬이 무너지면 이런 방어망도 무력해질 수 있다는 게 이번 사건이 남긴 교훈이다.
그래서 무엇이 달라지나
이번 유출로 당장 피해가 확인된 조직은 발표되지 않았지만, 노출된 자격증명 대부분은 아직 유효할 가능성이 있다. 3월 이후 LiteLLM 버전을 갱신하지 않은 조직이라면 관련 키를 전량 교체하고 접근 로그를 되짚어보는 게 우선이다. 이번 사건은 AI 도구 자체의 결함이 아니라, 오픈소스 패키지 하나가 감염되면 이를 쓰는 수만 개 조직이 동시에 노출되는 공급망 구조의 위험을 다시 드러냈다. AI 기능을 앞다퉈 도입하는 흐름 속에서 DevOps 보안 관행이 얼마나 뒤처져 있는지를 보여준 사례로 남을 것으로 보인다.


댓글