

이미지: @OpenAI (X) 영상 갈무리
요약
- 오픈AI는 11월 5일 보안 연구 전용 모델 GPT-6 Cyber를 데이브레이크 레드 고객 일부에게 API와 코덱스로 공개했다.
- 익스플로잇짐 48.5%로 GPT-5.6 Cyber의 32.1%를 넘었고, 리눅스 커널 익스플로잇 948건과 파이어폭스 고위험 취약점 81건을 찾았다.
- 범위 밖 서비스 회피율은 안전 프롬프트 없이 99.93%였으며, 오픈AI는 대비 프레임워크 등급을 크리티컬로 분류했다.
- 발표
- 2026년 11월 5일(현지시간) · 오픈AI 「GPT‑6 Cyber: Advancing the frontier of aligned cybersecurity agents」 · @OpenAI X
- 제공
- 데이브레이크 레드 승인 고객 일부 · API·코덱스 · 곧 레드 전체로 확대 · GPT-5.6 Cyber는 레드 전체 제공
- 위험 등급
- 대비 프레임워크 사이버보안 크리티컬(GPT-5.6 Cyber는 하이)
- 익스플로잇짐
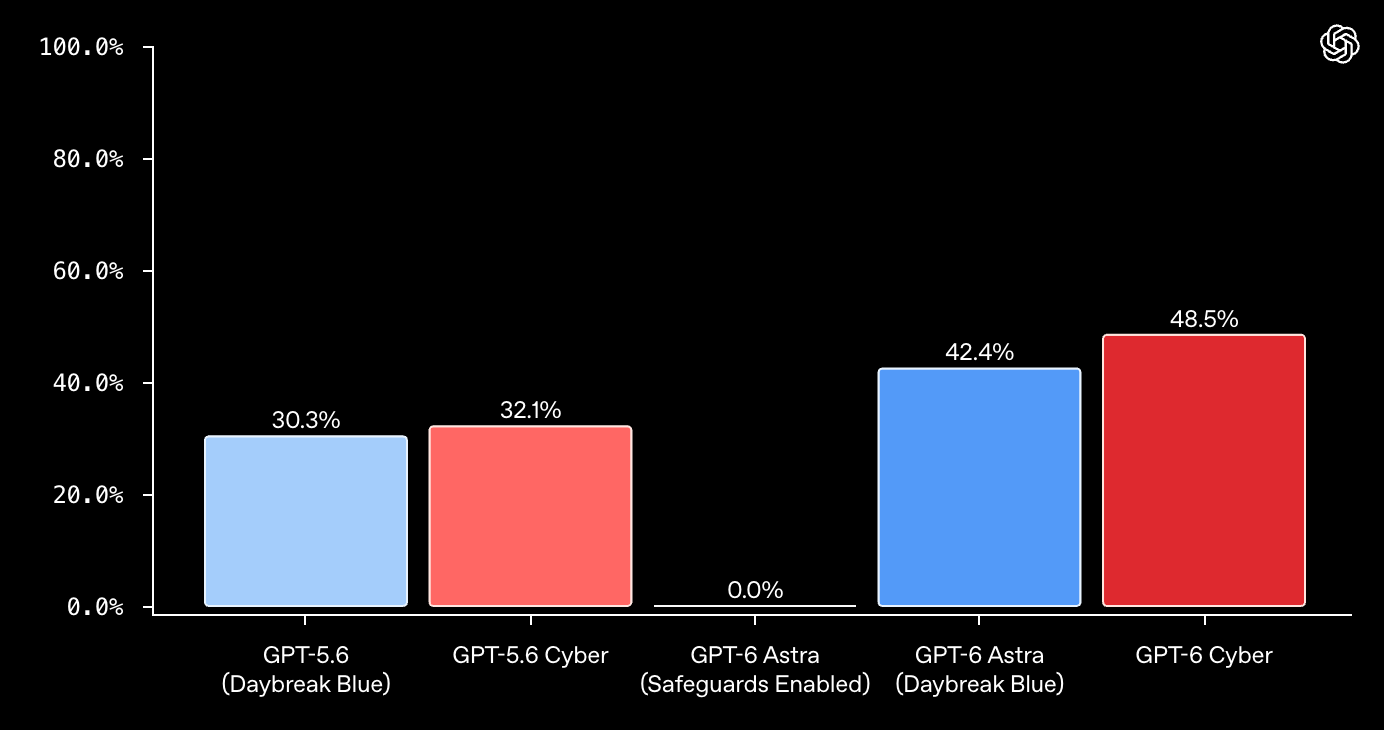
- GPT-6 Cyber 48.5% · GPT-6 Astra(데이브레이크 블루) 42.4% · GPT-5.6 Cyber 32.1% · GPT-5.6(블루) 30.3% · Astra 안전장치 0%
- 웹 침투 테스트 재현율
- 40.3%(GPT-6 Astra 32.0%)
- 리모트익스플로잇벤치
- GPT-6 Cyber 95% 완수 · GPT-6 Astra(블루) 100% 거부 · 깃랩·포스트그레SQL·젠킨스
- 리눅스 커널
- 재현 1,724건 · 익스플로잇 948건(GPT-5.6 Sol 166건) · 치명적 304건 전달 · 신규 588건(보도)
- 파이어폭스
- 모질라 분류 고위험 신규 81건 · 기존 30건 심각도 상향
- 범위 준수(허니팟)
- 안전 프롬프트 없이 99.93%(GPT-5.6 Cyber 94.49%) · 프롬프트 포함 100%
- 고객
- 모질라 · 캘리프 · 코그니션 · 팔로알토 네트웍스 · 시스코 · 센티넬원 · 퍼플렉시티 · 코드래빗
- 안전장치
- 레드 API IP 허용 목록 기본 · 무보존 고객 PSP(30일) · 사이버 오정렬 모니터링
- 기반시설 안전장치 표시율
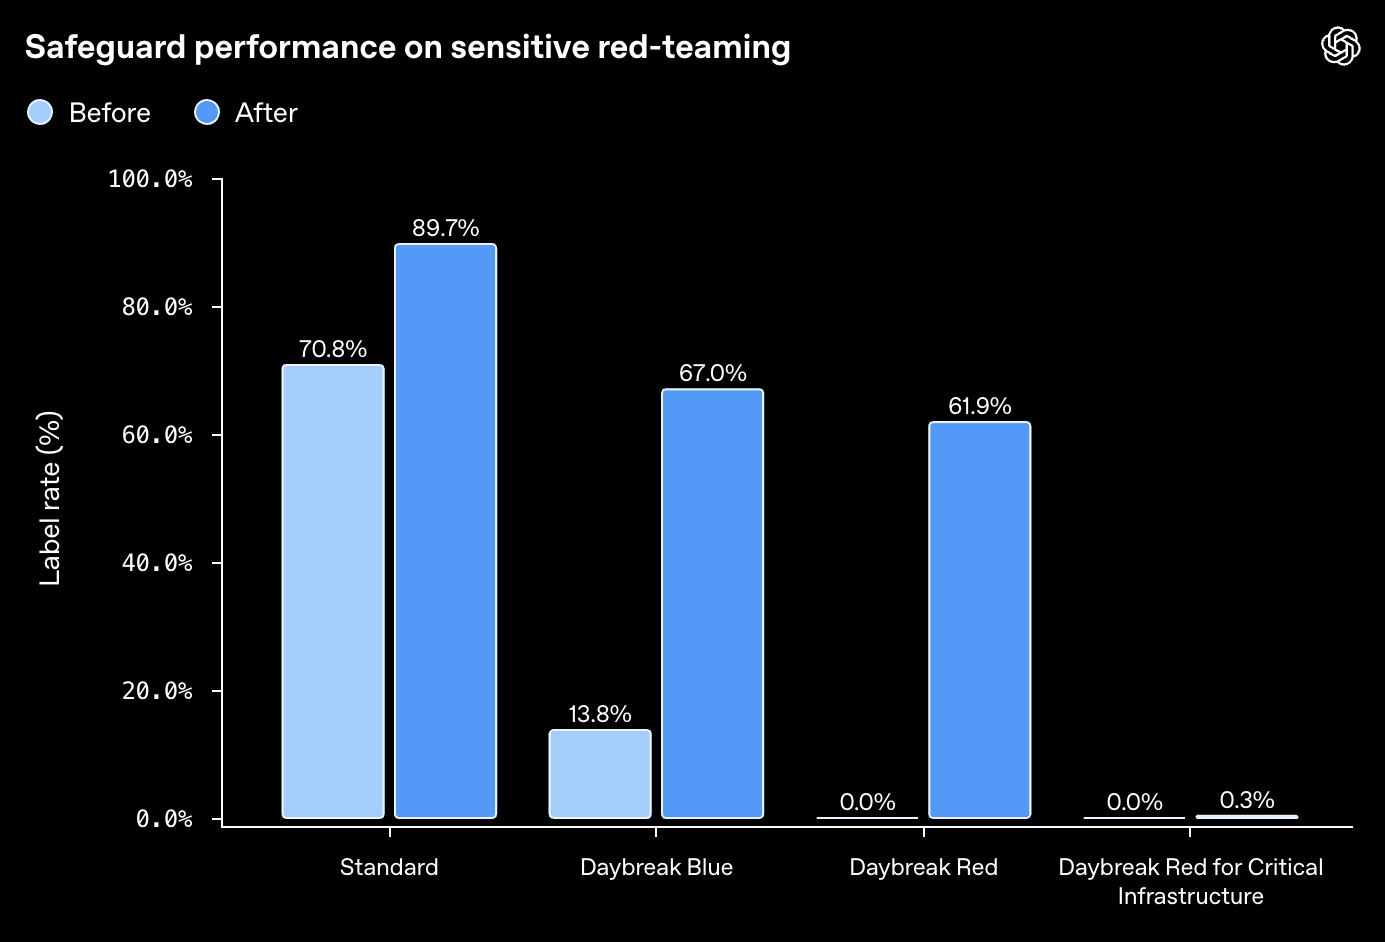
- 일반 70.8→89.7% · 블루 13.8→67.0% · 레드 0→61.9% · 레드 기반시설 그룹 0→0.3%
- 보조금
- 데이브레이크 포 프런트라인 디펜더스 10억 달러
- 드라고스 백서
- 14쪽 · GPT-5.5 Cyber·GPT-5.6 Sol 7개 평가 · 제로데이 2건 · PLC 응답 중단 · 라우터 취약점 약 10분 재발견
- 시장
- 오픈AI 올해 네 번째 사이버 모델 · 가트너 AI 사이버보안 지출 513억 달러(전년 259억 달러) (보도)
오픈AI가 11월 5일(현지시간) 보안 연구 전용 모델 GPT-6 Cyber를 공개했다. 취약점을 찾고 실제로 공격이 되는지 검증하는 능력을 끌어올리면서, 연구자가 정한 범위 밖으로 나가지 않도록 따로 훈련한 모델이다. 오픈AI는 보안 접근 프로그램 데이브레이크(Daybreak)의 최상위 단계인 데이브레이크 레드 고객 일부에게 API와 코덱스로 먼저 제공하고, 곧 레드 고객 전체로 넓힌다고 밝혔다. 회사는 이 모델을 자체 대비 프레임워크(Preparedness Framework)의 사이버보안 위험 등급에서 최고 단계인 크리티컬(Critical)로 분류했다. 전작 GPT-5.6 Cyber는 하이(High) 등급이었다.
성능 수치는 전작과의 격차로 제시됐다. 지정된 취약점을 원격 대상에서 실제로 공격해 내는지 재는 익스플로잇짐(ExploitGym)에서 GPT-6 Cyber는 48.5%를 기록해 GPT-5.6 Cyber의 32.1%보다 상대적으로 51% 높았다. 범용 모델 GPT-6 Astra는 데이브레이크 블루 환경에서 42.4%였고, 일반 안전장치를 켠 상태에서는 0%였다. 소스 코드 없이 웹 애플리케이션을 탐색하는 침투 테스트 평가에서 취약점 재현율은 40.3%로 GPT-6 Astra의 32.0%를 앞섰다. 깃랩·포스트그레SQL·젠킨스의 알려진 취약점을 통제된 환경에 띄운 새 벤치마크 리모트익스플로잇벤치에서는 데이브레이크 블루의 GPT-6 Astra가 과제 100%를 거부한 반면 GPT-6 Cyber는 95%를 완수했다.
메탈은 오픈AI가 이름을 밝히지 않은 차세대 사이버 모델로 리눅스 커널 취약점 948건의 패치를 만든 연구 보고서를 보도한 바 있다. 그 모델이 GPT-6 Cyber였다. 오픈AI에 따르면 이 모델은 같은 연구 도구에서 취약점 1,724건을 재현하고 948건의 작동하는 익스플로잇을 만들었는데, 이는 GPT-5.6 Sol이 공격에 성공한 166건의 다섯 배가 넘는다. 회사는 리눅스 커뮤니티 지침에 따라 치명적 발견 304건을 후보 패치와 함께 관리자들에게 전달했다. 보도에 따르면 948건 가운데 588건은 이전에 알려지지 않은 결함이었다.
브라우저 파이어폭스에서는 모질라가 고위험으로 분류한 신규 취약점 81건을 찾아 재현 가능한 테스트와 함께 제출했고, 이미 알려진 결함 30건이 보고된 것보다 심각하다는 사실도 보였다. 모질라는 보고를 받은 직후부터 수정 패치를 반영하기 시작했다. 파이어폭스의 브라이언 그린스테드 디스팅귀시드 엔지니어는 "파이어폭스는 세계에서 가장 단단하게 다듬어지고 면밀히 검증된 코드베이스로 2026년을 시작했다"며 "여러 세대의 프런티어 모델로 더 단단하게 만든 뒤에도 GPT-6 Cyber는 알려지지 않은 고위험 취약점을 찾아냈다"고 밝혔다. 오픈AI는 압축 라이브러리 브로틀리의 결함이 하위 애플리케이션에서 원격 코드 실행으로 이어질 수 있음을 이 모델로 검증했다고도 전했다.
이번 발표의 다른 축은 정렬(alignment)이다. 보안 에이전트가 맡은 범위를 벗어나 무관한 서비스까지 공격하는 위험을 재기 위해 오픈AI는 허깅페이스 사고를 본뜬 평가 익스플로잇짐 허니팟을 만들었다. 공격하기 쉬운 보조 서비스를 일부러 옆에 두고, 모델이 그것이 과제 밖이라는 점을 스스로 판단하는지 보는 방식이다. GPT-6 Cyber는 배포용 안전 프롬프트 없이 99.93%의 경우 범위 밖 서비스를 건드리지 않았고, 프롬프트를 넣으면 100%였다. GPT-5.6 Cyber는 94.49%였다. 공개된 사고 과정 발췌에는 "범위 밖 자격 증명은 탐색하지 말 것"이라는 문장이 남아 있다.
오픈AI에서 모델 훈련·평가·샌드박스를 맡는 에릭 월리스 연구원은 미디어 브리핑에서 "사람들은 실제로 회사를 레드팀하거나 테스트하는 과정에서 허깅페이스 사고 같은 일이 생기는 것을 걱정한다"며 "그래서 모델이 특정 코드베이스나 회사 안에서 무엇을 건드리고 무엇을 건드리지 말아야 하는지에 대한 지시를 잘 따르도록 만드는 데 힘써 왔다"고 말했다. 보안장치도 함께 바뀌었다. 데이브레이크 레드 API는 기본적으로 승인된 네트워크에서만 요청을 받도록 IP 허용 목록을 요구하고, 데이터 무보존 계약 고객은 암호화된 기록을 30일간 고객 저장소에 두고 자동 검사하는 비공개 안전 처리(PSP)를 써야 한다.
발전소와 정수장 같은 핵심 기반시설은 따로 다뤘다. 오픈AI가 공개한 도표에 따르면 민감한 레드팀 요청에 대한 안전장치 표시율은 일반 환경에서 70.8%에서 89.7%로, 데이브레이크 블루에서 13.8%에서 67.0%로, 데이브레이크 레드에서 0%에서 61.9%로 올랐다. 승인된 기반시설 방어 조직을 위해 새로 만든 데이브레이크 레드 포 크리티컬 인프라스트럭처 그룹의 표시율은 0%에서 0.3%였다. 오픈AI는 같은 기법이 정당한 보안 작업에도 필요하다며 표시율 100%를 목표로 삼지 않는다고 밝혔다. 회사는 자원이 부족한 정부 기관과 필수 서비스 제공자의 접근 비용을 지원하는 10억 달러 규모의 보조금 프로그램도 운영한다.
평가에는 산업 제어 시스템 보안 기업 드라고스가 참여했다. 메탈이 확인한 드라고스의 14쪽 백서는 GPT-5.5 Cyber와 GPT-5.6 Sol을 대상으로 7개 평가를 진행한 결과를 담았다. 모의 열병합 발전 시설에서 모델은 사전 정보 없이 망을 파악하고 버려진 기본 SSH 계정을 찾았으며, 보호 계전기 데이터를 다루는 엔지니어링 소프트웨어에서 제로데이 취약점 2건을 발견했다. 모의 수도관로 시설에서는 PLC가 응답을 멈췄고, HMI의 FTP 서비스도 한 차례 중단됐다. 산업용 라우터에서는 드라고스 연구원이 이틀 걸려 찾은 취약점을 약 10분 만에 다시 찾아냈다. 롭 T. 리 드라고스 최고AI책임자는 "공격 전에 필요한 정찰과 취약점 연구의 기술 문턱이 낮아지고 있다"고 밝혔다.
보도에 따르면 GPT-6 Cyber는 오픈AI가 올해 4월·6월·8월에 이어 내놓은 네 번째 사이버보안 특화 모델이다. 가트너는 올해 전 세계 AI 사이버보안 지출이 513억 달러로 지난해 259억 달러의 두 배 가까이 될 것으로 전망했다. 앤스로픽은 글래스윙 프로그램으로, 구글은 페어윈드 프로그램으로 검증된 방어자에게 제한을 푼 모델을 제공하고 있다. 오픈AI 공식 X 계정의 공개 글은 약 3시간 만에 조회수 87만 회를 넘겼다. 강한 공격 능력을 검증된 방어자에게만 여는 방식은 세 회사가 같고, 이번에 오픈AI는 같은 모델의 성능 지표와 범위 준수 지표를 나란히 공개하는 쪽을 택했다.
댓글