

이미지: METAL
요약
- 앤스로픽은 11월 12일 클로드 매니지드 에이전트를 고객 인프라에서 통째로 운영하는 자체 호스팅 방식을 비공개 베타로 공개했다.
- 고객은 매니지드 에이전트 서버와 PostgreSQL 16 이상 데이터베이스, 셸·파일 도구를 실행하는 워커를 직접 운영하고, 모델 호출은 앤스로픽이나 Amazon Bedrock 등 원하는 곳으로 보낸다.
- 두뇌와 손의 분리, 샌드박스 밖 자격 증명, 허용 호스트 제한, 전체 세션 기록이라는 네 보안 원칙은 그대로이고, 서버 보안과 패치 같은 운영 책임은 고객에게 넘어간다.
- 발표
- 2026년 11월 12일(미국 시간) · 클로드 블로그·플랫폼 문서·@ClaudeDevs X · 비공개 베타 · 앤스로픽 계정 팀 통해 신청
- 자체 호스팅 범위
- 에이전트 하네스·샌드박스·자격 증명·세션 기록 전부 고객 클라우드 또는 온프레미스
- 고객 운영 요소
- 서버(cma-server) · PostgreSQL 16 이상 데이터베이스 · 워커(ant beta:worker 또는 SDK) · 웹 콘솔 · 관리자 CLI(cma-server-admin)
- 추론 공급자
- 앤스로픽 직접 · Amazon Bedrock · 구글 Agent Platform · Microsoft Foundry · 자체 게이트웨이
- 자격 증명 3종
- 서버 API 키 · 추론 자격 증명(서버만 보유) · 환경 키(워커)
- 보안 원칙
- 두뇌·손 분리 · 자격 증명 샌드박스 밖 · 허용 호스트 목록 · 전체 세션 기록 OpenTelemetry 내보내기
- 고객 책임
- 서버·데이터베이스·샌드박스 보호 · 릴리스 직접 설치 · 메모리 저장소 호스팅 · 비정상 사용 감지 · 신뢰 수준별 별도 배포
- 기타
- ZDR 계약 동일 적용 · 릴리스마다 operator-guide.md 포함 · 별도 서버 소프트웨어 라이선스
- X 반응
- 조회수 73만 1,767회 · 좋아요 1만 569개
앤스로픽이 11월 12일(미국 시간) 클로드 매니지드 에이전트를 기업이 자기 인프라에서 통째로 운영하는 자체 호스팅 방식을 비공개 베타로 공개했다. 에이전트 하네스와 샌드박스, 자격 증명, 세션 기록까지 서비스의 모든 부분이 고객의 클라우드나 온프레미스 데이터센터에서 돈다. 앤스로픽 개발자 계정은 X에 "에이전트 하네스와 샌드박스, 세션 기록을 자체 클라우드나 온프레미스에 호스팅하고, 클로드로 가는 요청을 어디로 보낼지 고를 수 있다"고 밝혔다. 이 게시물은 하루가 지나기 전에 조회수 73만 1,767회, 좋아요 1만 569개를 모았다. 이용 신청은 앤스로픽 계정 팀을 거쳐야 한다.
클로드 매니지드 에이전트는 자율 에이전트를 만들고 배포하는 API 묶음이다. 에이전트 하네스와 샌드박스, 자격 증명 처리, 세션 기록을 한데 제공해 오래 도는 에이전트를 실서비스에 올리게 해 준다. 처음에는 앤스로픽이 인프라를 대신 운영하는 클로드 플랫폼의 호스팅 서비스로 나왔고, 코드를 자기 환경 밖으로 내보낼 수 없는 팀을 위해 자체 호스팅 샌드박스가 뒤이어 붙었다. 샌드박스만 고객 쪽에 두는 그 방식에서는 에이전트 루프와 자격 증명 처리, 작업 기록이 여전히 앤스로픽 인프라에 있었다. 메탈은 클로드 매니지드 에이전트의 메모리·도메인 제어·세션뷰어 개편을 보도한 바 있다.
앤스로픽은 자체 호스팅을 내놓은 이유로 에이전트가 맡는 일의 무게를 들었다. 깨진 빌드를 고치고, 릴리스를 시험하고, 경보를 분류하고, 버그 대기열을 처리하는 일이다. 회사는 블로그에서 이런 에이전트가 사람 없이 고객의 코드 위에서 돌고 사내 시스템에 접근해야 한다며, 일부 팀은 샌드박스만이 아니라 서비스 전체를 자기 환경에 두고 싶어 한다고 설명했다. 앤스로픽은 "지금까지 그렇게 하려면 플랫폼을 직접 만들어야 했다"고 밝혔다.
자체 호스팅 구성에서 고객이 운영하는 것은 세 가지다. 매니지드 에이전트 서버, 그 서버의 데이터베이스, 에이전트가 셸과 파일 도구를 실행하는 워커다. 플랫폼 문서에 따르면 서버(cma-server)는 API를 제공하고 에이전트 루프를 돌리며 에이전트와 세션, 세션 기록을 저장하지만 에이전트의 셸이나 파일 도구는 절대 실행하지 않는다. 데이터베이스는 PostgreSQL 16 이상이 필요하고, 데이터베이스 없이 띄우면 서버가 데이터를 메모리에만 들고 있다가 재시작할 때 지운다. 워커는 서버에서 작업을 받아 고객의 샌드박스에서 도구를 실행하는 프로그램으로 ant beta:worker 명령이나 SDK 워커로 돈다. 서버 주소에는 고객의 ID 공급자로 로그인해 에이전트를 만들고 세션을 돌리는 웹 콘솔이 붙는다. 환경과 환경 키를 만드는 관리자 CLI(cma-server-admin)는 x86-64와 Arm 리눅스, 애플 실리콘 맥OS에서 실행된다.
모델 호출은 고객이 정한 곳으로 간다. 앤스로픽에 직접 보내도 되고 Amazon Bedrock, 구글의 Agent Platform, Microsoft Foundry 같은 클라우드 공급자나 자체 모델 게이트웨이로 돌려도 된다. 개발자는 호스팅 서비스와 같은 핵심 API로 에이전트를 만들고, 두 서비스가 같은 API를 제공하기 때문에 SDK와 ant CLI도 고객 서버에서 그대로 작동한다. 세션 기록은 고객 데이터베이스에 저장되며, 앤스로픽과 데이터 무보존(ZDR) 계약을 맺은 조직이라면 클로드로 보내는 요청에 다른 Messages API 호출과 똑같이 그 계약이 적용된다. 보도에 따르면 클로드 모델 자체는 여전히 고객 네트워크 밖에서 돌아 프롬프트가 나갔다가 응답이 돌아온다.
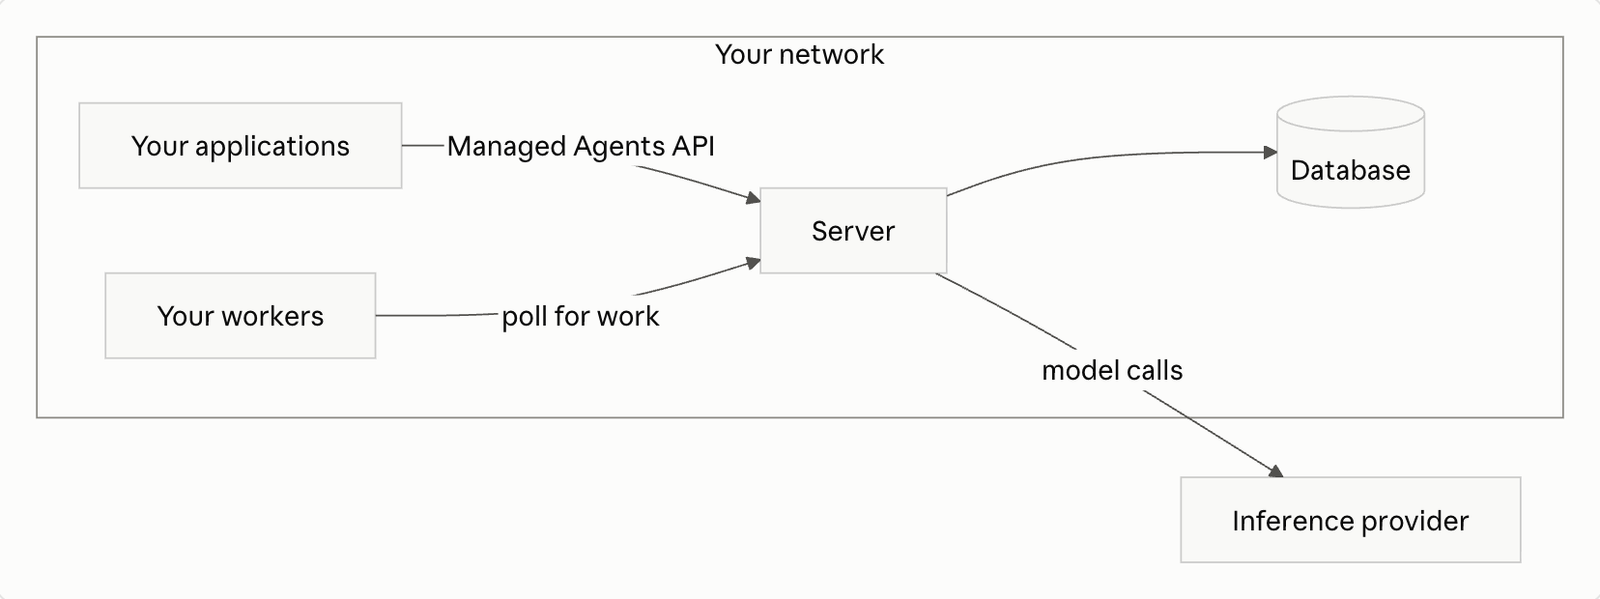
메탈이 확인한 플랫폼 문서는 자격 증명을 세 종류로 나눈다. 고객 애플리케이션과 CLI가 서버에 요청할 때 쓰는 서버 API 키는 호스팅 서비스의 Claude API 키 역할을 하고 설정 과정에서 만들어진다. 서버가 추론 공급자로 모델을 부를 때 쓰는 추론 자격 증명은 서버만 들고, 애플리케이션과 워커에는 필요 없다. 환경 키는 서버를 폴링하는 워커가 한 환경의 작업 대기열과 세션에 접근할 때 쓴다. 문서는 모델을 부를 때마다 서버가 도구 입력과 결과를 포함한 그때까지의 대화를 추론 공급자로 보내고, Claude API로 가는 호출에는 세션 ID와 에이전트·환경 ID가 함께 실린다고 적었다.
보안 설계는 네 원칙으로 짜였다. 앤스로픽은 "에이전트가 고객의 코드와 시스템 안에서 사람 없이 돌 때는 사람이 모든 단계를 확인한다고 기댈 수 없으므로 한계를 시스템 자체에 넣어야 한다"고 밝혔다. 첫째는 두뇌와 손의 분리다. 클로드를 부르는 하네스가 두뇌, 코드가 실행되는 샌드박스가 손이고, 에이전트 루프와 세션 기록, 볼트 비밀은 샌드박스 밖에 둔다. 덕분에 에이전트는 샌드박스 하나가 작업 끝까지 살아남기를 바랄 필요가 없고, 샌드박스는 도구가 필요할 때만 뜬다. 둘째로 자격 증명은 샌드박스에 들어가지 않는다. MCP 도구와 지원되는 API 호출에는 샌드박스 밖 프록시가 자격 증명을 덧붙이고, 자체 호스팅 고객은 이를 자기 비밀 관리자에 보관할 수 있다.
셋째는 네트워크 제한이다. 환경마다 허용 호스트 목록을 정하면 나머지 호스트로 가는 요청은 막힌다. 앤스로픽은 깨진 빌드를 고치는 에이전트라면 그 목록이 git 호스트와 패키지 레지스트리뿐일 수 있다고 예를 들었고, 샌드박스를 직접 호스팅하면 같은 제한을 고객 방화벽에 건다. 넷째로 모든 세션은 완전한 기록을 남긴다. 에이전트가 거친 모든 단계와 도구 호출, 돌아온 결과가 쌓이고 OpenTelemetry로 내보내져 기업이 이미 쓰는 모니터링 도구에서 다른 시스템과 나란히 볼 수 있다. 앤스로픽은 이 네 원칙이 전부 맡기든, 샌드박스만 두든, 서비스 전체를 두든 똑같이 적용된다고 설명했다.
운영 책임도 고객에게 넘어간다. 문서는 서버와 데이터베이스, 샌드박스를 고객이 직접 운영하고 보호해야 하며 릴리스마다 직접 설치해야 한다고 적었다. 자체 호스팅 샌드박스에서 앤스로픽이 맡던 서버 보안, 메모리 저장소 호스팅, 비정상 사용 감지도 모두 고객 몫이다. 신뢰 수준이 다른 사용자 집단을 섞으려면 워크스페이스를 나누는 대신 배포 자체를 따로 둬야 한다. 일부 기능은 호스팅 서비스에만 있어 문서가 차이점 목록을 따로 실었다. 릴리스 아카이브마다 그 버전의 운영자 안내서 operator-guide.md가 들어 있고, 클로드에게 이 파일을 읽히면 서버 구성과 실행, 연결 코드 작성을 도울 수 있다고 앤스로픽은 안내했다. 서버 소프트웨어는 별도의 소프트웨어 라이선스 계약을 따른다.
AI 엔지니어의 눈으로 보면 이번 발표의 핵심은 기능보다 운영 책임의 경계가 다시 그어진 데 있다. 세션 기록이 고객 데이터베이스에 머물고 비밀이 고객 금고에 남는 구조는 규제 산업의 데이터 보관 요구에 답하지만, 그 대가로 패치와 방화벽 규칙, 이상 징후 감시가 고스란히 고객 엔지니어링 팀의 일이 된다. 보도에 따르면 자격 증명 프록시 보호는 MCP 도구와 지원되는 API 호출에만 적용돼, 에이전트가 닿는 그 밖의 서비스는 가동 전에 따로 점검해야 한다. 모델 호출이 여전히 외부로 나간다는 점에서 이 구조는 완전한 망 분리가 아니라, 무엇이 언제 바깥으로 나가는지를 고객이 문서로 확인하고 통제하는 방식이다. 에이전트를 무인으로 돌리는 기업에 남는 질문은 어느 회사의 모델을 쓰느냐가 아니라 에이전트가 한 일의 기록과 열쇠를 누가 쥐느냐로 옮겨 가고 있다.
댓글