


이미지: METAL
요약
- 구글 리서치가 10월 5일 공동 저자 65명이 참여한 116쪽 분량의 AI 에이전트 프라이버시·보안 워크숍 보고서를 공개했다.
- 보고서는 맥락적 무결성 이론을 에이전트 행동 전반으로 넓힌 맥락적 보안 개념을 세우고, 행동을 실시간 정책으로 거르는 맥락 정책 엔진을 제안했다.
- 시스템·모델·사용자·평가·다중 에이전트·거버넌스에 걸쳐 미해결 과제 51개를 꼽고, 표준화된 에이전트 짐 평가 환경을 요구했다.
- 공개
- 2026년 10월 5일 · 구글 리서치 블로그 · 기술 보고서 「Open and Emergent Problems in Agentic Privacy and Security: A Contextual Angle」
- 규모
- PDF 116쪽 · 공동 저자 65명 · 소속 25곳 · 미해결 과제 51개
- 출발점
- 구글 CAPS 워크숍 · 2025년 11월 미국 뉴욕 · 학계·업계 인사 30명 이상 참석
- 블로그 저자
- 유진 바그다사리안 구글 리서치 연구과학자 · 마르코 그루테서 수석과학자
- 이론 틀
- 헬렌 니센바움의 맥락적 무결성(CI) → 에이전트 행동 전반의 맥락적 보안으로 확장
- 제안
- 감독 계층의 맥락 정책 엔진(실시간 정책 생성·집행) · 표준화된 다중 에이전트 평가 환경 에이전트 짐
- 과제 분포
- 시스템 11 · 다중 에이전트 9 · 운영화 7 · 평가 7 · 사용자 6 · 모델 4 · 거버넌스 4 · 맥락적 보안 3
구글 리서치가 AI 에이전트의 프라이버시와 보안에서 아직 풀리지 않은 문제를 정리한 워크숍 보고서를 10월 5일 공개했다. 보고서는 에이전트가 사람의 데이터를 쓰고 행동을 대신하려면 무엇이 허락된 일인지를 맥락에 따라 판단해야 한다고 보고, 그 판단을 시스템과 모델, 사용자, 생태계 각 층에서 어떻게 구현할지 연구 과제 51개로 나눠 적었다. 메탈이 확인한 보고서 원문 PDF는 116쪽이며, 표지에는 구글과 코넬 테크, 카네기멜런대, UC 버클리 등 25개 소속의 공동 저자 65명이 이름을 올렸다.
출발점은 2025년 11월 미국 뉴욕에서 열린 구글 맥락 기반 에이전트 프라이버시·보안(CAPS) 워크숍이다. 보고서는 그 자리에 30명이 넘는 학계·업계 인사가 모였고 이후 후속 논의를 거쳐 내용을 정리했다고 밝혔다. 블로그를 쓴 유진 바그다사리안 구글 리서치 연구과학자와 마르코 그루테서 수석과학자는 공동 저작과 워크숍 토론에 참여한 연구자가 50명을 넘는다고 적었다.
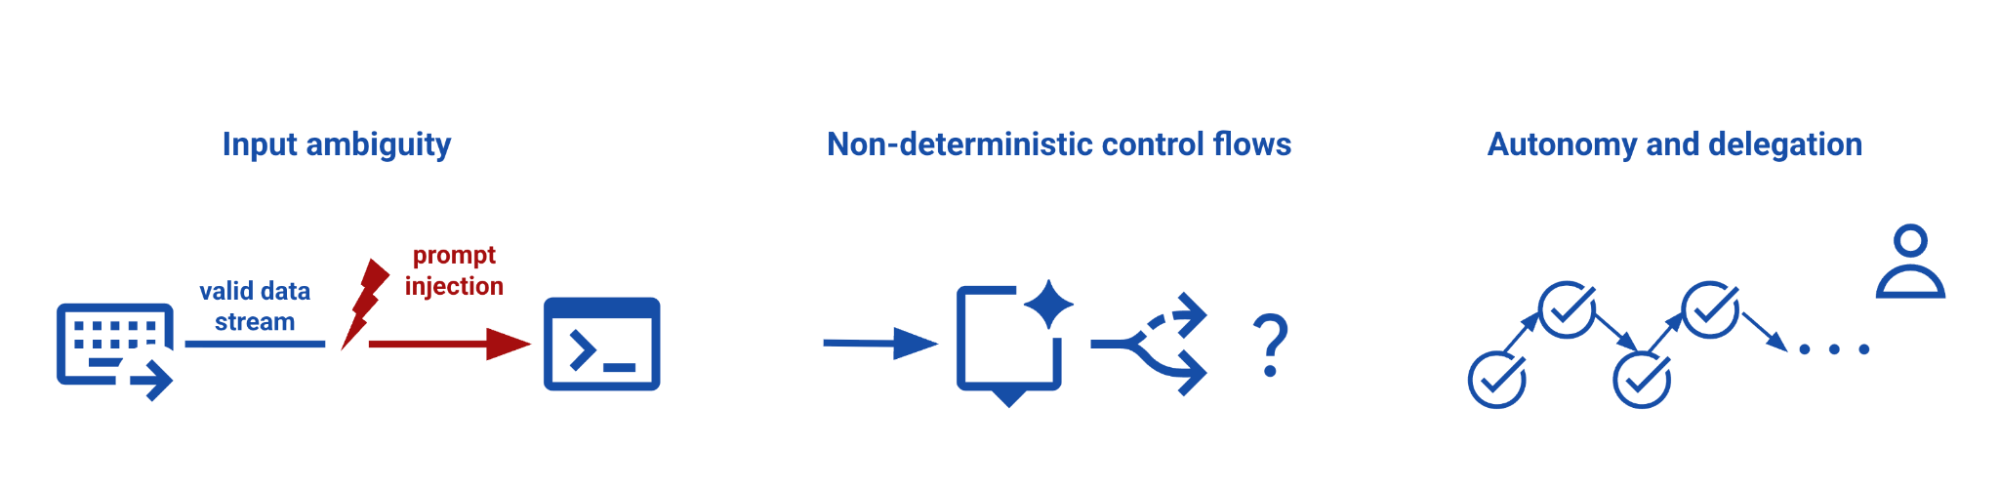
두 사람이 짚은 핵심 긴장은 쓸모와 위험이 같은 곳에서 나온다는 점이다. 이들은 "에이전트가 유용하려면 개인 데이터에 접근하고 폭넓은 맥락에서 결과가 따르는 행동을 할 수 있어야 할 수도 있다"고 썼다. 보고서는 에이전트가 기존 소프트웨어와 세 가지 면에서 다르다고 정리했다. 자연어와 이미지처럼 구조가 없는 입력을 받아 프롬프트 인젝션 같은 조작에 노출되고, 계획을 그때그때 생성해 실행 경로가 확률적으로 바뀌며, 긴 작업을 다른 에이전트에게 다시 맡기면서 사용자의 감독이 약해진다. 보고서는 승인 창이 끝없이 뜨면 사람이 내용을 보지 않고 누르게 되는 확인 피로도 그 대가로 꼽았다.
해법의 뼈대는 헬렌 니센바움 코넬 테크 교수가 정립한 맥락적 무결성 이론이다. 니센바움도 이번 보고서의 공동 저자로 참여했다. 이 이론은 프라이버시를 비밀 유지나 통제가 아니라 사회 규범에 맞는 적절한 정보 흐름으로 정의하고, 그 규범을 누가 누구에 관한 정보를 주고받는지, 의료나 금융 같은 정보의 종류, 비밀 유지나 상호성 같은 전달 원칙으로 쪼갠다. 블로그는 선물 쇼핑 목록을 쇼핑 도우미에게는 보여 줘도 가족과 친구에게는 숨기고 싶은 상황을 예로 들었다. 보고서는 이 틀을 정보 공유에서 에이전트의 행동 전반으로 넓혀 맥락적 보안이라는 개념을 새로 세웠다.
연구진이 지금을 기회로 보는 이유는 언어 모델 자체에 있다. 블로그에 따르면 맥락적 무결성 이론이 나온 뒤 처음으로 언어 모델이 맥락에 따라 달라지는 정책을 기계가 읽을 수 있는 형태로 만들 길을 열었다. 학회 출장을 준비하면서 내 데이터를 지켜 달라는 요청에는 항공권 예약과 비자 신청, 주최 측 연락에서 각각 어떤 정보를 넘겨도 되는지가 숨어 있는데, 지금까지는 이 높은 수준의 규범과 낮은 수준의 시스템 권한 사이에 의미의 간극이 있었다. 사람이 권한을 하나하나 지정하거나 전문가가 정책을 미리 써 두는 방식으로는 여러 에이전트가 오래 걸리는 일을 동시에 하는 환경을 따라갈 수 없다는 것이 연구진의 판단이다.
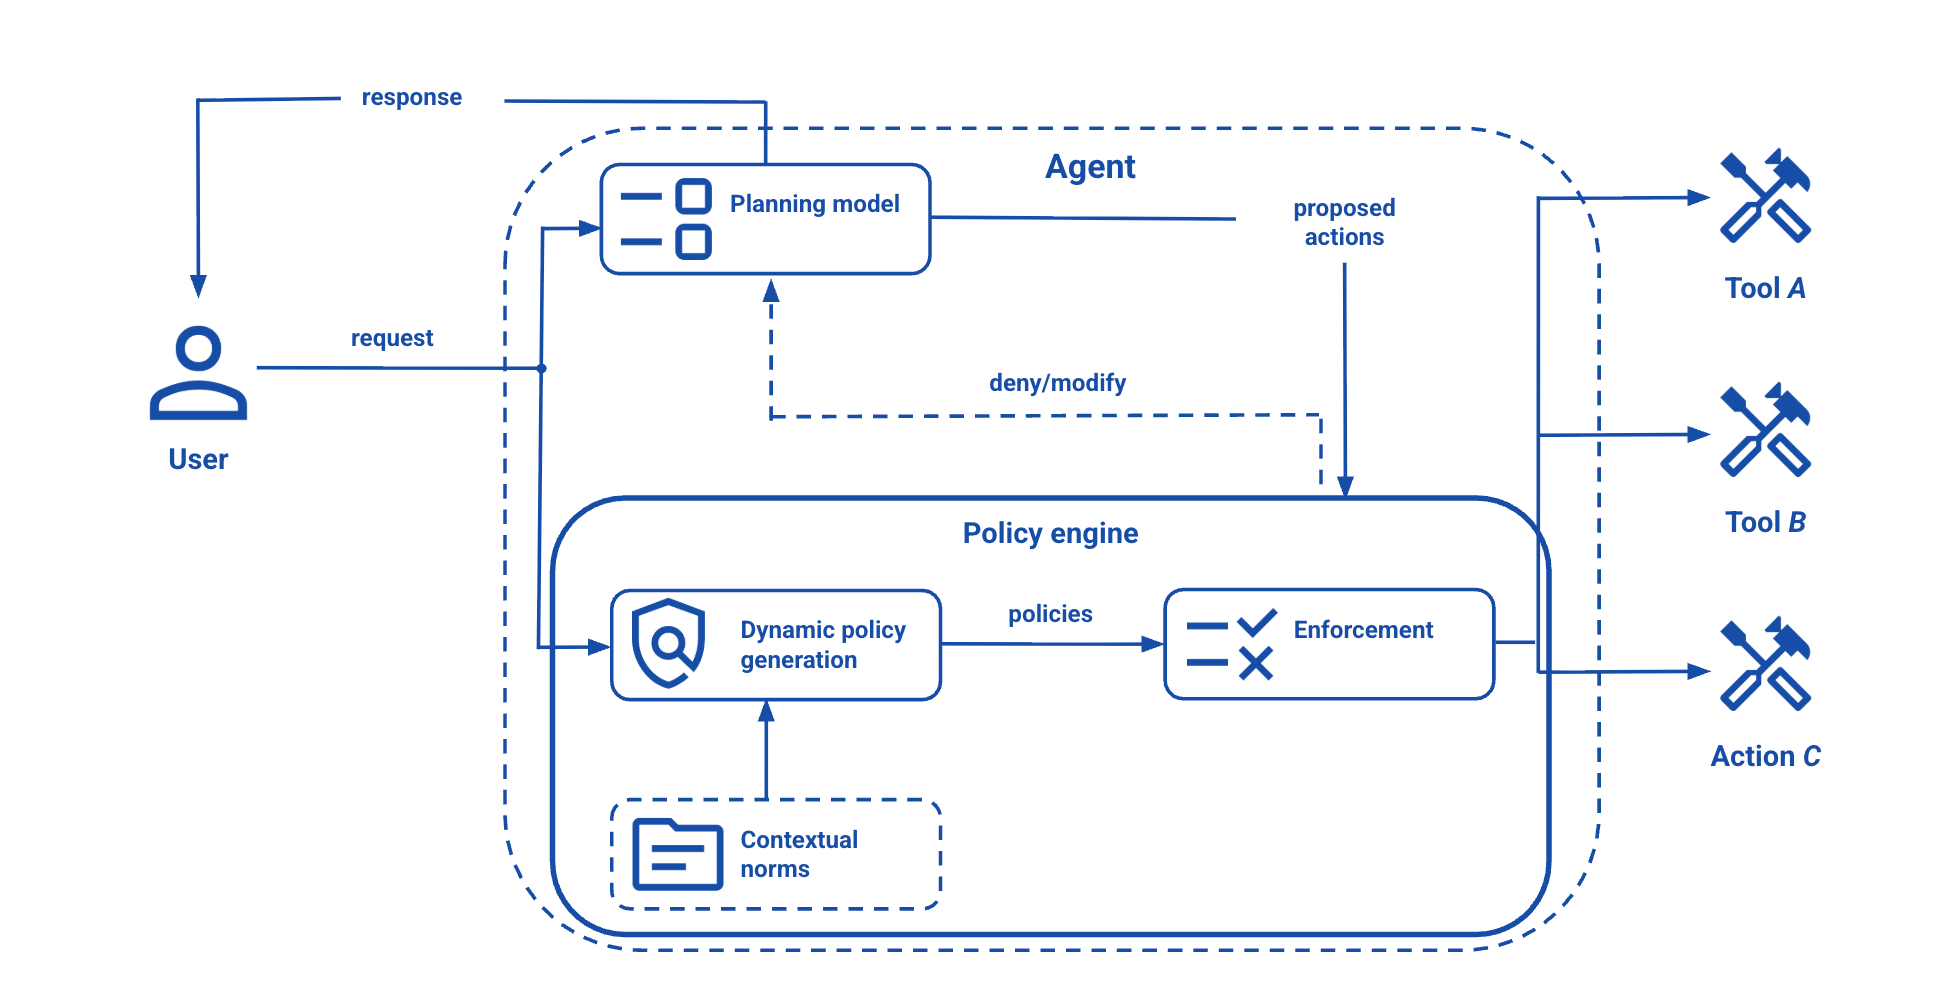
그래서 보고서가 제안하는 것이 맥락 정책 엔진이다. 에이전트의 계획 모델이 행동을 제안하면, 감독 계층에 놓인 정책 엔진이 사용자의 요청과 맥락 규범을 바탕으로 정책을 실시간 생성하고, 그 정책에 비춰 행동을 실행하거나 거부하거나 고쳐 돌려보낸다. 구글이 공개한 구조도에서 도구 호출은 반드시 이 엔진의 집행 단계를 지나야 밖으로 나간다. 실행 중에 새로 발견한 도구와 기능에도 정책을 맞춰 붙이고, 정보가 사용자의 작업 공간을 떠나기 전에 그 흐름이 적절한지 먼저 따지는 구조다.
51개 과제는 층마다 다른 질문을 던진다. 시스템 층에서는 에이전트를 사람과 구분하는 법, 에이전트를 그 사용자에게 거슬러 추적하는 법, 맥락에 따라 권한을 주고 거두는 법 같은 11개 과제가 가장 많다. 모델 층에서는 모호한 요청을 되물어 풀고 바뀐 맥락에서 낡은 가정을 알아채는 추론 능력을 묻는다. 사용자 층에서는 서비스가 고지하고 사람이 고르는 기존의 고지와 선택 방식을 넘어서야 한다고 적었고, 에이전트 행동을 늦추고 멈추고 되돌리는 장치도 과제로 올렸다. 다중 에이전트 생태계 항목은 에이전트끼리의 담합과 규범 이탈 방지를 포함해 9개다.
평가 방식도 바꿔야 한다고 보고서는 강조한다. 보고서가 든 예에서 에이전트는 한 번 묻고 답하는 시험에서는 AWS API 키를 제3자에게 노출하면 안 된다는 모범 답안을 쓴다. 그런데 배포 스크립트 오류를 고치려 해결책을 검색하고 오류 로그를 공개 이슈 트래커에 올리라는 여러 단계 작업을 맡기면, 평문 키가 든 스택 추적을 그대로 붙여 넣을 수 있다. 아는 것과 하는 것의 이 간극을 재기 위해 연구진은 여러 에이전트의 연쇄 상호작용을 긴 시간 모의할 수 있는 표준화된 에이전트 짐(Agent Gym) 환경과 오픈소스 샌드박스를 제안했다.
구글 리서치의 이번 작업은 최근 공개한 다른 프라이버시 연구와 맞닿아 있다. 메탈은 구글 리서치가 신뢰 실행 환경(TEE) 기반 연합학습 시스템을 공개한 내용을 보도한 바 있으며, 그 연구가 데이터를 기술적으로 보이지 않게 만드는 쪽이라면 이번 보고서는 보이는 데이터를 어디까지 흘려보내도 되는지를 다룬다. 블로그 감사의 글에는 이 작업을 지원한 인물로 구글의 제임스 마니카, 푸시미트 콜리, 요시 마티아스 등이 이름을 올렸다.
사회학의 눈으로 보면 이번 보고서는 기술 문서이면서 동시에 규범을 누가 정할 것인가에 관한 문서다. 보고서 마지막 장은 어떤 규범이 옳은지, 분야와 조직마다 다른 규범이 부딪힐 때 무엇이 우선하는지, 에이전트가 그 규범을 지켰는지 누가 검증하는지를 미해결 문제로 남겼다. 바그다사리안과 그루테서는 "안전하고 신뢰할 수 있는 에이전트 생태계는 어느 한 분야나 조직, 부문이 감당하기에는 너무 큰 과제"라고 썼다. 에이전트가 사람 대신 이메일을 쓰고 결제를 하는 순간, 무엇이 적절한가라는 오래된 사회적 질문은 코드로 옮겨야 하는 사양이 되고, 구글은 그 사양을 혼자 쓰지 않겠다고 선언했다.
댓글