

이미지: METAL
요약
- 앤스로픽이 10월 21일 클로드 시큐리티를 상시 스캔 방식으로 바꾼 새 버전을 클로드 엔터프라이즈 공개 베타로 내놨다.
- 깊은 기준선 스캔 뒤 변경분을 위험도·복잡도에 따라 다시 스캔하고, 수정이 반영되면 해결 처리하며 재발하면 자동으로 다시 연다.
- 4월 공개 베타 이후 수천 개 조직이 100만 건 넘는 취약점을 찾았고, 조직마다 두 달간 매달 2만5000달러 무료 크레딧을 준다.
- 발표
- 2026년 10월 21일 · 앤스로픽 · 클로드 시큐리티 상시 스캔·해결 추적
- 대상
- 클로드 엔터프라이즈 고객 · 공개 베타 · 관리 콘솔에서 활성화
- 누적 성과
- 4월 공개 베타 이후 수천 개 조직 · 취약점 100만 건 이상 발견
- 저장소 연결
- 클로드 깃허브 앱(깃허브 엔터프라이즈 서버 포함) · 깃랩 등은 액세스 토큰
- 스캔 방식
- 브랜치·범위 선택 → 기준선 스캔 → 변경분을 위험도·복잡도에 따라 주기적 재스캔
- 다중 저장소
- 한 프로젝트에 여러 저장소 · 서비스 사이 취약점 탐지
- 해결 추적
- 수정 반영 시 해결됨 표시(클로드 코드 밖 수정 포함) · 재발 시 자동 재오픈
- 지식 베이스
- 프로젝트별 배포 방식·보안 정책·신규 보안 엔지니어용 정보 기록
- 위협 모델
- 코드에서 자동 생성 · 팀이 검토·편집 · 이후 스캔의 판단 기준
- 지적 사항
- 위협 모델 기준 심각도 · 공격자 도달 경로 설명 · 일부 공격 경로 도해
- API
- 프로젝트·지적 조회 · 해결/재오픈 · 프로젝트·저장소 생성·관리
- 토큰·웹훅
- 개인 액세스 토큰은 사용자 권한 범위만 · 새 지적 시 웹훅 알림
- MCP
- 클로드닷에이아이·클로드 코드 MCP 커넥터 · 한 세션에서 조회·수정·해결
- 접근 제어
- 역할 기반 · 열람·분류·프로젝트 생성 권한 분리
- 모델
- Mythos 포함 클로드 모델군 전체 · 사이버 검증 프로그램 승인 불필요
- 크레딧
- 조직당 두 달간 매달 2만5000달러 무료 사용 크레딧 · 2026년 12월 31일 사용분까지
- 발표 화면 예시
- 전체 읽기 2회 · 변경 스캔 15회 · 실패 0회 · 하루 새 지적 3건
- 고객 발언
- 바타 네이선 헌스태드 · 거스토 제이크 메러디스 · 아이온큐 존 도노번·조 코니글리오
앤스로픽이 코드 보안 점검 도구 클로드 시큐리티(Claude Security)를 상시 스캔 방식으로 바꿨다. 회사는 10월 21일 저장소를 한 번 연결하면 클로드가 깊은 첫 스캔을 돌린 뒤 코드 변경이 들어올 때마다 다시 살피고, 고친 취약점은 스스로 해결 처리하는 새 버전을 클로드 엔터프라이즈 고객 대상 공개 베타로 내놨다. 누군가 스캔 버튼을 눌러야 돌아가던 도구가 코드베이스 옆에 붙어 있는 감시 장치가 된 셈이다.
출발점은 숫자다. 앤스로픽에 따르면 클로드 시큐리티가 4월 공개 베타에 들어간 뒤 수천 개 조직이 이 도구로 100만 건이 넘는 취약점을 찾았다. 회사는 "스캔은 한순간을 담을 뿐이고 코드는 매일 바뀐다"며 누가 일정을 잡지 않아도 최신 상태를 따라가는 점검을 고객들이 원했다고 설명했다. 메탈은 앤스로픽이 8월 클로드 시큐리티 스캔을 신모델 Mythos 5로 돌리기 시작했다고 보도한 바 있다.
설정은 프로젝트 단위다. 사용자는 프로젝트를 만들고 클로드 깃허브 앱으로 저장소를 연결하거나, 깃랩 등 다른 깃 서비스는 액세스 토큰으로 붙인다. 깃허브 엔터프라이즈 서버도 지원한다. 저장소마다 브랜치와 범위를 고르면 클로드가 기준선 스캔을 먼저 돌리고, 이후에는 변경분의 위험도와 복잡도에 따라 주기적으로 다시 스캔한다. 한 프로젝트에 저장소를 여러 개 담을 수 있어, 클라이언트가 검증해야 할 입력을 백엔드가 그대로 믿는 식의 서비스 사이 틈도 잡아낸다는 것이 회사 설명이다.
해결 추적도 붙었다. 대부분의 수정은 취약점을 찾아낸 도구 밖에서 이뤄진다. 클로드 시큐리티는 열려 있는 지적 사항을 바뀐 코드와 대조해, 수정이 반영되면 그 건을 해결됨으로 표시한다. 팀이 클로드 코드로 고쳤든 별도 절차로 고쳤든 같다. 같은 문제가 나중에 다시 발견되면 그 건은 자동으로 다시 열린다.
점검 기준에는 팀의 지식이 들어간다. 프로젝트마다 지식 베이스가 생겨 코드가 어떻게 배포되는지, 어떤 보안 정책이 적용되는지, 새로 들어온 보안 엔지니어가 알아야 할 내용을 적어 둘 수 있다. 클로드 시큐리티는 코드에서 위협 모델을 스스로 만들고 팀은 이를 검토하고 고칠 수 있다. 다음 스캔부터는 이 위협 모델로 무엇을 지적할지 정하고, 환경이 이미 막고 있는 위험은 건너뛴다. 지적 사항마다 위협 모델에 비춘 심각도와 공격자가 취약한 코드에 어떻게 닿는지에 대한 설명이 붙고, 일부에는 공격 경로 도해가 함께 나온다.
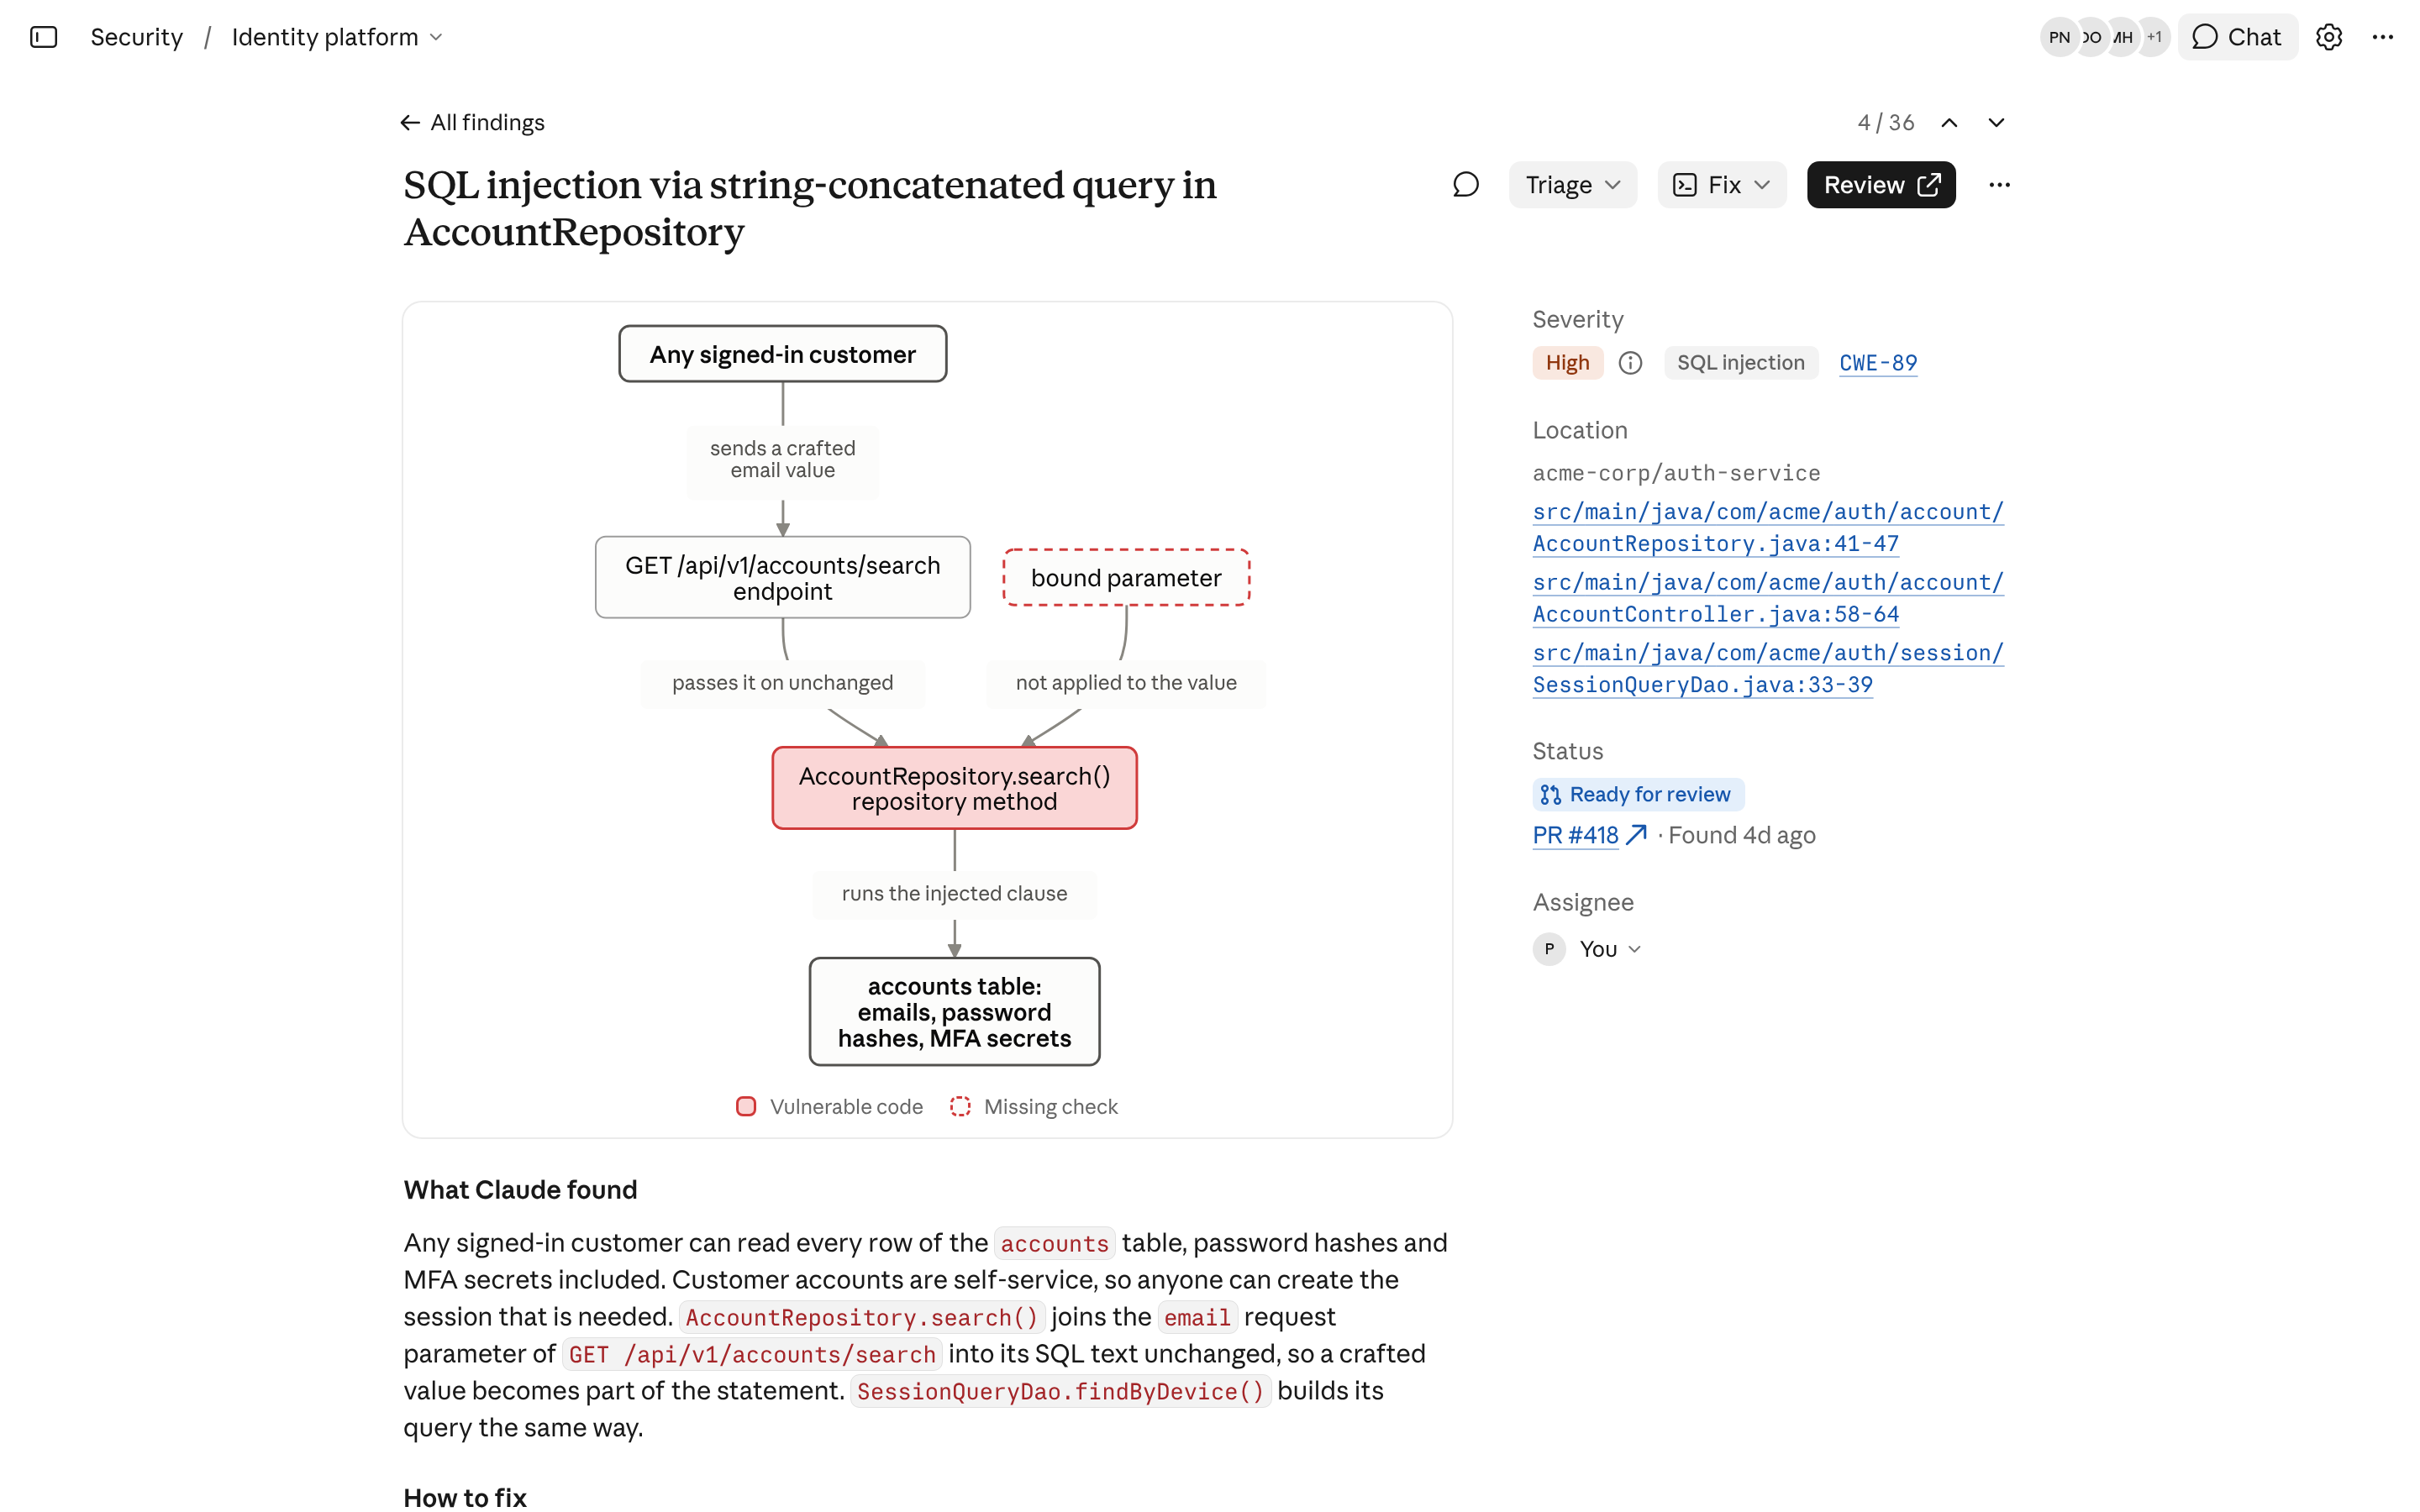
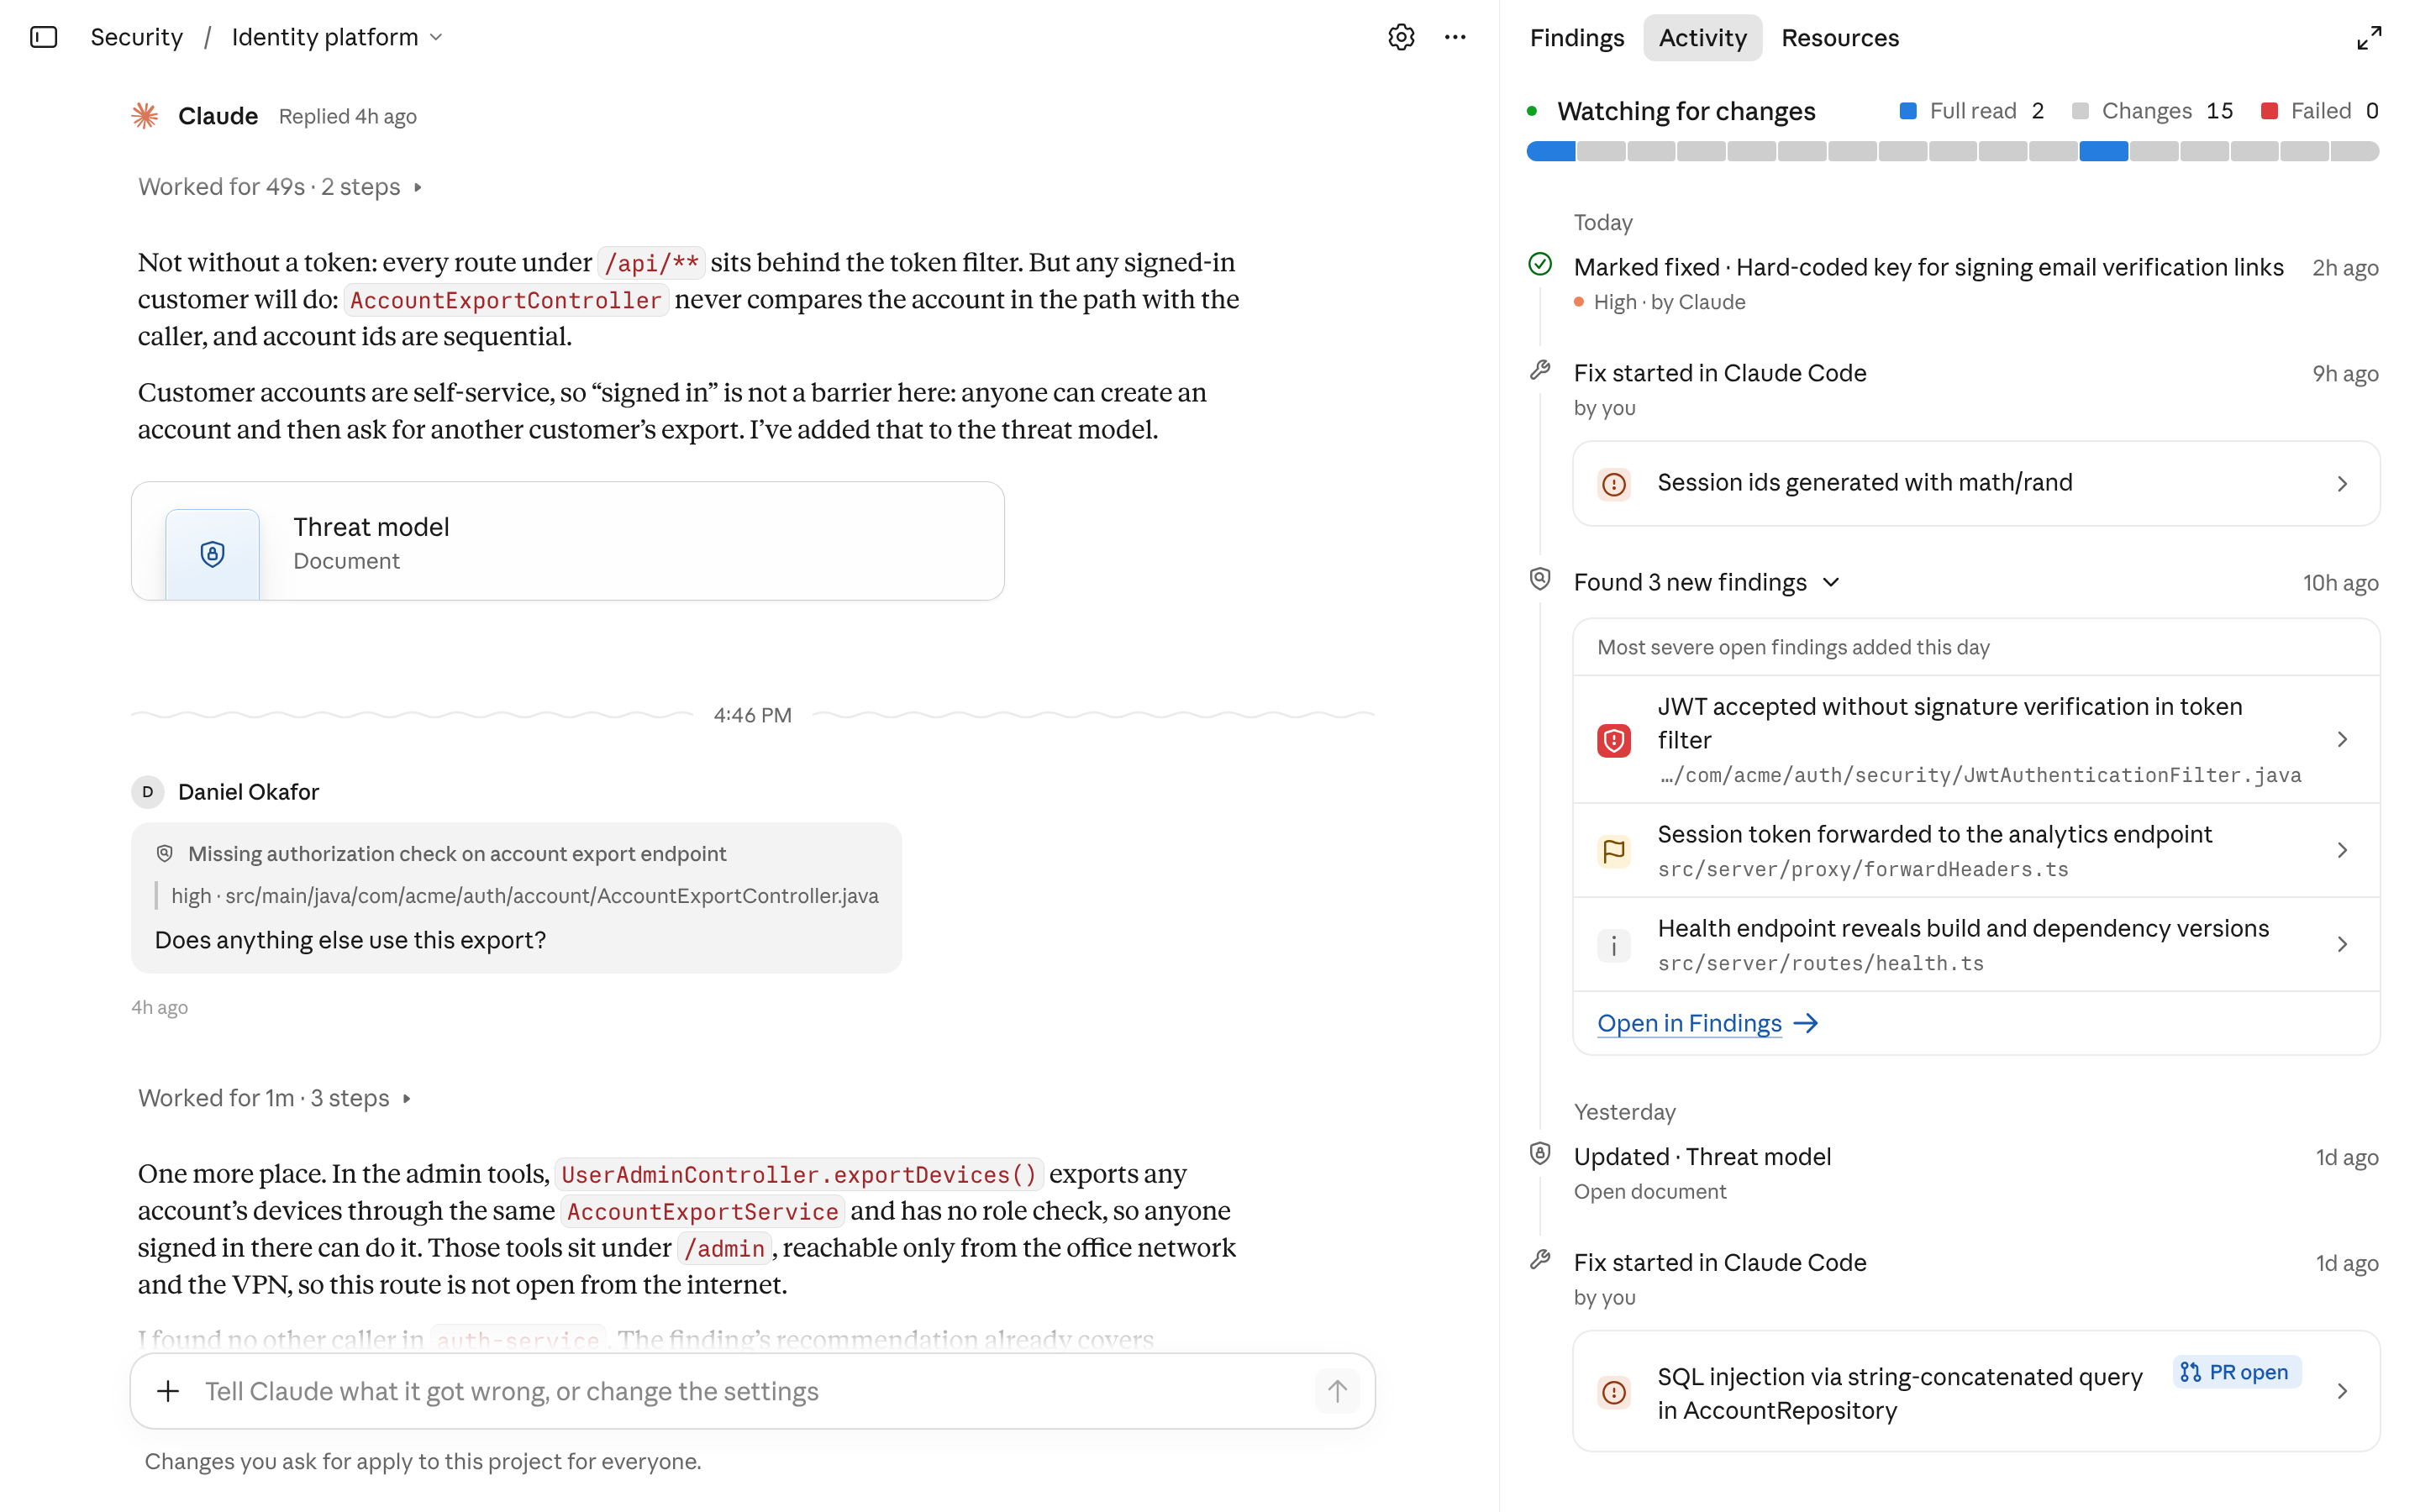
메탈이 확인한 발표문 화면에는 이 흐름이 그대로 담겼다. 예시 프로젝트의 활동 탭은 전체 읽기 2회와 변경 스캔 15회, 실패 0회를 표시하고, 하루 동안 새로 찾은 지적 3건과 클로드 코드에서 시작된 수정, 해결됨 처리 기록을 시간순으로 보여 준다. 다른 화면은 문자열을 이어 붙인 쿼리로 생긴 SQL 인젝션을 심각도 높음으로 분류하고, 로그인한 고객이 계정 테이블의 비밀번호 해시와 다중 인증 비밀값까지 읽을 수 있는 경로를 도해로 그렸다.
밖으로 내보내는 통로도 넓혔다. 새 API로 프로젝트와 지적 사항을 조회하고, 지적을 해결하거나 다시 열고, 프로젝트와 저장소를 만들고 관리할 수 있다. 개인 액세스 토큰은 클로드 시큐리티 설정에서 만들며 그 사용자가 볼 수 있고 바꿀 수 있는 범위만 다룬다. 새 지적이 생기면 웹훅으로 외부 시스템에 알린다. 클로드닷에이아이와 클로드 코드에서는 MCP 커넥터로 쓸 수 있어, 엔지니어가 한 세션 안에서 지적 사항을 불러와 묻고 수정을 시작하고 해결 처리까지 끝낸다. 역할 기반 접근 제어로 관리자는 프로젝트 열람과 분류, 프로젝트 생성 권한을 따로 나눠 줄 수 있다.
고객사 반응은 기존 도구와의 비교에 몰렸다. 바타(Vanta)의 네이선 헌스태드 보안 디렉터는 "클로드 시큐리티는 다른 어떤 도구도 잡지 못한 논리 결함을 여럿 찾아냈다"며 자사 위험 정책을 위협 모델에 써넣은 뒤로 지적 사항이 심각도 점수가 아니라 자사의 우선순위 방식에 맞춰졌다고 밝혔다. 거스토(Gusto)의 제이크 메러디스 제품 보안 담당은 "기준선을 잡으려고 한 번 스캔한 뒤로는 코드가 바뀌는 대로 따라오고, 팀은 다른 도구로 옮겨 가지 않고 클로드 안에서 바로 문제를 고친다"고 말했다. 아이온큐(IonQ)의 존 도노번 소프트웨어 엔지니어는 같은 시기에 진행한 전통적 모의 해킹이 놓친 중대한 문제를 여럿 찾았다고 했다.
공급 조건은 넓게 열었다. 클로드 시큐리티는 Mythos를 포함한 클로드 모델군 전체로 돌아가며, 사이버 검증 프로그램(Cyber Verification Program) 승인을 따로 받을 필요가 없다. 엔터프라이즈 관리자는 관리 콘솔에서 기능을 켜고 접근할 팀원을 정한다. 회사는 조직마다 두 달 동안 매달 2만5000달러의 무료 사용 크레딧을 주며, 이 혜택은 2026년 12월 31일까지의 사용분에 적용된다고 밝혔다.
엔지니어 관점에서 이번 개편의 핵심은 스캔 성능이 아니라 상태 관리다. 취약점 스캐너의 고질병은 찾아낸 목록이 금세 낡아 누가 무엇을 고쳤는지 알 수 없게 되는 데 있었다. 변경분 재스캔과 자동 해결 처리, 재발 시 재오픈을 묶으면서 클로드 시큐리티의 목록은 지금 코드의 상태를 비추는 장부에 가까워졌다. 위협 모델과 지식 베이스는 오탐을 줄이는 장치이자, 사람이 정한 우선순위를 모델에게 넘기는 인터페이스다. 남는 질문은 이 장부를 얼마나 믿고 배포 관문에 연결할 것인가다.
댓글