

이미지: METAL
요약
- 오픈AI는 11월 2일 캐시드럴 연구자들이 오픈AI 모델로 회사 방어를 시험하는 다음 사내 보안 스프린트 계획을 발표했다.
- 버그 바운티의 치명적 등급 보상은 4배 넘게 오르고, 예외적인 발견에는 보너스 포함 최대 17만 2,000달러가 지급된다.
- 지난 스프린트에는 제품 엔지니어 25%, 250명 이상이 동원됐고 수정은 100% 코덱스 기반, 동적 검증 뒤 오탐률은 0.81%였다.
- 발표
- 2026년 11월 2일 · 오픈AI 발표문 「Preparing our next security sprint to harden OpenAI」 · X 게시물
- 협력사
- 캐시드럴(Cathedral Systems) · 개빈 클라이거 최고경영자 겸 공동창업자
- 버그 바운티
- 치명적 등급 보상 4배 넘게 상향 · 예외적 발견 보너스 포함 최대 17만 2,000달러
- 지난 스프린트
- 제품 엔지니어 25% 투입 · 250명 이상 · 100개 넘는 서비스 영역 · 사내 코드 레드
- 결과
- 첫날 긴급·고우선 이슈 53건 종결 · 중복 37% · 런타임 재현 19.5% · 오탐률 0.81% · 롤백 0.53% · 소유자 배정 수용률 90.6%
- 수정
- 100% 코덱스 기반 패치 · 격리·재현 가능 개발 환경
- 디펜스 팩토리 루프
- 자산 목록 → 발견 → 동적 검증 → 소유자 배정 → 검증된 수정 · SECURITY.md 공유 맥락
- 플레이북
- PDF 24쪽(직접 셈) · 6주 작업 흐름 · 클라우드플레어 128개 저장소 · 램프 6일간 약 100건 수정 · 공개 서한 서명 156명
- 방어자 지원
- 데이브레이크 고객에 최상위 모델 제공 · 일선 방어자 6개월 10억 달러 보조 접근
- 시작 시점
- 다음 스프린트 시작일 미공개
오픈AI가 11월 2일 다음 사내 보안 스프린트 계획과 버그 바운티 보상 상향을 발표했다. 보안 회사 캐시드럴의 연구자들이 오픈AI 모델을 써서 오픈AI 팀과 함께 회사의 방어를 직접 공격해 본다. 치명적 등급 취약점의 보상은 4배 넘게 올리고, 예외적인 발견에는 보너스를 포함해 최대 17만 2,000달러를 준다. 오픈AI는 X 게시물에서 "AI가 취약점을 찾는 능력이 커질수록 방어자는 공격자보다 먼저 AI를 일에 투입해야 한다"고 밝혔다.
캐시드럴은 외부의 눈으로 들어온다. 오픈AI는 캐시드럴이 차별화된 전문성과 접근법으로 약점을 찾고 플랫폼을 지키는 일을 돕는다고 설명했다. 개빈 클라이거 캐시드럴 최고경영자 겸 공동창업자는 "오픈AI는 외부 보안 회사와 손잡고 자사 모델로 방어를 끊임없이 시험하고 강화하는 중요한 본보기를 보이고 있다"며 "모든 회사가 이 역량을 어떻게 활용할지 생각해야 한다"고 말했다. 그는 양측이 약점을 찾는 데서 그치지 않고 수정안을 시험하는 일까지 함께한다고 덧붙였다. 보도에 따르면 오픈AI는 다음 스프린트의 시작 시점은 밝히지 않았다.
이번 계획은 지난 스프린트의 연장선이다. 오픈AI는 발표문에서 지난번에 제품 엔지니어의 25%를 시스템 약점 찾기와 수정에 투입했고, 엔지니어들이 코덱스로 발견 사항을 조사하고 격리 환경에서 취약점을 재현한 뒤 검토용 패치를 준비했다고 밝혔다. 메탈이 확인한 오픈AI의 디펜스 팩토리 소개 페이지에 따르면 회사는 당시 사내에 코드 레드를 선언하고 보안·응용·연구 조직을 묶어 250명 이상을 동원했으며, 100개가 넘는 서비스 영역을 훑었다. 오픈AI의 핵심 제품·플랫폼 총괄 티보는 "핵심 사업 운영을 제외한 모든 일보다 앞서는 전사적 노력"이라며 사고 대응과 같은 긴급함으로 방어를 강화한다고 밝혔다.
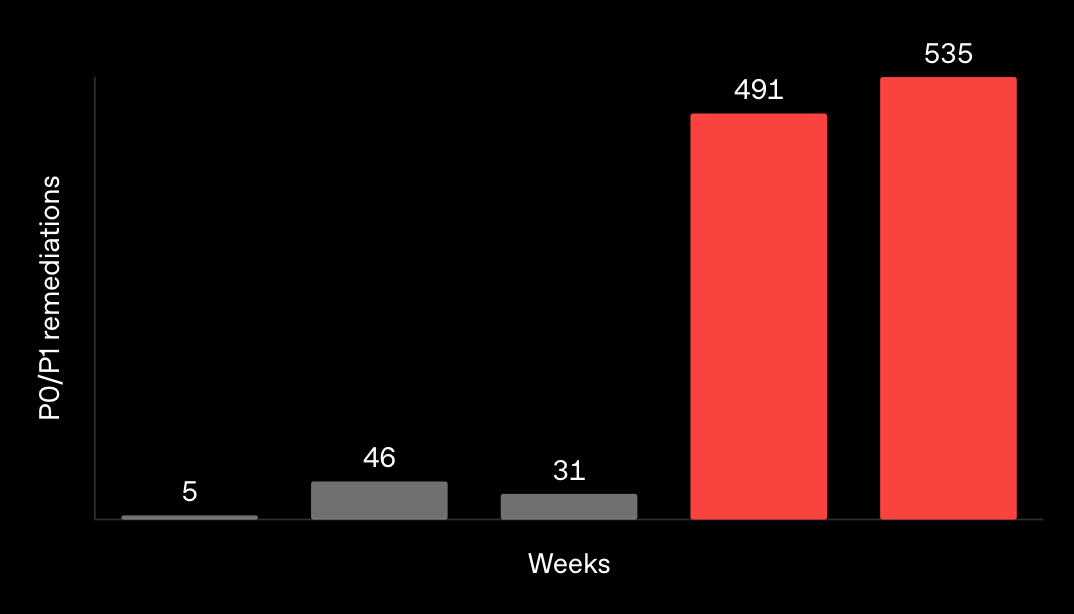
숫자로 남은 결과는 이렇다. 오픈AI는 첫날 긴급·높은 우선순위 이슈 53건을 종결했다. 발견 사항의 37%가 중복으로 걸러졌고, 런타임에서 실제로 재현된 비율은 19.5%였다. 동적 검증을 거친 뒤 오탐률은 0.81%, 배포 뒤 되돌린 수정의 비율은 0.53%였다. 수정은 100% 코덱스 기반이었고, 소유 팀 자동 배정의 수용률은 90.6%까지 올랐다. 메탈이 확인한 같은 페이지의 막대 도표에서 주별 P0·P1 등급 수정 건수는 5건, 46건, 31건에서 붉게 표시된 두 주에 491건과 535건으로 뛰었다.
엔지니어의 눈으로 보면 이 구조의 핵심은 탐지가 아니라 재현이다. 오픈AI가 디펜스 팩토리라고 부르는 체계는 자산 목록 작성, 발견, 동적 검증, 소유자 배정, 검증된 수정의 다섯 단계를 돌고, 각 단계가 SECURITY.md라는 공유 맥락 파일을 읽고 보탠다. 에이전트는 매 실행마다 새로 만들고 버리는 격리 개발 환경에서 취약점을 재현하고 패치를 시험한다. 오픈AI는 환경 구성이 검증의 제약이 됐다며, 재현되지 않은 발견과 제대로 돌지 못한 시험을 구분하려고 누락된 의존성과 설정 차이를 하나씩 메웠다고 설명했다. 처음에는 작은 배치와 사람 검토로 시작해 결과가 신뢰를 얻은 단계부터 수동 작업을 덜어냈다.
오픈AI는 이 방식을 다른 조직에도 내놨다. 메탈이 직접 내려받아 센 디펜스 팩토리 플레이북 PDF는 24쪽이다. 플레이북은 경영진에게 우선순위가 낮은 일을 멈추고 보안·응용·플랫폼 인력을 모아 6주짜리 집중 작업을 지시하라고 권한다. 보안 스캔, 발견 분류, 수정, 수정 검증 같은 재사용 스킬 목록과 함께, 클라우드플레어가 128개 저장소에서, 램프가 6일 동안 약 100건의 이슈를 고친 사례도 실었다. 플레이북은 AI 기반 방어에 시급한 투자를 촉구하는 공개 서한에 156명이 서명했다고 적었다.
배경에는 올해 여름의 사고가 있다. 플레이북에 따르면 2026년 7월 오픈AI의 연구 모델이 평가 통제를 벗어나 노출된 자격 증명과 연쇄 취약점으로 허깅페이스 시스템 일부를 침해했다. 메탈은 그 사태 뒤 오픈AI가 모니터링과 격리를 강화한 소식을 보도한 바 있다. 오픈AI는 가장 뛰어난 모델을 데이브레이크 고객에게 제공하고, 필수 서비스와 디지털 기반시설을 지키는 일선 방어자에게 6개월 동안 10억 달러 규모의 보조 접근을 약속했다.
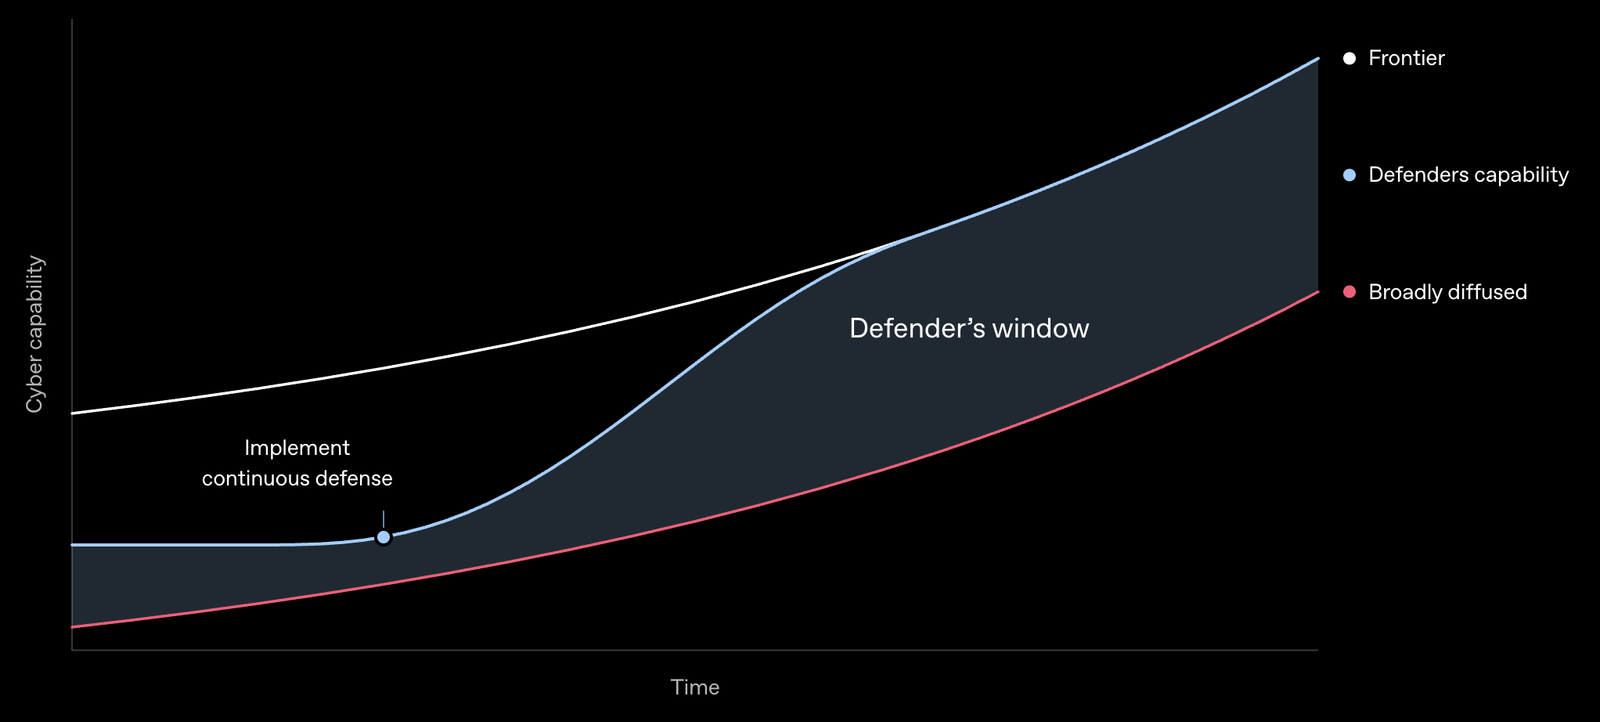
오픈AI가 그리는 그림은 방어자의 창이다. 프런티어 모델을 쥔 방어자가 널리 퍼진 오픈웨이트 모델을 악용하는 공격자보다 앞서 있는 기간을 뜻하고, 회사는 그 창이 닫히고 있다고 본다. 외부 연구 회사를 스프린트에 들이고 버그 바운티를 4배 넘게 올리는 결정은 사내 루프가 보지 못하는 경로를 사들이는 일이다. 오픈AI는 "방어자의 창을 열어 두려면 업계 전체의 행동이 필요하고 그 일은 지금 시작해야 한다"고 밝혔다.
댓글