

이미지: METAL
요약
- 오픈AI가 10월 30일 기업용 데이터 보호 체계 프라이빗 인텔리전스 전용 페이지를 공개하고 가장 큰 고객 일부와 협력해 만들고 있다고 밝혔다.
- 보호 장치는 접근 제한, 데이터 소유권, 에이전트 행동 통제, 데이터 보안의 네 갈래이며 데이터 무저장과 프리뷰 단계 프라이빗 추론이 핵심이다.
- 9월 데브데이에서 처음 소개된 이 체계는 고객사가 AI 공급사의 데이터 접근을 경계하는 가운데 나왔고, 프라이빗 추론의 지원 모델과 출시 날짜는 아직 공개되지 않았다.
- 발표
- 2026년 10월 30일(현지시간) · 오픈AI 공식 X 게시물과 전용 페이지
- 이름
- OpenAI Private Intelligence(프라이빗 인텔리전스)
- 네 갈래
- 접근 제한 · 데이터 소유권 · 에이전트 행동 통제 · 데이터 보안
- 에이전트 경계
- 데이터 접근 · 쓸 수 있는 도구 · 허용 행동 · 필수 승인
- 데이터 무저장(ZDR)
- 조건 충족 API 워크플로에서 처리 후 프롬프트·응답 미보관
- 프라이빗 추론
- 기밀 컴퓨팅 + 엄격한 통제 · API 프리뷰 · 데브데이 기준 올가을 예정
- 인증
- SOC 2 Type 2 · ISO · HIPAA(업무 제휴 계약) · FedRAMP(지정 정부용 제품)
- 고객 사례 영상
- 글린 · 코인베이스
- 첫 소개
- 2026년 9월 29일 데브데이 2026 · 주요 발표 20건 이상 가운데 하나
- 프라이빗 세이프티 프로세싱
- 고객 관리 저장소(AWS S3·애저 블롭·구글 클라우드 스토리지) · EKM · 하드웨어 증명 안전 런타임 · 30일 보존 기한(보도)
- X 게시물 반응
- 게시 한 시간여 만에 조회수 12만 회 이상
오픈AI가 현지시간 10월 30일 기업용 데이터 보호 체계 프라이빗 인텔리전스(OpenAI Private Intelligence)를 소개하는 전용 페이지를 공개했다. 오픈AI는 공식 X 계정에서 "프라이버시는 지능만큼 빠르게 발전해야 한다"며 이 체계가 가장 성능 높은 모델을 쓰는 기업에 데이터 통제권을 더 강하게 쥐여 준다고 밝혔다. 회사는 이 보호 장치를 "가장 큰 고객 일부와 긴밀히 협력해" 만들고 있으며, 기업이 가장 민감한 업무에 프런티어 AI를 쓰도록 돕는 것이 목적이라고 적었다. 이 게시물은 올라온 지 한 시간여 만에 조회수 12만 회를 넘겼다.
메탈이 확인한 소개 페이지는 보호 장치를 네 갈래로 나눈다. 첫째는 접근 제한이다. 오픈AI는 기업 콘텐츠에 대한 자사 접근을 엄격히 제한하고, 조건을 충족한 워크플로에는 데이터 무저장(ZDR)과 프라이빗 추론(Private Inference)을 제공한다고 밝혔다. 둘째는 데이터 소유권으로, 입력과 출력을 포함한 업무 데이터는 기업이 소유한다고 명시했다. 셋째는 에이전트 행동 통제다. 에이전트가 무엇에 접근하고 어떤 행동을 하며 언제 사람의 승인을 받아야 하는지를 기업이 정한다. 넷째는 데이터 보안으로, 암호화와 엄격한 접근 통제, 상시 위협 탐지를 묶었다.
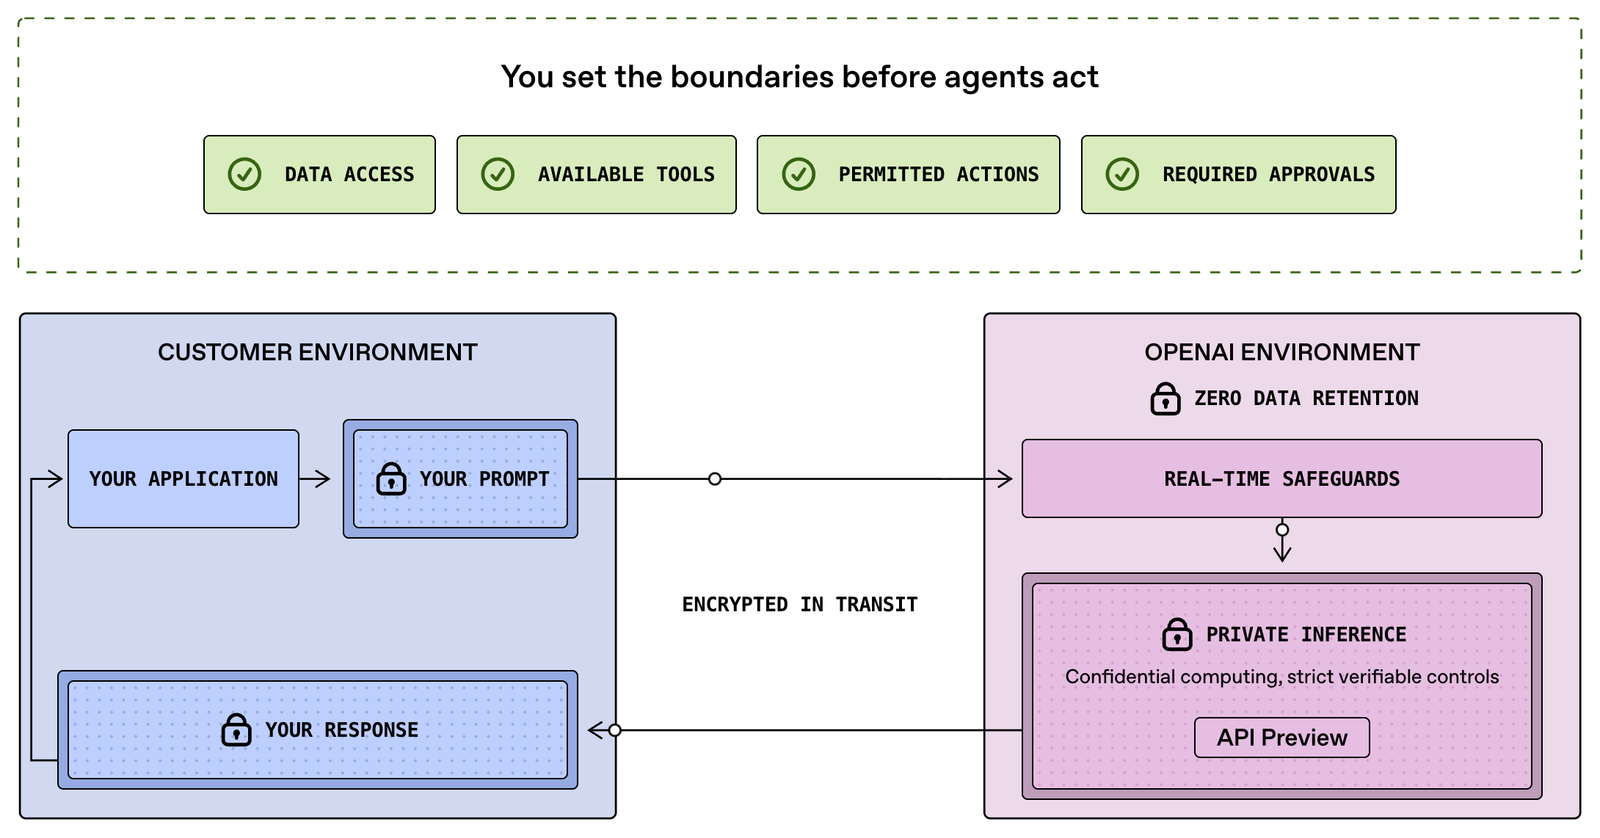
페이지에 실린 구조도는 네 갈래가 한 번의 요청 안에서 어떻게 맞물리는지 보여 준다. 에이전트가 움직이기 전에 기업이 데이터 접근, 쓸 수 있는 도구, 허용 행동, 필수 승인이라는 네 경계를 먼저 정한다. 고객 환경에서 나간 프롬프트는 전송 구간에서 암호화된 채 데이터 무저장이 적용된 오픈AI 환경으로 들어가고, 실시간 안전장치를 거친 뒤 프라이빗 추론 단계로 넘어간다. 응답도 같은 암호화 경로를 따라 고객 환경으로 돌아온다. 구조도에서 프라이빗 추론에는 API 프리뷰 표시가 붙어 있다.
장치마다 정의도 적혀 있다. 데이터 무저장은 조건을 충족한 API 워크플로에서 처리가 끝난 뒤 프롬프트와 모델 응답을 보관하지 않는다는 뜻이다. 프리뷰 단계인 프라이빗 추론은 기밀 컴퓨팅(confidential computing)에 엄격한 통제를 결합해, 모델이 처리하는 동안에도 프롬프트와 응답을 보호하도록 설계됐다. 인증 항목으로는 SOC 2 Type 2 감사, ISO 인증, 일부 서비스의 업무 제휴 계약을 통한 HIPAA 지원, 지정된 정부용 제품의 FedRAMP 지원을 들었다. 고객 사례 영상으로는 업무 검색 기업 글린(Glean)과 가상자산 거래소 코인베이스(Coinbase)가 올라갔다.
이름 자체는 한 달 전에 처음 나왔다. 오픈AI는 9월 29일 데브데이 2026에서 20건이 넘는 주요 발표 가운데 하나로 프라이빗 인텔리전스를 소개했다. 데브데이 정리 글에서 회사는 "프라이빗 세이프티 프로세싱을 적용한 데이터 무저장은 오픈AI 직원이 원본 콘텐츠에 접근하지 않고도 자동 안전 검토를 할 수 있게 한다"고 설명했고, 프라이빗 추론 프리뷰는 올가을 나온다고 밝혔다. 보도에 따르면 샘 올트먼 최고경영자(CEO)는 기조연설 슬라이드에서 이 체계를 프라이빗 세이프티 프로세싱과 프라이빗 추론이라는 두 축으로 나눠 보여 줬다.
메탈은 오픈AI가 프런티어 모델에도 API 데이터 무저장을 유지하고 안전 점검을 사람 없이 하는 방식을 예고한 소식을 보도한 바 있다. 보도에 따르면 이 방식에서는 안전 분류기나 승인된 샘플링 정책으로 고른 고객 콘텐츠가 암호화돼 고객이 관리하는 저장소에 들어간다. 저장소는 AWS S3 버킷, 애저 블롭 컨테이너, 구글 클라우드 스토리지 가운데 고를 수 있고, 고객이 관리하는 엔터프라이즈 키 관리(EKM) 승인을 붙일 수 있다. 오픈AI는 원문 사본 대신 운영 메타데이터와 저장 위치 참조만 담은 색인을 갖는다.
검토는 하드웨어 증명을 거친 안전 런타임 안에서 이뤄진다. 보도에 따르면 이 환경만 기록을 복호화할 수 있고, 미리 정한 안전 신호와 승인된 운영 메타데이터만 평문으로 밖에 나온다. 더 자세한 결과는 다시 암호화된 뒤에야 환경을 떠난다. 여기서 처리된 자료는 모델 학습에 쓰이지 않고 오픈AI의 다른 조직이나 협력사에 넘어가지 않는다. 이름과 달리 암호화된 사본은 남는다. 보호 기록은 안전 검토를 위해 고객 저장소에 30일 보존 기한으로 기록되고, 그동안 고객은 저장소와 권한, 키 승인을 유지해야 한다.
체계가 나온 배경에는 고객사의 경계심이 있다. 보도에 따르면 팔란티어, 엔비디아, 부즈앨런해밀턴은 자사 정보가 AI 공급사에 유리하게 쓰일 수 있다는 우려로 고급 모델 사용을 제한하거나 계약상 보장을 더 요구하기 시작했다. 오픈AI와 앤스로픽은 기업 계약에 묶인 데이터로 기본적으로 학습하지 않는다고 밝히지만, 두 회사 모두 일부 메타데이터는 수집한다. 통신사 C 스파이어는 두 회사와 학습 금지 계약을 맺으면서도 기술적 사용 데이터 수집은 허용했다고 보도됐다. 9월에는 오픈AI가 나비에-스토크스 문제를 풀었다고 발표하자 미발표 연구가 AI 시스템을 거쳐 다른 결과에 흘러들 수 있느냐는 논쟁이 수학계에서 일었다. 오픈AI는 관련 연구자가 발표 전 두 달 동안 입력한 코덱스 프롬프트가 학습을 포함해 어떤 경로로도 결과에 영향을 줄 수 없었다고 결론 냈다.
이번 페이지에도 프라이빗 추론을 지원할 모델과 API 엔드포인트, 정식 출시 날짜, 쓰는 신뢰 실행 하드웨어, 고객이 독립적으로 검증할 수 있는 범위는 적혀 있지 않다. 데브데이에서 약속한 올가을 일정이 지켜지는지가 첫 시험대다. 기업이 AI 공급사에 던지는 질문은 데이터로 학습하느냐에서 데이터를 볼 수 있느냐로 옮겨 갔다. 오픈AI는 그 질문에 계약 문구가 아니라 저장 위치와 복호화 권한을 나눈 구조로 답하겠다고 공개적으로 선언했다.
댓글