

이미지: METAL
요약
- 마이크 캐넌브룩스 아틀라시안 최고경영자는 인터뷰에서 "책임은 결국 최종 사용자에게 있어야 한다"며 ‘AI가 했다’는 변명을 받아들이지 않겠다고 밝혔다.
- 아틀라시안이 10월 6일 공개한 AMP는 모든 에이전트에 소유자·프로필·실시간 기여 표시를 붙이고, 권한을 묶고, 누가 부르고 무엇을 건드렸는지 감사 기록을 남긴다.
- 아틀라시안 플랫폼에서 사람과 에이전트의 협업은 월 1000만 번을 넘었지만, 외부에서는 설정한 사람과 승인한 사람이 다를 수 있다는 지적이 나온다.
- 발언
- 마이크 캐넌브룩스 아틀라시안 공동창업자 겸 CEO · 싱가포르 그랑프리 현장 인터뷰
- 발표
- 2026년 10월 6일 · 팀 26 유럽(암스테르담) · 에이전틱 멀티플레이어 프로토콜(AMP) · 같은 날 배포 시작
- AMP 구조
- 업무 흐름 협업 · 신원과 공유 존재감 · 맥락과 거버넌스 3개 층
- 신원
- 모든 에이전트에 소유자·별도 프로필·실시간 기여 표시 · 문서 커서·이력 표시
- 권한
- 인사 에이전트는 호출자 권한 상속 · 헬프데스크 에이전트는 전용 서비스 계정
- 감사
- 호출자·접근 데이터 기록 · 사람 확인 지점
- 예정 기능
- 에이전트 계정 · 비인간 신원 목록 · 접근 차단 스위치(‘곧’)
- 협업 규모
- 사람·에이전트 협업 월 1000만 번 이상
- 팀워크 그래프
- 맥락 유형 7개 · 연결 객체 2500억 개 · 커넥터 80개 이상
- MCP
- 도구 수십 개 → 200개 이상 · 클로드 모델 사내 측정 토큰 최대 25% 절감
- 출시 기능
- 지난 1년 기업용 기능 120개 이상
- 실적(보도)
- 6월 30일 종료 분기 매출 18억 달러 · 예상 17억 달러
- 구조조정(보도)
- 3월 인력 10% 약 1600명 감축
- 외부 평가(보도)
- 프랭크 딕슨 딕슨리서치 수석애널리스트 · 설정자와 승인자 구분 지적
- 아틀라시안 발언
- 자밀 발리아니 AI 제품 총괄
마이크 캐넌브룩스 아틀라시안 공동창업자 겸 최고경영자가 AI 에이전트가 한 일의 책임은 결국 그 에이전트를 쓴 사람에게 있다고 밝혔다. 보도에 따르면 그는 싱가포르 그랑프리 현장에서 가진 인터뷰에서 "그건 마이크를 대신한 챗GPT, 즉 챗GPT를 쓰는 마이크이지 챗GPT가 하는 일이 아니다"라며 "책임은 마이크에게 있다. 결국 최종 사용자에게 있어야 한다"고 말했다. ‘AI가 했다’가 사무실의 변명이 되어서는 안 된다는 것이고, 책임은 사용자 몫이라는 주장이다. 아틀라시안은 이 원칙을 10월 6일 공개한 에이전틱 멀티플레이어 프로토콜(AMP)에 담았다.
AMP는 사람과 에이전트가 같은 팀에서 일하는 방식을 정한 아틀라시안 플랫폼 전반의 규칙이다. 아틀라시안은 암스테르담에서 열린 연례 행사 팀 26 유럽에서 AMP를 발표하고 같은 날 배포를 시작했다. 회사 설명에 따르면 AMP는 에이전트가 신원과 범위가 정해진 권한, 공유된 맥락과 작업을 갖고 검토할 수 있는 결과를 내도록 정의한다. 구조는 세 층이다. 지라와 컨플루언스 안에서 에이전트를 멘션하거나 짧은 룸 영상으로 지시하는 업무 흐름 층, 에이전트의 소유자와 활동을 보여 주는 신원 층, 권한과 감사 기록을 다루는 거버넌스 층이다.
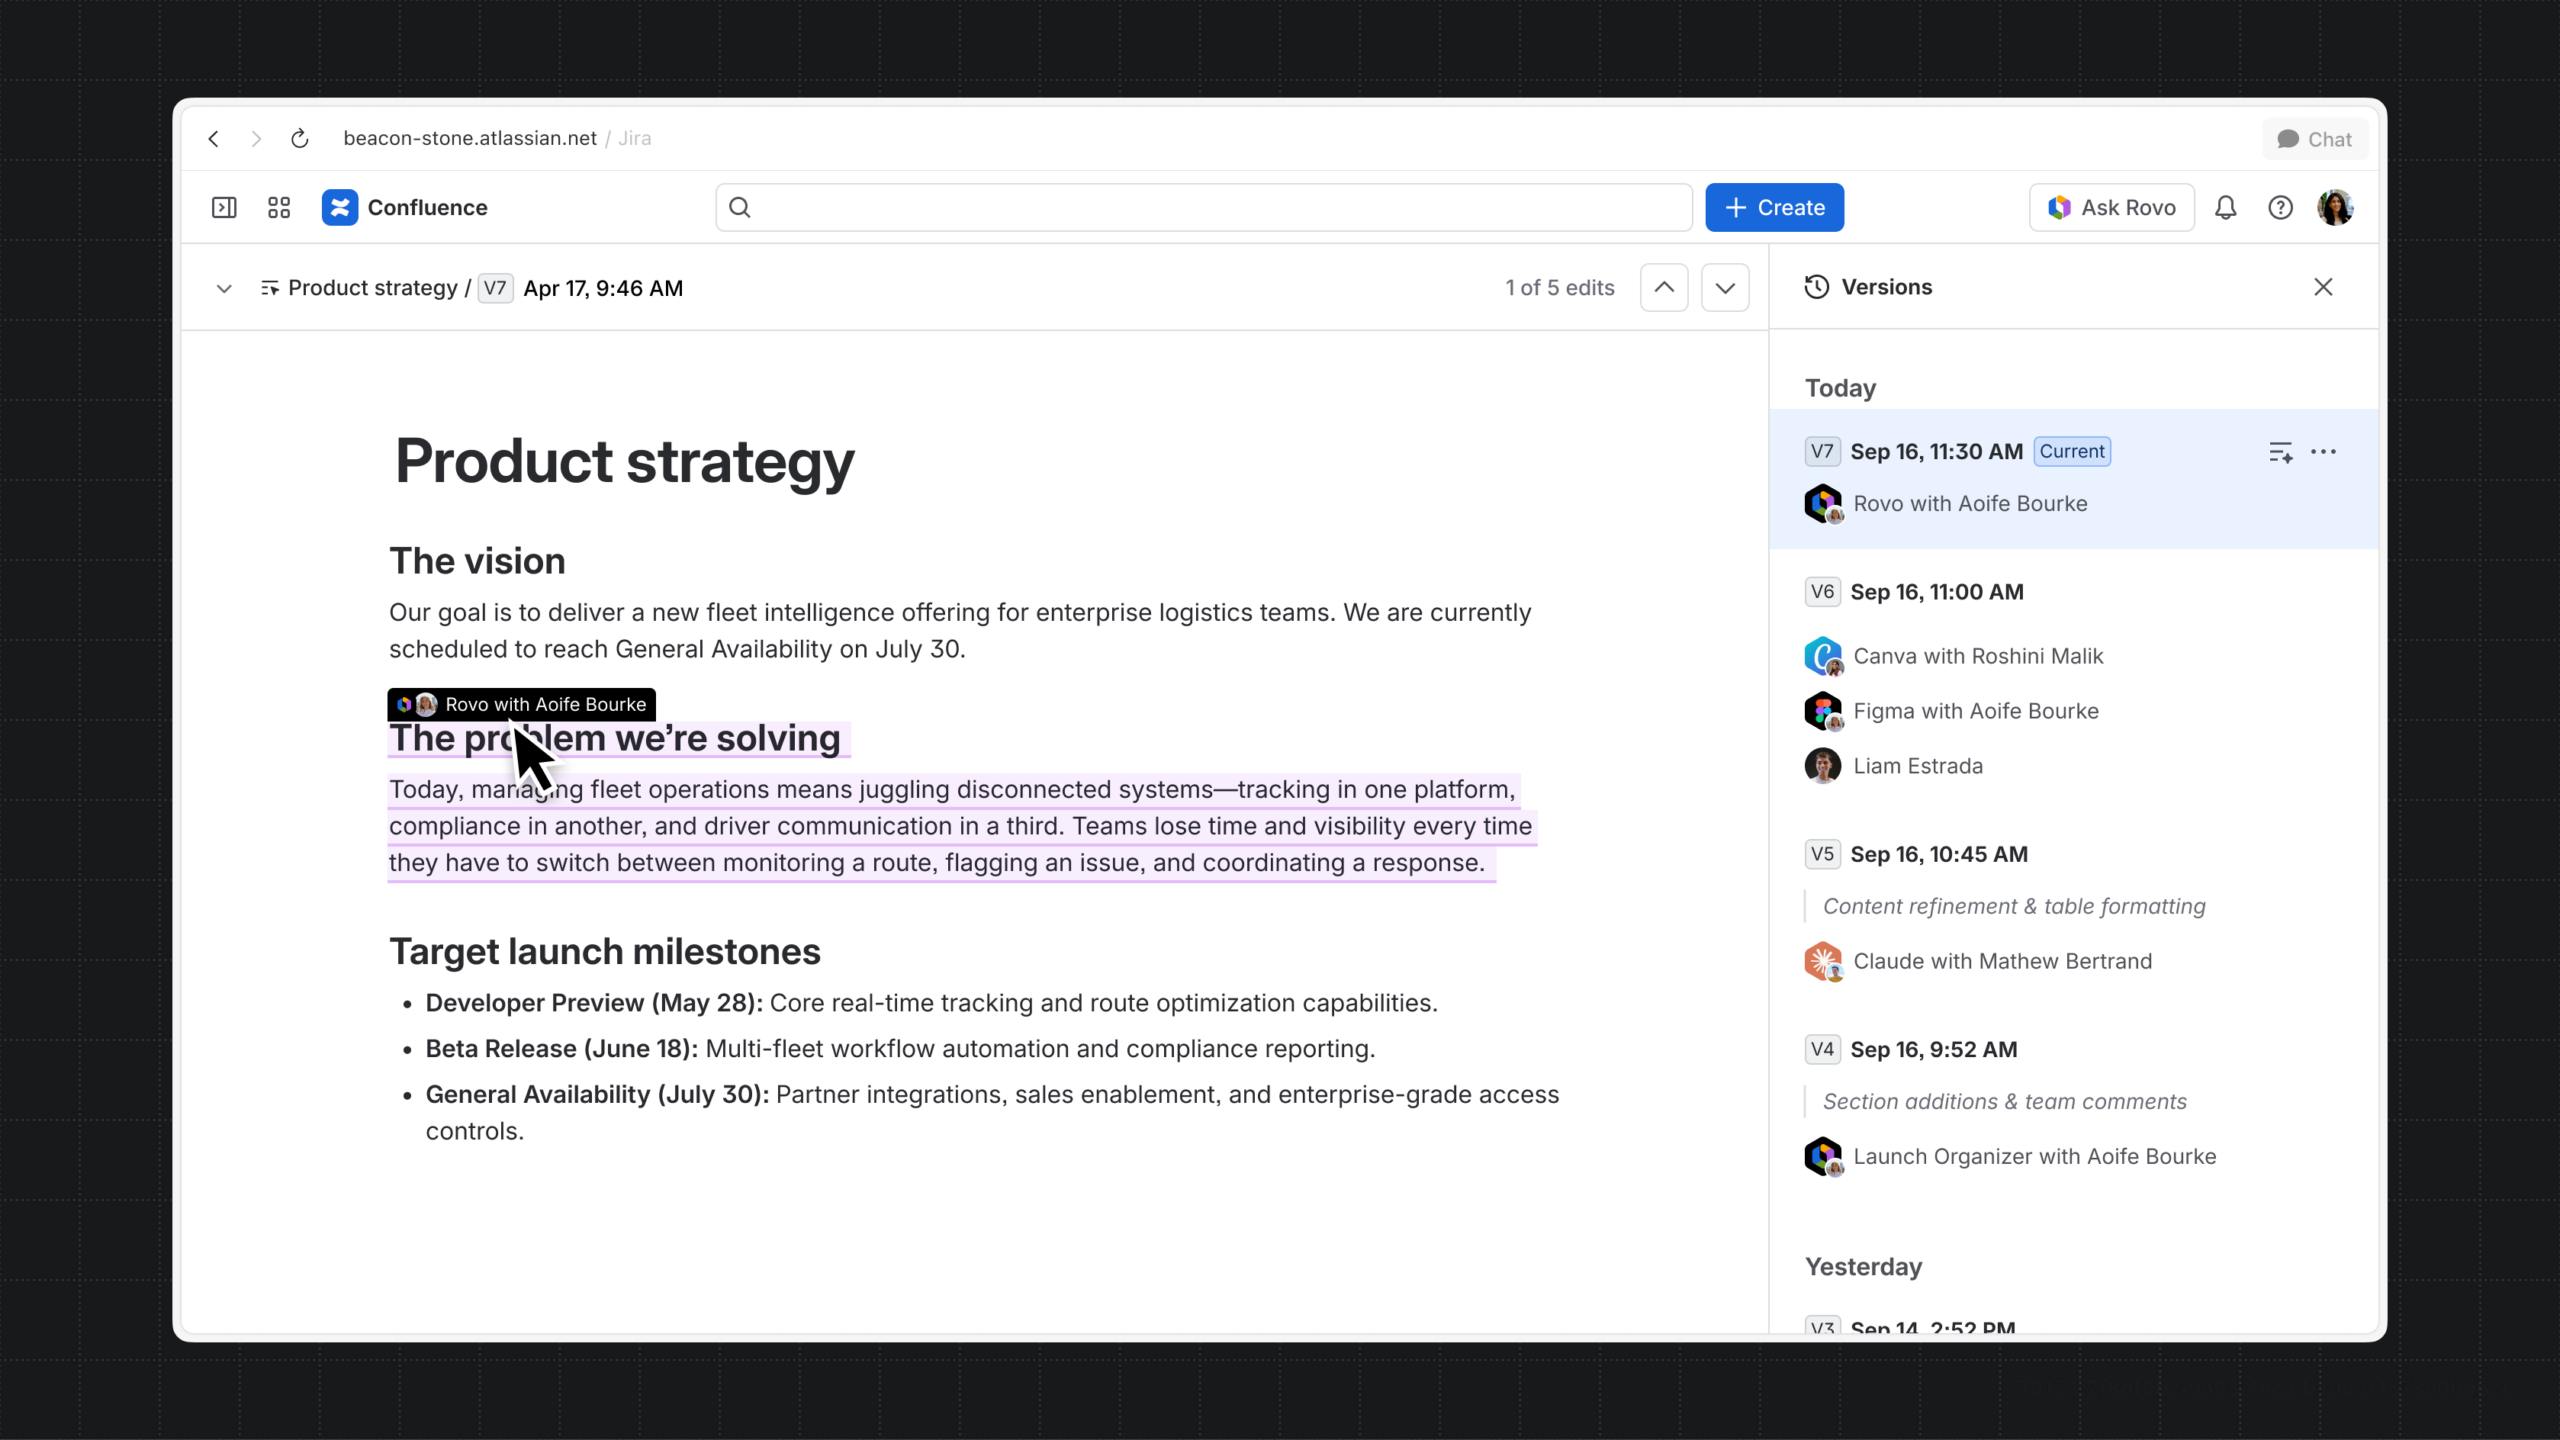
캐넌브룩스가 가장 힘준 것은 누가 무엇을 했는지 보이는 화면이다. AMP에서는 모든 에이전트에 분명한 소유자와 별도 프로필, 실시간 기여 표시가 붙는다. 문서를 편집할 때 에이전트의 커서가 사람 동료의 커서 옆에 뜨고, 문서 이력에는 에이전트가 고친 내용이 동료의 수정처럼 남는다. 그는 "누가 언제 무엇을 했는지 볼 수 있어야 한다"고 말했다. 프로그램이 Codex가 수정했다고 표시하는 것도 틀렸다고 봤다. 그는 "아니다, 누군가가 한 것"이라고 강조했다.
권한은 에이전트마다 다르게 묶인다. 아틀라시안에 따르면 인사 업무 에이전트는 그 에이전트를 부른 사람의 엄격한 접근 권한을 그대로 물려받고, 헬프데스크 에이전트는 자기 전용 서비스 계정으로 돈다. 누가 에이전트를 불렀는지, 에이전트가 어떤 데이터를 건드렸는지가 감사 기록으로 남고, 중간에 사람이 확인하는 지점이 들어간다. 개발자가 자기 노트북에서 돌린 에이전트 작업도 지라 보드에 연결돼 팀 전체에 보인다. 아틀라시안은 에이전트·앱·서비스 계정에 사람과 같은 수준의 신원을 부여하고 스위치 하나로 접근을 끊을 수 있는 에이전트 계정과 비인간 신원 목록도 곧 내놓는다고 밝혔다.
캐넌브룩스는 일터와 개인용 AI를 구분했다. 보도에 따르면 그는 메타의 뮤즈나 오픈AI의 닷츠 같은 개인용 에이전트가 무엇을 하는지 보이지 않게 만드는 방향이라고 평가했다. 그는 "뮤즈로 무언가를 만든다면 아마 자기만 쓰는 것"이라며 "일터에서는 권한과 보안, 컴플라이언스에 관한 논의가 많다"고 말했다. 사내 문서로 만든 도표를 그 문서를 볼 권한이 없는 사람에게 보내면 정보가 샌다는 예도 들었다.
아틀라시안이 이 규칙을 내세울 수 있는 근거는 규모다. 회사에 따르면 아틀라시안 플랫폼에서 사람과 에이전트가 함께 일하는 횟수는 이미 한 달에 1000만 번이 넘는다. 업무 데이터를 잇는 팀워크 그래프는 7가지 맥락 유형에 걸쳐 2500억 개의 객체를 연결하고 커넥터는 80개가 넘는다. 아틀라시안 MCP 서버는 도구를 수십 개에서 200개 넘게 늘렸고, 클로드 모델로 한 사내 측정에서 같은 지라·컨플루언스 작업에 토큰을 최대 25% 덜 썼다고 회사는 밝혔다. 아틀라시안은 지난 1년 동안 기업용 기능 120개 이상을 내놓았다. 보도에 따르면 아틀라시안은 6월 30일에 끝난 분기에 매출 18억 달러를 올려 시장 예상 17억 달러를 웃돌았고, 3월에는 AI와 기업 영업 중심으로 방향을 틀며 인력의 10%인 약 1600명을 줄였다.
밖에서는 기록이 곧 책임이 되지는 않는다는 지적이 나온다. 아틀라시안은 에이전트가 한 모든 변경을 그 에이전트와 그것을 설정한 사람에게 연결한다고 설명하지만, 보도에 따르면 프랭크 딕슨 딕슨리서치 수석애널리스트는 "에이전트를 설정한 사람이 언제나 그 작업을 승인한 사람은 아니다"라며 "에이전트의 작업을 승인한 사람이 그 작업의 주인"이라고 말했다. 그는 ‘곧’ 나온다고 한 신원 통제 기능이 오히려 핵심 가치라고 봤다. 자밀 발리아니 아틀라시안 AI 제품 총괄은 한 인터뷰에서 코드가 사람 것인지 에이전트 것인지 보이지 않는 문제가 "대부분 기업이 AI를 더 쓰지 못하게 붙잡는 요인"이라고 말했다.
메탈은 마이크로소프트의 AI 에이전트 보안 도구와 가이드 공개를 보도한 바 있으며, 에이전트를 사람처럼 신원과 권한으로 관리하려는 흐름이 업무 소프트웨어 회사로 넓어지고 있다. 메탈이 확인한 아틀라시안 공식 발표문 두 건은 에이전트가 사람을 대체하는 것이 아니라 팀에 합류한다는 문장을 공통으로 담고 있다. 캐넌브룩스는 그 팀원의 행동에 대한 서명을 여전히 사람이 해야 한다고 본다. 에이전트가 문서를 고치고 코드를 쓰는 일이 늘수록, 어느 줄에 누구의 이름이 남는지가 기업의 AI 도입 속도를 정하게 된다.
댓글