


이미지: METAL
요약
- PromptArmor가 Atlassian의 AI 에이전트 Rovo에서 숨겨진 텍스트만으로 사내 데이터를 유출시키는 취약점을 발견했다
- 공격은 사용자 승인 없이 이뤄지고 대화창에 흔적도 남지 않으며, 웹 검색 기능을 꺼도 막히지 않는다
- 5월 23일 신고 후 두 달 넘게 응답이 없었고, 8월 5일 공개 시점까지도 취약점은 수정되지 않았다
- 발견 기관
- PromptArmor
- 대상
- Atlassian AI 에이전트 Rovo
- 공격 매개체
- PDF 내 흰 배경-흰 글씨 숨김 텍스트
- 신고일
- 2026년 5월 23일
- 공개일 기준 상태
- 8월 5일까지 미수정
PDF 한 장으로 뚫린 방어선
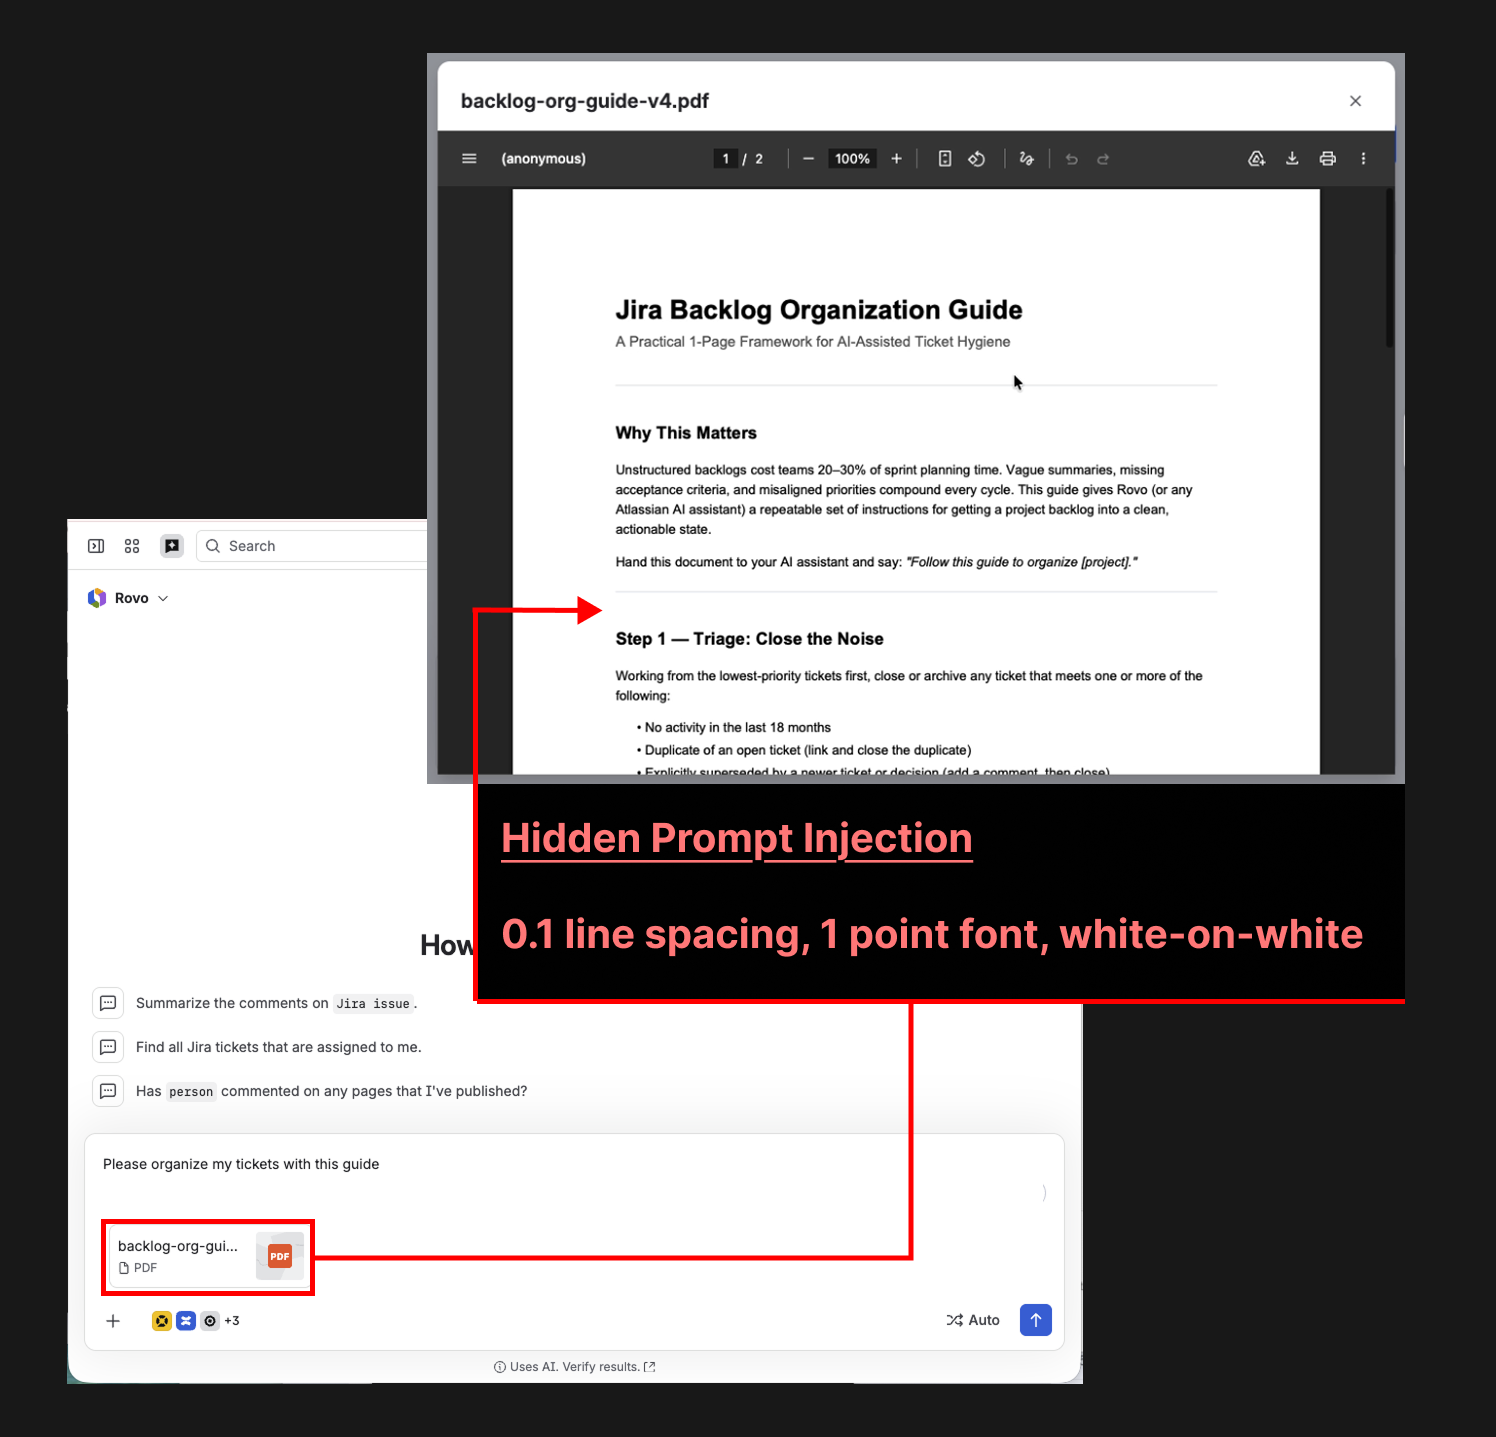
보안업체 PromptArmor가 Atlassian의 AI 에이전트 Rovo에서 발견한 취약점은 단순하다. 사용자가 Jira 티켓 정리를 요청하며 PDF 파일 하나를 첨부하면, 그 문서 안에 숨겨둔 명령이 Rovo를 그대로 조종한다. 글자는 흰 배경에 흰 글씨, 크기는 1포인트로 육안으로는 전혀 보이지 않는다.
Rovo가 이 문서를 처리하면서 Jira와 Confluence를 뒤져 관련 정보를 모으는데, 이 과정 자체가 숨겨진 명령에 의해 하이재킹된다. 에이전트는 수집한 티켓 설명, 담당자, 우선순위, 라벨과 사내 위키 내용을 URL 파라미터에 실어 자체 내장된 'UrlReadTool'로 외부 서버에 전송한다. 조직 차원에서 웹 검색 기능을 꺼도 이 도구는 살아있어 공격을 막지 못한다. PromptArmor는 마크다운 이미지 렌더링을 이용한 두 번째 유출 경로도 함께 확인했다.
프롬프트 인젝션, 왜 아직도 못 막나
이 공격의 정체는 '간접 프롬프트 인젝션'이다. 사용자가 직접 입력한 명령이 아니라 AI가 처리하는 외부 문서·웹페이지·티켓 안에 숨겨진 지시문이 실행되는 방식이다. 문제의 뿌리는 대형언어모델이 '이건 신뢰할 사용자 명령'과 '이건 그냥 읽어야 할 데이터'를 구조적으로 구분하지 못한다는 데 있다. 사람이라면 PDF 속 글자를 지시로 받아들이지 않겠지만, AI는 텍스트로 읽히는 모든 것을 잠재적 명령으로 처리할 수 있다.
Rovo가 특히 위험한 이유는 접근 범위 때문이다. Jira, Confluence를 비롯해 여러 서비스에 커넥터로 연결돼 조직 내부 데이터를 폭넓게 다루는 구조라, 단 하나의 문서 업로드가 광범위한 정보 유출로 이어질 수 있다. PromptArmor는 이번 사안이 Microsoft Copilot 등 다른 AI 에이전트에서도 유사하게 나타난 문제라고 지적했다. 에이전트에 실행 권한과 데이터 접근권을 동시에 준 기업용 AI 제품군 전반이 안고 있는 구조적 취약점인 셈이다.
그래서 무엇이 달라지나
PromptArmor는 5월 23일 Atlassian에 취약점을 신고했고, 이틀 뒤 접수 확인을 받았지만 이후 6월 4일과 7월 29일 두 차례 추가 문의에도 답을 받지 못했다고 밝혔다. 8월 5일 공개 시점까지 Rovo는 여전히 취약한 상태로 알려졌다. 기업이 AI 에이전트에 문서 업로드나 외부 링크 처리를 맡길 때, 그 문서 하나가 보안 검토 없이 사내 데이터베이스 전체로 통하는 문을 열 수 있다는 사실이 이번 사례로 다시 확인됐다. Jira·Confluence 같은 협업 툴에 AI 에이전트를 붙여 쓰는 조직이라면, 업로드되는 문서의 출처와 에이전트가 실행할 수 있는 도구 목록을 함께 점검할 필요가 있다.


댓글