


图片:METAL
摘要
- 谷歌于 9 月 23 日公布设计,为此前无状态的 Private AI Compute 加入持久的服务器端记忆。
- 记录以用户密钥加密,存放在硬件飞地内按用户划分的记忆 Oak 服务器中,明文不会离开飞地。
- 谷歌同时发布了技术简报、服务器软件的公开记录以及 2025 年和 2026 年外部审计摘要。
谷歌于 9 月 23 日公布了在云端 AI 处理平台 Private AI Compute 中加入服务器端记忆的设计。此前该平台是无状态结构,任务一结束就清除全部上下文;现在的计划是把每位用户的记忆加密保存在云端,并在多台设备之间延续使用。谷歌表示,包括谷歌在内的任何人都无法访问这些数据。这项发布刊登在谷歌 DeepMind 博客上,同时公开了详述设计的技术简报、服务器软件的公开记录和外部审计结果。
Private AI Compute 是谷歌于 2025 年 11 月 11 日首次推出的平台。据报道,它运行在谷歌自研的 TPU 上,让 Gemini 模型在硬件隔离的环境中处理敏感数据。当时谷歌表示,将借助这一平台改进 Pixel 10 的 Magic Cue,并扩大录音应用可摘要的语言范围。谷歌 Private AI Compute 团队在此次发布中表示:"新的持久记忆层将能够像云端安全的数字保险库一样运作。"
技术简报解释了为什么需要记忆。一次性的推理无法延续用户的长期项目、代其做出的决定以及在以往会话中推断出的偏好。存储在设备上的替代方案也面临物理容量上限、多设备同步不便,以及反复把大量历史上下文发送到云端模型所带来的带宽和延迟问题。谷歌认为,让 AI 另外保存个人信息和偏好列表的变通做法,无法提供人们期待的连续体验。
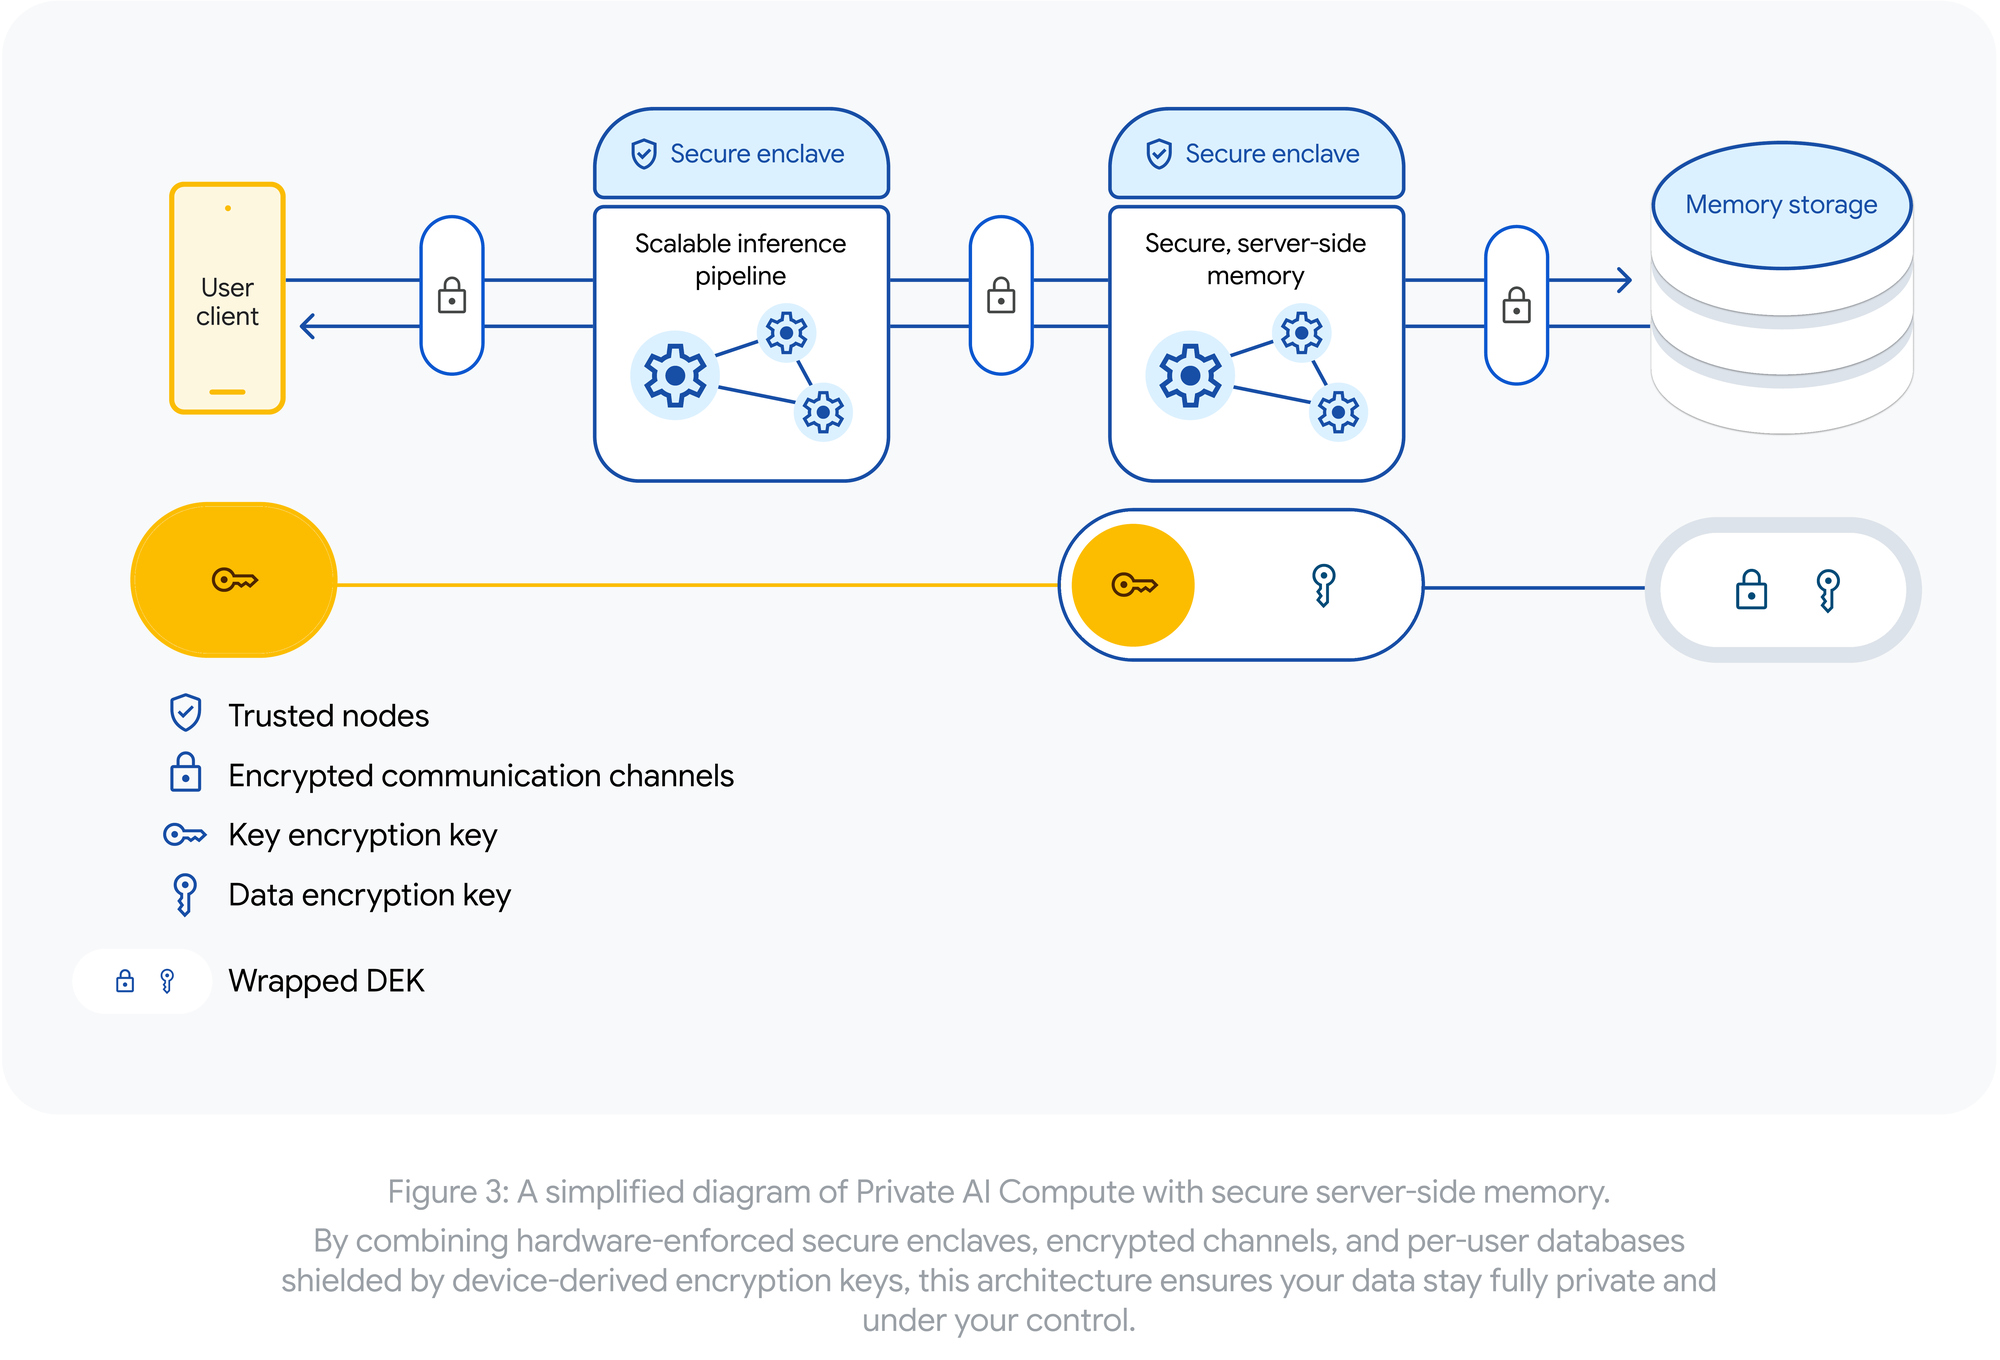
这套结构的核心是记忆 Oak 服务器。它是运行在硬件可信执行环境中的按用户划分的数据库,记录以绑定用户的密钥加密,这些密钥在可信计算基之外或对谷歌基础设施都不可见。因此,外围平台可以存储、复制和备份加密数据库,却始终接触不到明文。编排器在 AI 模型与记忆服务器之间居中协调,用户数据不会以明文形式离开受保护区域,也就是飞地。记忆应用用 Rust 编写,运行在 Oak Containers 运行时上,服务器和运行时都是开源的。
简报还写明了一次请求的处理顺序。设备通过 Noise 协议建立加密会话后,请求会进入 AMD SEV-SNP 机密虚拟机中的编排飞地。编排器与记忆服务器建立相互证明的 ALTS 通道,只有在硬件确认飞地的度量值后,用户的解密密钥才会被释放。相关记录只在易失性的飞地内存中解密并与提示词合并,模型在 TPU 边界内完成计算。新的记忆或更新的偏好会用用户密钥重新加密后存储,响应一送出,提示上下文、token 和中间激活值就会全部清除。
METAL 查看的这份 15 页技术简报也没有回避一点:一旦保留记忆,风险的性质就变了。谷歌写道:"持久状态的风险从根本上高于一次性计算。"因此它把记忆 Oak 服务器开源,供公众审查。无状态的推理路径被设计成无法把查询与特定用户关联,但记忆要求请求必须到达该用户的存储,因此需要稳定的按用户标识符。简报据此表明,这套结构不主张网络层面的不可定向性,并解释说,即使针对某位用户的记忆发起攻击,也只能得到无法读取的密文。
持久存储的安全目标也很具体。即使在紧急情况下,也不存在通向明文用户数据的管理员路径;记忆服务器运行在机密虚拟机中,一个实例被攻破也不会暴露其他用户的状态。默认拒绝策略防止记忆内容通过监控、日志或核心转储外泄;无法出示与已认可记忆二进制文件相匹配的证明的飞地,无论是被篡改的构建还是未经授权的构建,都拿不到密钥。公开的源代码通过可复现构建与实际部署版本绑定,相应的哈希值发布在只可追加的账本中。
谷歌的说法是,验证向外部开放。据简报介绍,外部审计方在首次发布和此次记忆更新时都验证了设计,谷歌公开了 2025 年和 2026 年审计报告的摘要。它列出的后续任务包括:让用户设备直接核验服务器证明的客户端验证、由独立第三方共同签名的透明度日志、扩大可复现构建的覆盖范围,以及定期外部审计。简报把这称为"从谷歌自行声明的合规,转向客户端的密码学验证"。
从 AI 工程师的视角看,这次发布的核心与其说是记忆功能本身,不如说是密钥放在哪里。博客称密钥只保存在用户设备上,简报则写道密钥绑定用户,只在经过证明的飞地内以明文存在。METAL 曾报道过Perplexity 的智能体记忆系统 Brain,个人 AI 的竞争正在从记住什么,转向谁能打开这些记忆。在笔记本电脑上重新打开此前通过智能眼镜查看的组装说明,目前仍只是谷歌举的例子,并非已上线的功能。在用户设备能够直接验证服务器之前,这套设计的可信度取决于有多少人、以多大力度去审视公开的源代码和审计报告。
信息来源
- Google DeepMind — Advancing Private AI Compute with secure, server-side memory →
- Google — Google Private AI Compute: Enabled with Secure Server-Side Memory (technical brief) →
- Help Net Security — Google plans to give Private AI Compute a memory that follows users across devices →
- Unite.AI — Google Brings Persistent Server-Side Memory to Private AI Compute →


评论