


摘要
- 通过开源AI开发工具LiteLLM的被篡改版本,约2500家机构的凭证信息以TB级规模泄露
- CloudSEK与Hudson Rock统计称,去年3月一个仅开放40分钟的攻击窗口期内,约43.4万条CI/CD流水线的认证信息遭泄露
- 一场先感染漏洞扫描工具Trivy的供应链攻击,随后蔓延至LiteLLM、KICS、Telnyx SDK,幕后被指为以青少年为主的黑客组织TeamPCP
有人的AI代码助手在40分钟内悄悄将信息发送到了别处。就在这40分钟里,包括微软、亚马逊、思科、三星、Salesforce在内的2500多家机构的访问密钥被整体窃取。
40分钟内发生的事
安全公司CloudSEK和Hudson Rock在上周二、周三(当地时间8月11日至12日)先后公开了这一事实。据两家公司透露,攻击者通过开源AI开发工具LiteLLM的被篡改版本,在去年3月打开了一个仅40分钟的窗口期,在此期间从PyPI(Python软件包仓库)下载了该版本的机构中,从其内存中窃取了信息。Hudson Rock表示,通过分析195TB容量的文件确认了此次泄露。
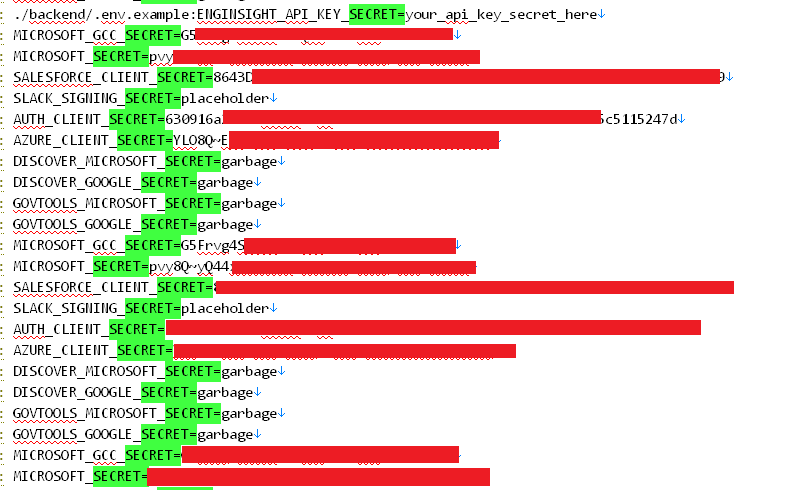
泄露的资料中包含云访问密钥、代码仓库令牌、SSH密钥、Kubernetes密钥、软件包发布认证信息、环境变量,甚至AI服务商API密钥。在Hudson Rock公开的资料中,Salesforce的SALESFORCE_CLIENT_SECRET、Slack的SLACK_SIGNING_SECRET,以及微软Azure环境信息都被原样暴露。
43.4万条流水线遭突破
两家公司统计称,约有43.4万条CI/CD(持续集成/持续部署)流水线的凭证信息遭泄露。CI/CD是开发者编写代码后自动完成构建、测试、部署的通道——一旦这些认证信息被攻破,攻击者便可直接从源代码一路访问到生产服务器。
不过两家公司表示,从泄露数据中精确锁定具体机构并非易事。例如,虽然发现了大量@siriusxm.com域名的邮箱,但经核实,该泄露实际并非发生在卫星广播公司SiriusXM本身,而是发生在其子公司AdsWizz的基础设施中。
| 受感染软件 | 作用 |
|---|---|
| Trivy | 漏洞扫描工具,最初的感染点 |
| LiteLLM | 多LLM API集成工具,此次大规模泄露的通道 |
| KICS | 基础设施代码安全检查工具 |
| Telnyx Python SDK | 通信API专用SDK |
链条始于Trivy
LiteLLM遭突破并非此次入侵的最初落脚点。广泛使用的漏洞扫描工具Trivy先被感染,随后这场供应链攻击蔓延至LiteLLM。调查显示,同一攻击活动中,安全工具KICS以及Telnyx的Python SDK也一并遭到感染。这四款被感染的软件包均植入了可访问受感染设备内存并收集内容,再将其发送至攻击者指定渠道的代码。
此次攻击的幕后被指为TeamPCP。据悉这是一个组织松散但技术相当过硬、成员大多为青少年的黑客团伙。独立安全研究员凯文·博蒙特证实了数据的真实性,并表示:"问题不在于AI本身具有威胁性,而在于企业在急于引入AI的过程中放松了安全防范。"
AI开发工具成为新的入侵路径
LiteLLM是一款开源工具,将多个大语言模型(LLM)的API整合为统一接口,让开发者只需修改一行代码,就能调用OpenAI、Anthropic、谷歌等不同模型。随着生成式AI热潮的兴起,从初创公司到大型企业都迅速采用了这一中间层,而这恰恰成为此次攻击的通道。
有分析指出,企业急于加装AI功能的同时,安全验证程序被搁置在了后面。8月10日,OpenAI发布了专用于网络安全的模型GPT-5.6-Cyber,称将借此增强防御能力,但此次事件留下的教训是:一旦供应链本身的信任链条崩溃,这类防御网络也可能形同虚设。
由此带来的改变
此次泄露事件中,目前尚未有机构公布确认受损情况,但暴露的凭证信息大多仍可能有效。对于3月以来尚未更新LiteLLM版本的机构而言,当务之急是全面更换相关密钥并回溯排查访问日志。此次事件并非AI工具本身存在缺陷,而是再次揭示了供应链结构的风险:一旦某个开源软件包遭感染,使用它的数万家机构便会同时暴露在风险之中。这起事件恐将作为一个案例被铭记——它展现出在争相引入AI功能的浪潮中,DevOps安全实践已经落后了多少。


评论