


图片:METAL
摘要
- OpenAI于10月9日发布基于微软MXC的Windows版Codex沙盒模式,需要兼容的Windows 11设备。
- MXC利用操作系统的进程隔离,无需管理员批准的设置、单独的Windows账户或本地防火墙规则,即可对命令及其子进程强制执行文件和网络权限。
- 桌面应用的消费者账户会自动选择MXC,企业和CLI用户通过prefer_mxc = true启用,组织可用allow_mxc = false加以禁用。
AI公司OpenAI为其编程智能体Codex推出了Windows版新沙盒模式。该模式基于微软10月7日正式发布的智能体隔离技术MXC(Microsoft Execution Containers)打造。OpenAI开发者账号10月9日表示,新模式设置更快、网络管控更强,并能更细致地控制文件访问。该模式需要兼容的Windows 11设备。这条帖子在一天内浏览量就超过了12万次。
变化的核心在于不再需要管理员批准。根据METAL查阅的Codex官方文档,Codex在Windows上可使用三种沙盒。MXC是兼容设备上的推荐方案,它直接使用操作系统提供的进程隔离,因此不需要管理员批准的设置、单独的Windows账户或本地防火墙规则。原有的elevated模式需要经过管理员批准的设置,创建低权限的专用沙盒用户、防火墙规则并修改本地策略。更弱的unelevated模式使用从当前用户派生的受限令牌运行命令,但网络隔离较弱,也不支持禁止读取的路径。如今这两种模式退居为MXC不可用时的备选方案。
沙盒的作用是对Codex执行的每条命令及其启动的所有子进程强制执行当前的文件和网络权限。哪些路径可读写、能否访问网络由权限配置文件决定,而在需要更大权限时何时询问用户,则由审批策略单独决定。Windows版ChatGPT桌面应用无需WSL或虚拟机,直接在PowerShell中借助这一沙盒运行Codex。
启用方式因用户而异。桌面应用的普通消费者账户在设备支持时会自动选择MXC。企业部署和独立CLI用户需要在配置文件config.toml中加入prefer_mxc = true。这是一个偏好设置:能用MXC时就用,不能用时回退到原有方式。反之,如果写死windows.sandbox = "mxc",在设备缺少相应能力或策略禁止时就会执行失败。组织若想禁用MXC,可在托管的requirements.toml中加入allow_mxc = false。
设备条件取决于版本号。微软在Windows 11 24H2版本号26100.9278和25H2版本号26200.9278中引入了MXC进程隔离。据报道,该功能最早随8月27日的可选更新KB5120998推出。仅版本号匹配还不够。由于微软正分批向Windows 11设备推送这一功能,文档提供了一条命令,可在Codex CLI 0.162.0及以上版本中、不更改已保存设置的情况下单次测试MXC。如果输出MXC_OK且退出码为0,即可使用。
部分工作方式也会改变。根据文档,在MXC下,前台命令结束时,剩余的子进程也会一并停止,这意味着在后台保持开发服务器运行的工作流需要事先测试。使用托管网络需要启用allow_local_binding = true,MXC允许与主机回环接口上的服务互相连接。据报道,10月4日有人在Codex的GitHub问题追踪器上提交缺陷报告称,如果存在被BitLocker锁定的无关驱动器,MXC会在命令启动前就失败,该问题截至10月9日仍未关闭。
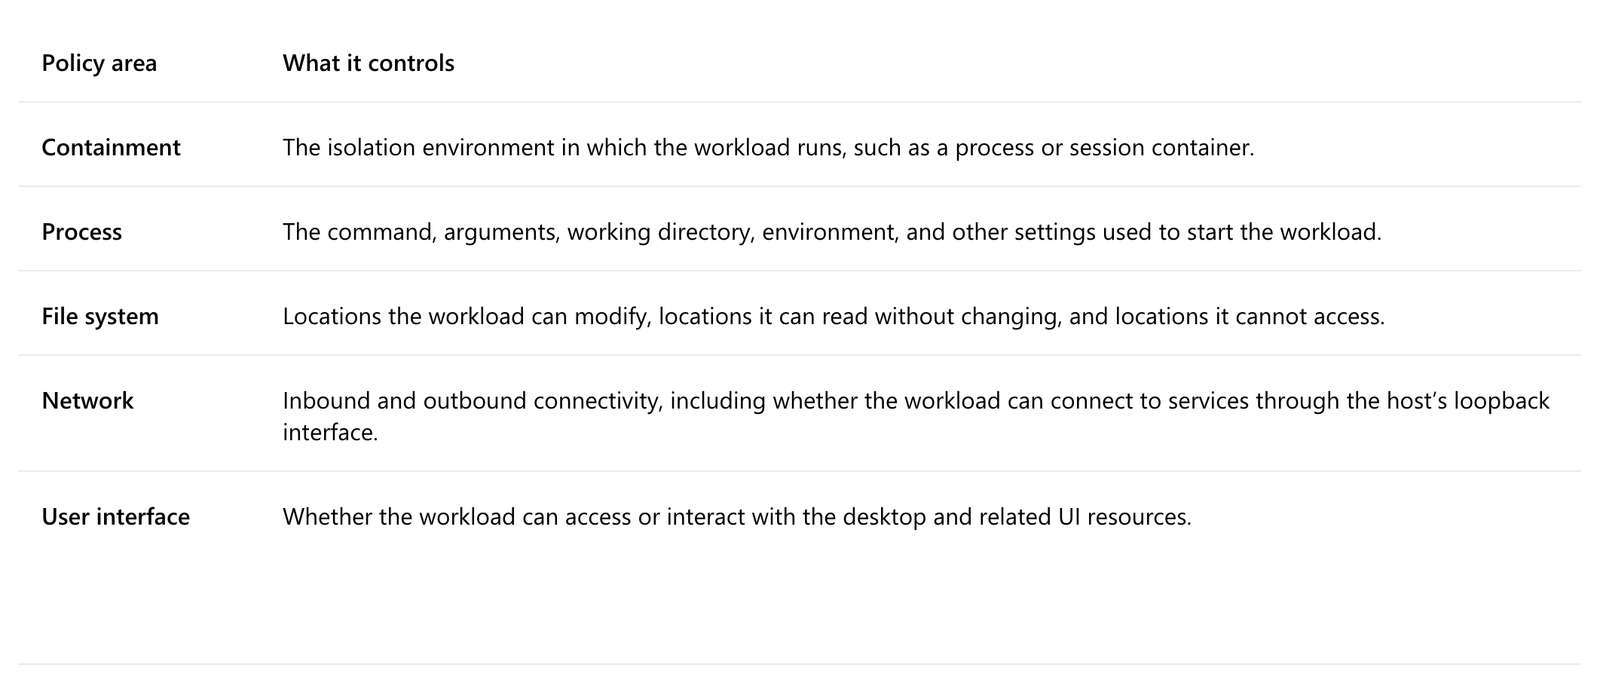
MXC是微软为智能体打造的隔离层。开发者或IT管理员声明智能体可使用的文件和网络目标等资源后,MXC会用相应的容器在运行时强制执行该策略。Windows平台与开发者部门企业副总裁洛根·艾耶(Logan Iyer)在正式发布文章中写道:"An agent cannot be its own security authority."由于策略位于智能体之外,智能体及其生成的代码都无法自行扩大访问权限。对于"给予无限制访问并祈祷不出事"和"直接封禁而失去生产力"这两种选择,艾耶写道:"Neither option is acceptable."
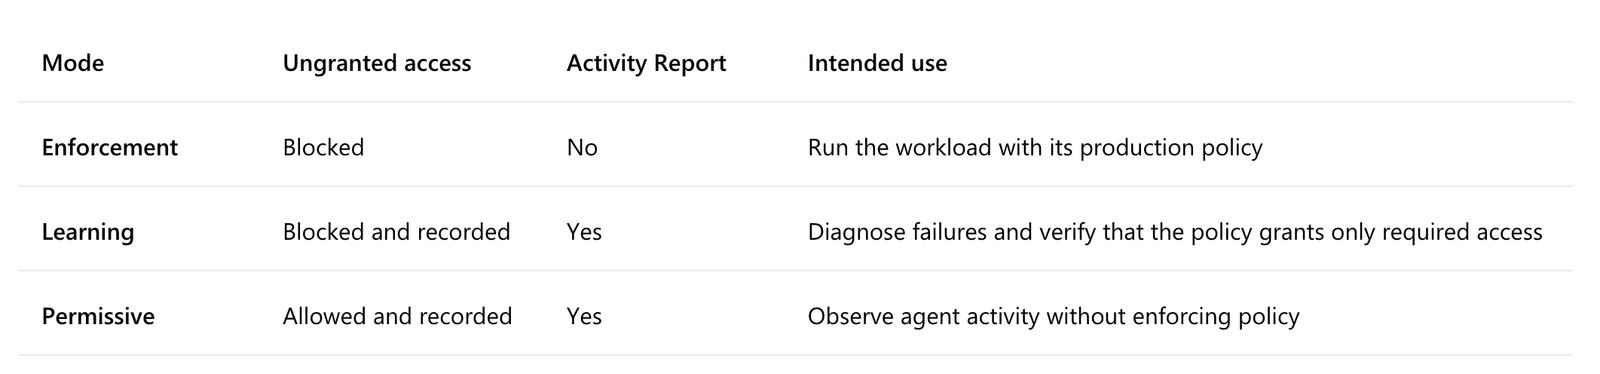
隔离级别分为四种后端。进程容器可在Windows 11、macOS和Linux上运行,分别使用Windows的AppContainer、macOS的Seatbelt和Linux的Bubblewrap。在单独的Windows账户和会话中运行智能体的会话容器以及WSL容器仅限Windows 11,使用硬件虚拟化边界的MicroVM仍处于实验阶段。策略可在三种模式下运行:只拦截的强制模式、拦截并记录的学习模式,以及允许并记录的观察模式。
这不只是Codex的事。微软表示,GitHub Copilot、OpenClaw、Replit、LM Studio和Unsloth AI已支持MXC,Anthropic的Claude Code以及Box、Perplexity、Manus等也在准备支持。英伟达已将OpenShell集成到MXC中。企业管理工具尚未完全到位。微软表示,将很快推出用于管理MXC进程容器的Intune策略,以及区分智能体活动与人类活动的Entra功能。METAL曾报道OpenAI推出了Codex Composer预测测试版。
这一变化把编程智能体的安全边界从智能体自身移交给了操作系统。在macOS和Linux上,Codex早已使用操作系统原生的沙盒,而在Windows上则需要绕道管理员批准、单独账户和防火墙规则。MXC缩小了这一差距。开发团队剩下要做的,是先用策略文件定好允许智能体活动的边界。
评论